Часть III, раздел 07

Организация комплаенса

DPO, реестр обработки, политика и локальные акты

  • 17 слайдов
  • 4 подраздела
  • Редакция от 25 октября 2026 года

07.1

DPO и DSO

ORG-001

Назначение ответственного подтверждают комплектом документов

Пять документов роли ответственного за организацию обработки и особенности внешней модели и группы компаний
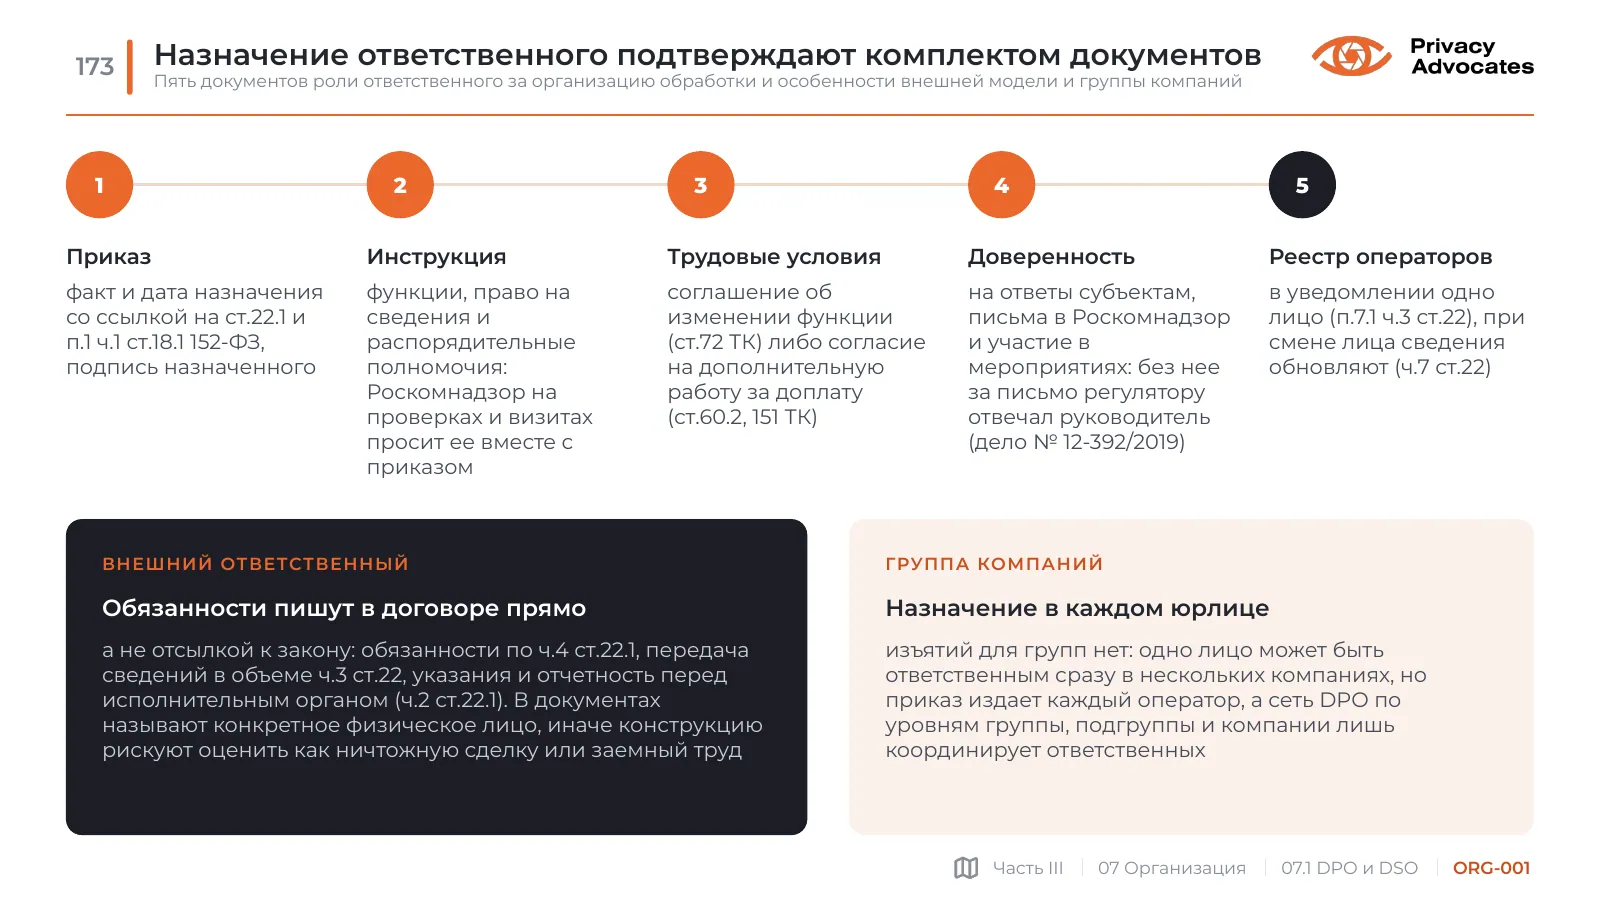
Слайд ORG-001: Назначение ответственного подтверждают комплектом документов
Текст слайда

1

Приказ

факт и дата назначения со ссылкой на ст.22.1 и п.1 ч.1 ст.18.1 152-ФЗ, подпись назначенного

2

Инструкция

функции, право на сведения и распорядительные полномочия: Роскомнадзор на проверках и визитах просит ее вместе с приказом

3

Трудовые условия

соглашение об изменении функции (ст.72 ТК) либо согласие на дополнительную работу за доплату (ст.60.2, 151 ТК)

4

Доверенность

на ответы субъектам, письма в Роскомнадзор и участие в мероприятиях: без нее за письмо регулятору отвечал руководитель (дело № 12-392/2019)

5

Реестр операторов

в уведомлении одно лицо (п.7.1 ч.3 ст.22), при смене лица сведения обновляют (ч.7 ст.22)

Внешний ответственный

Обязанности пишут в договоре прямо

а не отсылкой к закону: обязанности по ч.4 ст.22.1, передача сведений в объеме ч.3 ст.22, указания и отчетность перед исполнительным органом (ч.2 ст.22.1). В документах называют конкретное физическое лицо, иначе конструкцию рискуют оценить как ничтожную сделку или заемный труд

Группа компаний

Назначение в каждом юрлице

изъятий для групп нет: одно лицо может быть ответственным сразу в нескольких компаниях, но приказ издает каждый оператор, а сеть DPO по уровням группы, подгруппы и компании лишь координирует ответственных
ORG-002

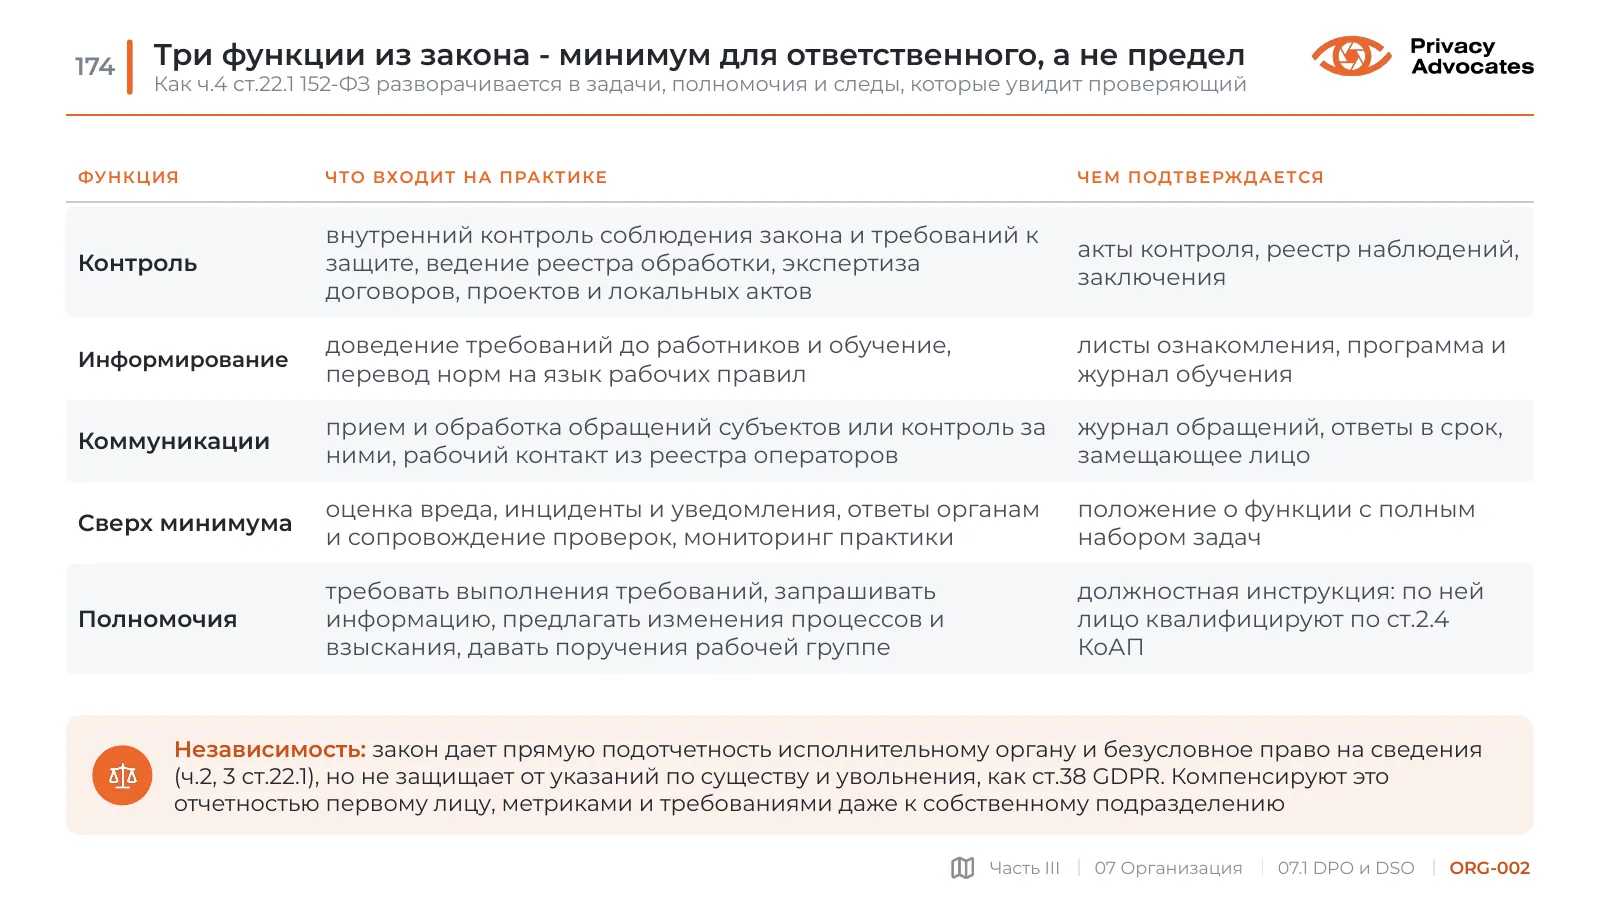
Три функции из закона - минимум для ответственного, а не предел

Как ч.4 ст.22.1 152-ФЗ разворачивается в задачи, полномочия и следы, которые увидит проверяющий

Слайд ORG-002: Три функции из закона - минимум для ответственного, а не предел
Текст слайда
  • Функция
  • Что входит на практике
  • Чем подтверждается
  • Контроль
  • внутренний контроль соблюдения закона и требований к защите, ведение реестра обработки, экспертиза договоров, проектов и локальных актов
  • акты контроля, реестр наблюдений, заключения
  • Информирование
  • доведение требований до работников и обучение, перевод норм на язык рабочих правил
  • листы ознакомления, программа и журнал обучения
  • Коммуникации
  • прием и обработка обращений субъектов или контроль за ними, рабочий контакт из реестра операторов
  • журнал обращений, ответы в срок, замещающее лицо
  • Сверх минимума
  • оценка вреда, инциденты и уведомления, ответы органам и сопровождение проверок, мониторинг практики
  • положение о функции с полным набором задач
  • Полномочия
  • требовать выполнения требований, запрашивать информацию, предлагать изменения процессов и взыскания, давать поручения рабочей группе
  • должностная инструкция: по ней лицо квалифицируют по ст.2.4 КоАП

Независимость: закон дает прямую подотчетность исполнительному органу и безусловное право на сведения (ч.2, 3 ст.22.1), но не защищает от указаний по существу и увольнения, как ст.38 GDPR. Компенсируют это отчетностью первому лицу, метриками и требованиями даже к собственному подразделению

ORG-003

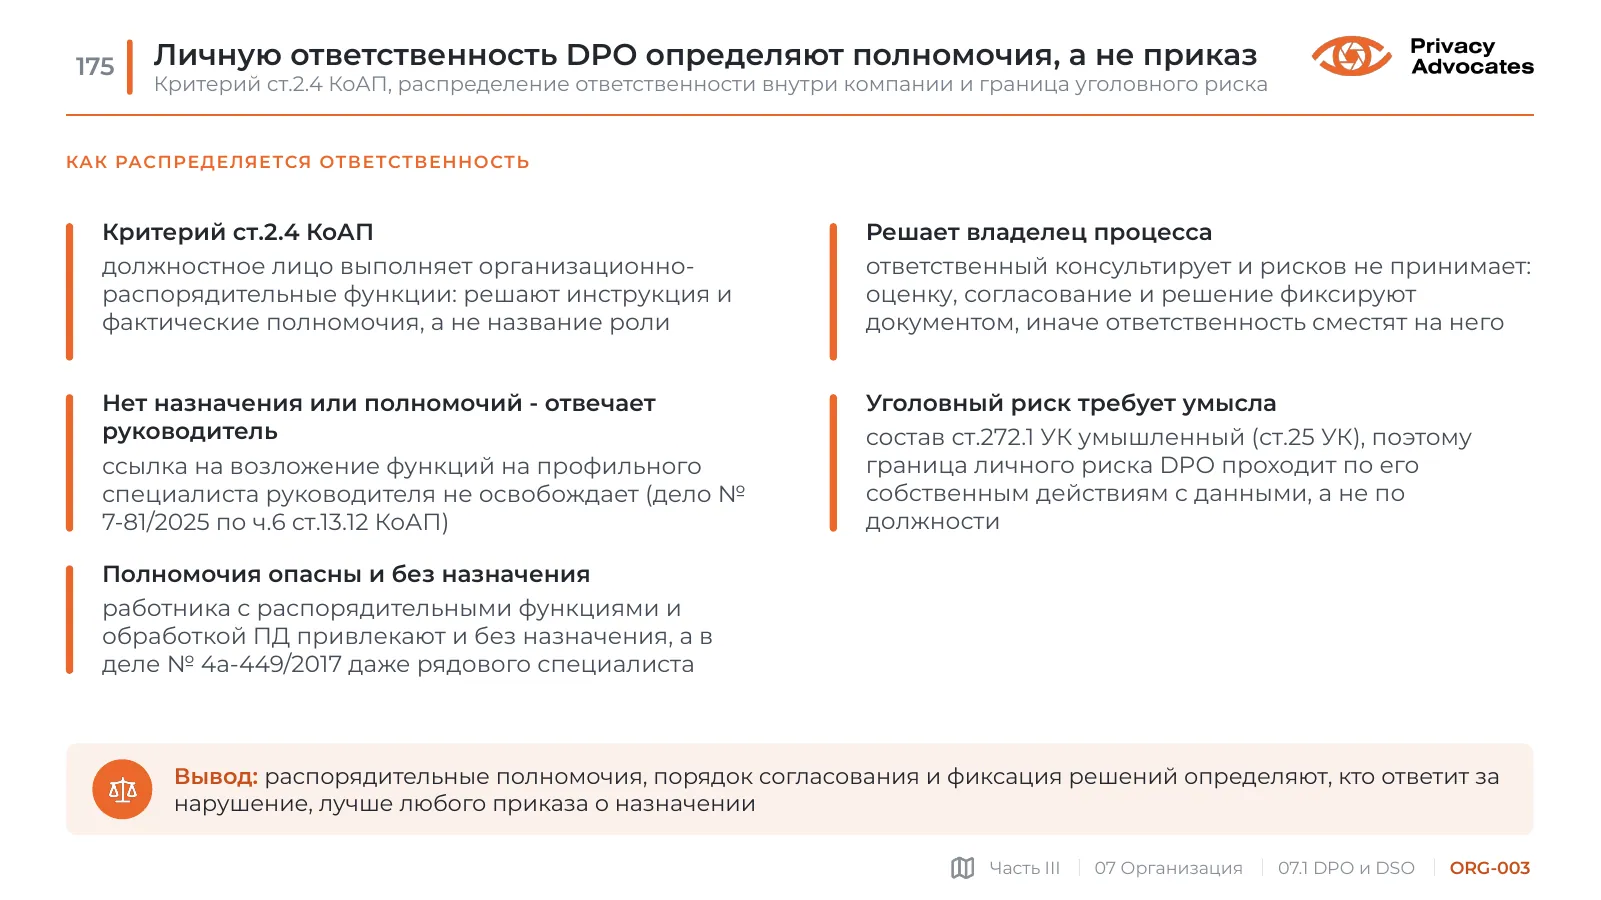
Личную ответственность DPO определяют полномочия, а не приказ

Критерий ст.2.4 КоАП, распределение ответственности внутри компании и граница уголовного риска

Слайд ORG-003: Личную ответственность DPO определяют полномочия, а не приказ
Текст слайда

Как распределяется ответственность

Критерий ст.2.4 КоАП

должностное лицо выполняет организационно-распорядительные функции: решают инструкция и фактические полномочия, а не название роли

Нет назначения или полномочий - отвечает руководитель

ссылка на возложение функций на профильного специалиста руководителя не освобождает (дело № 7-81/2025 по ч.6 ст.13.12 КоАП)

Полномочия опасны и без назначения

работника с распорядительными функциями и обработкой ПД привлекают и без назначения, а в деле № 4а-449/2017 даже рядового специалиста

Решает владелец процесса

ответственный консультирует и рисков не принимает: оценку, согласование и решение фиксируют документом, иначе ответственность сместят на него

Уголовный риск требует умысла

состав ст.272.1 УК умышленный (ст.25 УК), поэтому граница личного риска DPO проходит по его собственным действиям с данными, а не по должности

Вывод: распорядительные полномочия, порядок согласования и фиксация решений определяют, кто ответит за нарушение, лучше любого приказа о назначении

ORG-004

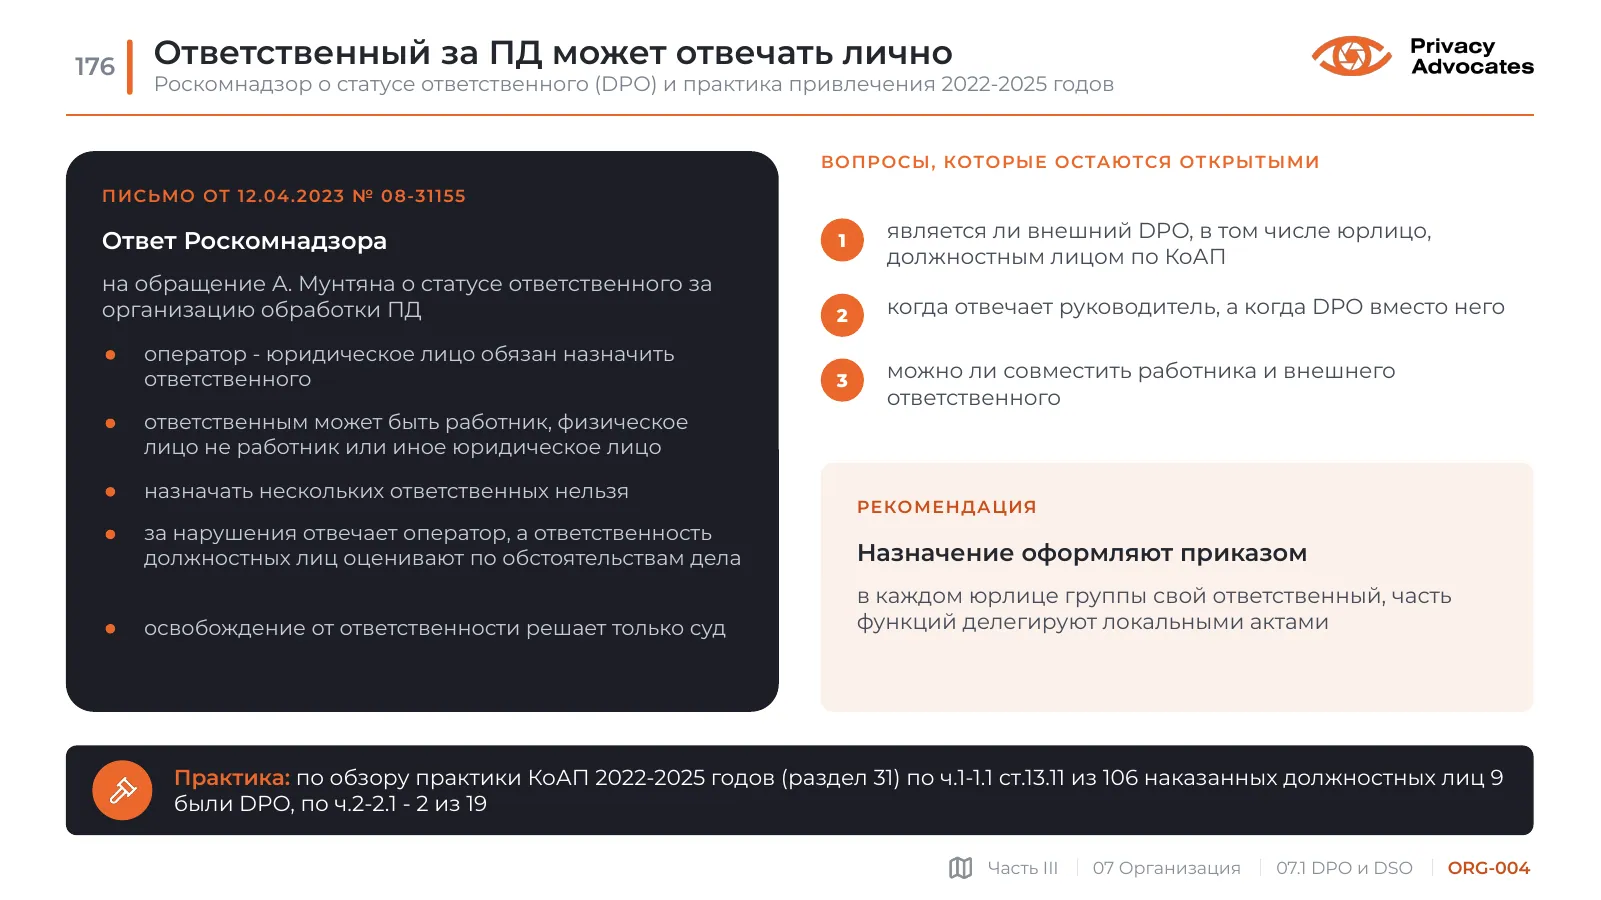
Ответственный за ПД может отвечать лично

Роскомнадзор о статусе ответственного (DPO) и практика привлечения 2022-2025 годов

Слайд ORG-004: Ответственный за ПД может отвечать лично
Текст слайда

Письмо от 12.04.2023 № 08-31155

Ответ Роскомнадзора

на обращение А. Мунтяна о статусе ответственного за организацию обработки ПД

оператор - юридическое лицо обязан назначить ответственного

ответственным может быть работник, физическое лицо не работник или иное юридическое лицо

назначать нескольких ответственных нельзя

за нарушения отвечает оператор, а ответственность должностных лиц оценивают по обстоятельствам дела

освобождение от ответственности решает только суд

Вопросы, которые остаются открытыми

  • 1
  • является ли внешний DPO, в том числе юрлицо, должностным лицом по КоАП
  • 2
  • когда отвечает руководитель, а когда DPO вместо него
  • 3
  • можно ли совместить работника и внешнего ответственного

Рекомендация

Назначение оформляют приказом

в каждом юрлице группы свой ответственный, часть функций делегируют локальными актами

Практика: по обзору практики КоАП 2022-2025 годов (раздел 31) по ч.1-1.1 ст.13.11 из 106 наказанных должностных лиц 9 были DPO, по ч.2-2.1 - 2 из 19

ORG-005

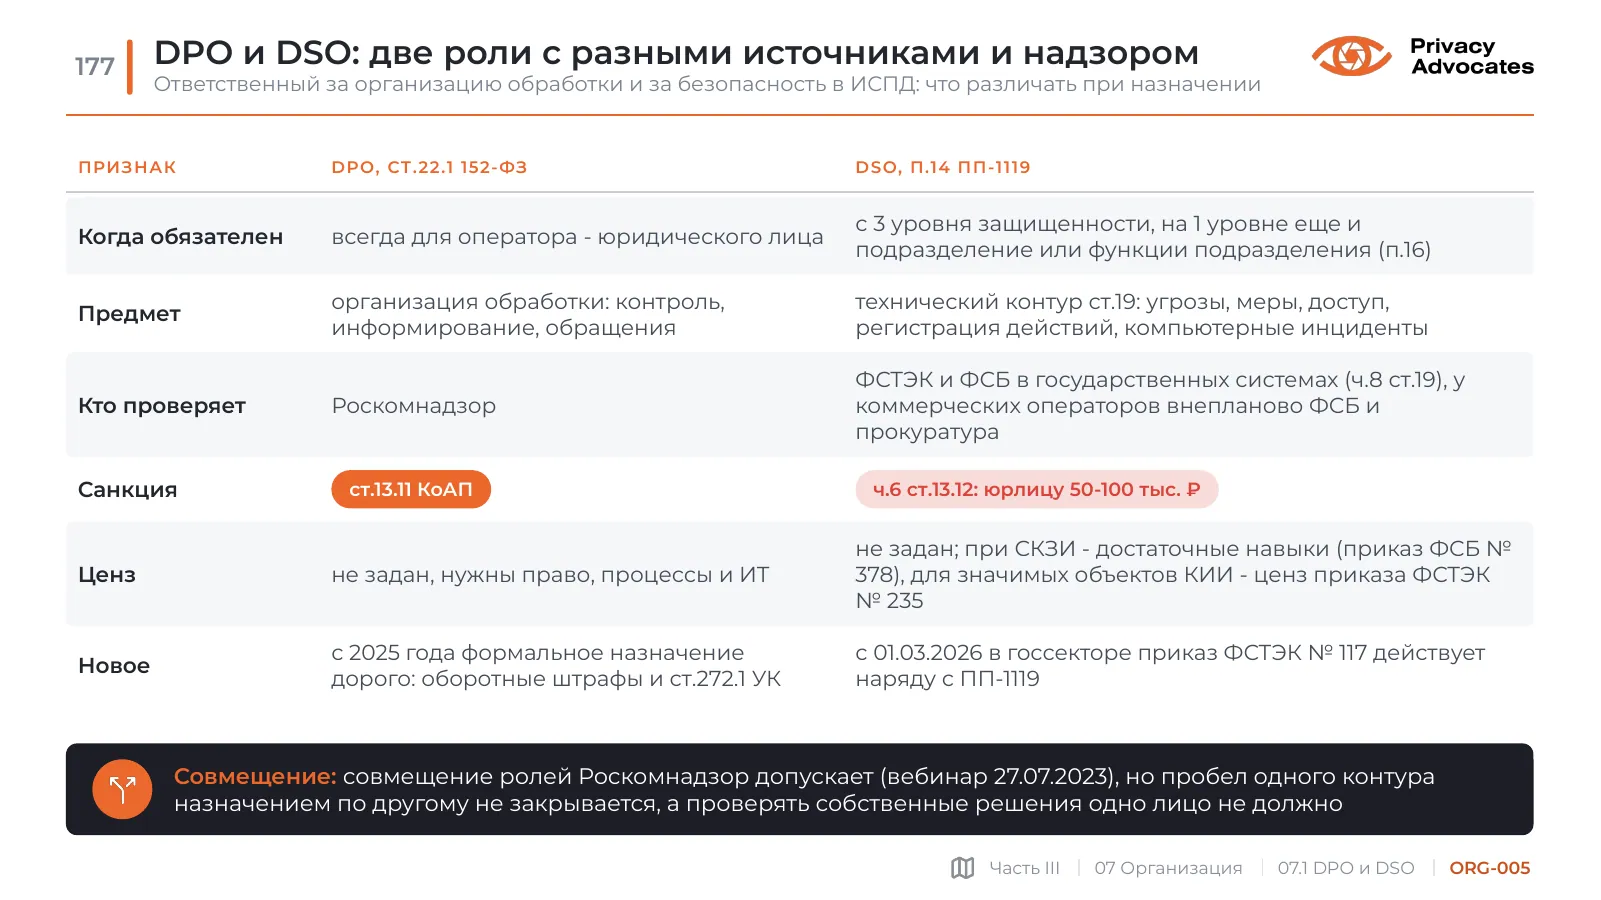
DPO и DSO: две роли с разными источниками и надзором

Ответственный за организацию обработки и за безопасность в ИСПД: что различать при назначении

Слайд ORG-005: DPO и DSO: две роли с разными источниками и надзором
Текст слайда
  • Признак
  • DPO, ст.22.1 152-ФЗ
  • DSO, п.14 ПП-1119
  • Когда обязателен
  • всегда для оператора - юридического лица
  • с 3 уровня защищенности, на 1 уровне еще и подразделение или функции подразделения (п.16)
  • Предмет
  • организация обработки: контроль, информирование, обращения
  • технический контур ст.19: угрозы, меры, доступ, регистрация действий, компьютерные инциденты
  • Кто проверяет
  • Роскомнадзор
  • ФСТЭК и ФСБ в государственных системах (ч.8 ст.19), у коммерческих операторов внепланово ФСБ и прокуратура
  • Санкция
  • ст.13.11 КоАП
  • ч.6 ст.13.12: юрлицу 50-100 тыс. ₽
  • Ценз
  • не задан, нужны право, процессы и ИТ
  • не задан; при СКЗИ - достаточные навыки (приказ ФСБ № 378), для значимых объектов КИИ - ценз приказа ФСТЭК № 235
  • Новое
  • с 2025 года формальное назначение дорого: оборотные штрафы и ст.272.1 УК
  • с 01.03.2026 в госсекторе приказ ФСТЭК № 117 действует наряду с ПП-1119

Совмещение: совмещение ролей Роскомнадзор допускает (вебинар 27.07.2023), но пробел одного контура назначением по другому не закрывается, а проверять собственные решения одно лицо не должно

07.2

Реестр обработки и обследование

ORG-006

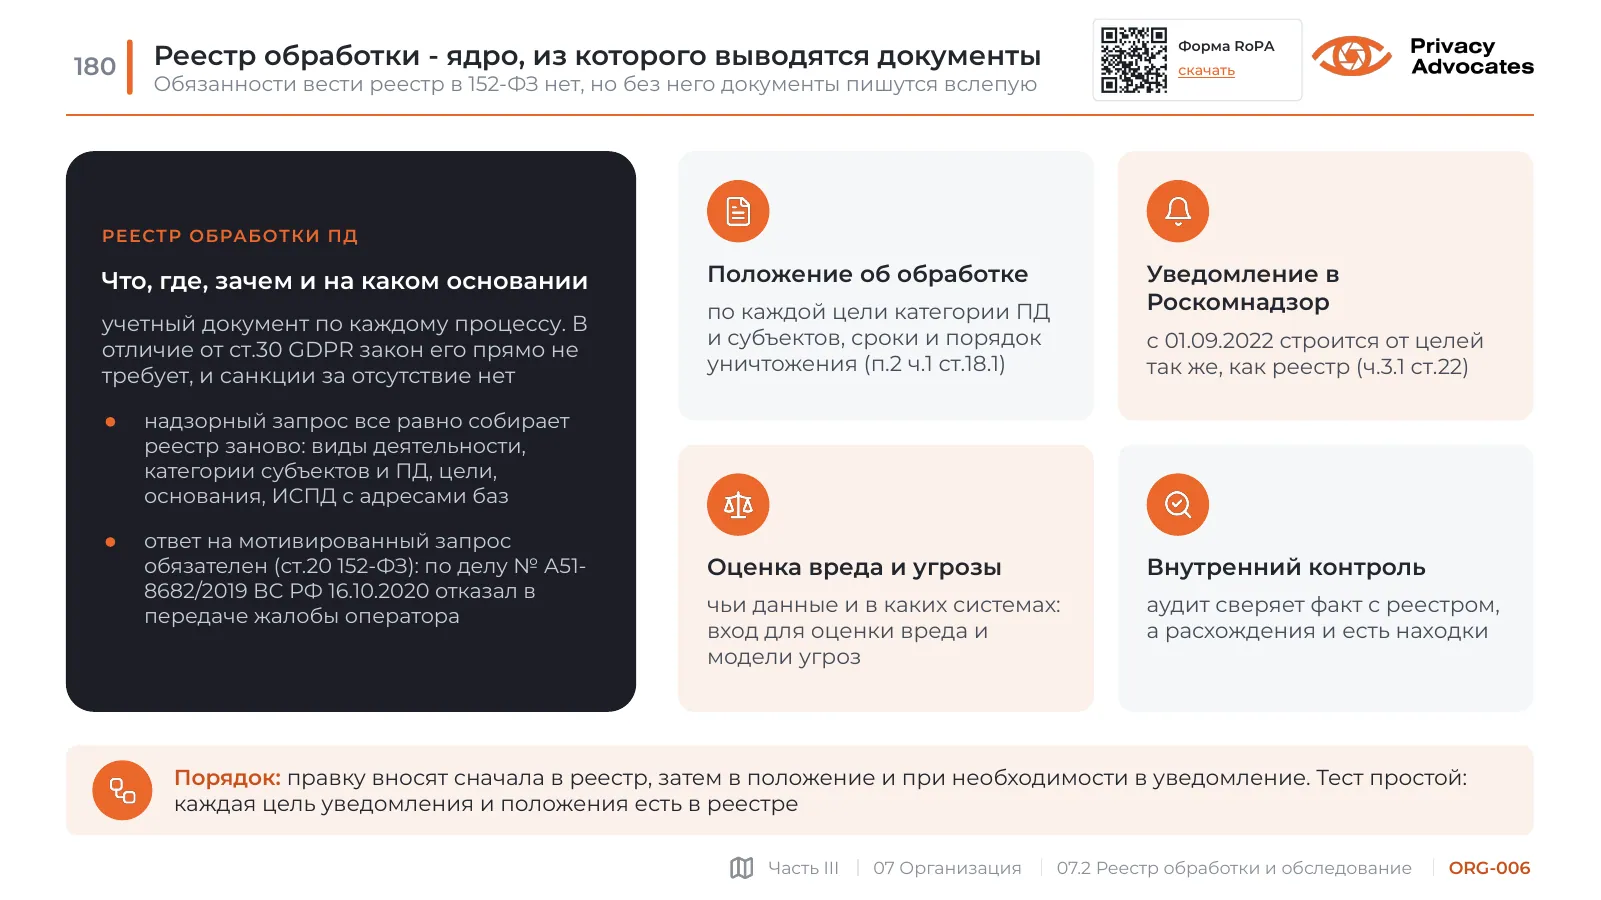
Реестр обработки - ядро, из которого выводятся документы

Обязанности вести реестр в 152-ФЗ нет, но без него документы пишутся вслепую

Слайд ORG-006: Реестр обработки - ядро, из которого выводятся документы
Текст слайда

Реестр обработки ПД

Что, где, зачем и на каком основании

учетный документ по каждому процессу. В отличие от ст.30 GDPR закон его прямо не требует, и санкции за отсутствие нет

надзорный запрос все равно собирает реестр заново: виды деятельности, категории субъектов и ПД, цели, основания, ИСПД с адресами баз

ответ на мотивированный запрос обязателен (ст.20 152-ФЗ): по делу № А51-8682/2019 ВС РФ 16.10.2020 отказал в передаче жалобы оператора

Положение об обработке

по каждой цели категории ПД и субъектов, сроки и порядок уничтожения (п.2 ч.1 ст.18.1)

Уведомление в Роскомнадзор

с 01.09.2022 строится от целей так же, как реестр (ч.3.1 ст.22)

Оценка вреда и угрозы

чьи данные и в каких системах: вход для оценки вреда и модели угроз

Внутренний контроль

аудит сверяет факт с реестром, а расхождения и есть находки

Порядок: правку вносят сначала в реестр, затем в положение и при необходимости в уведомление. Тест простой: каждая цель уведомления и положения есть в реестре

ORG-007

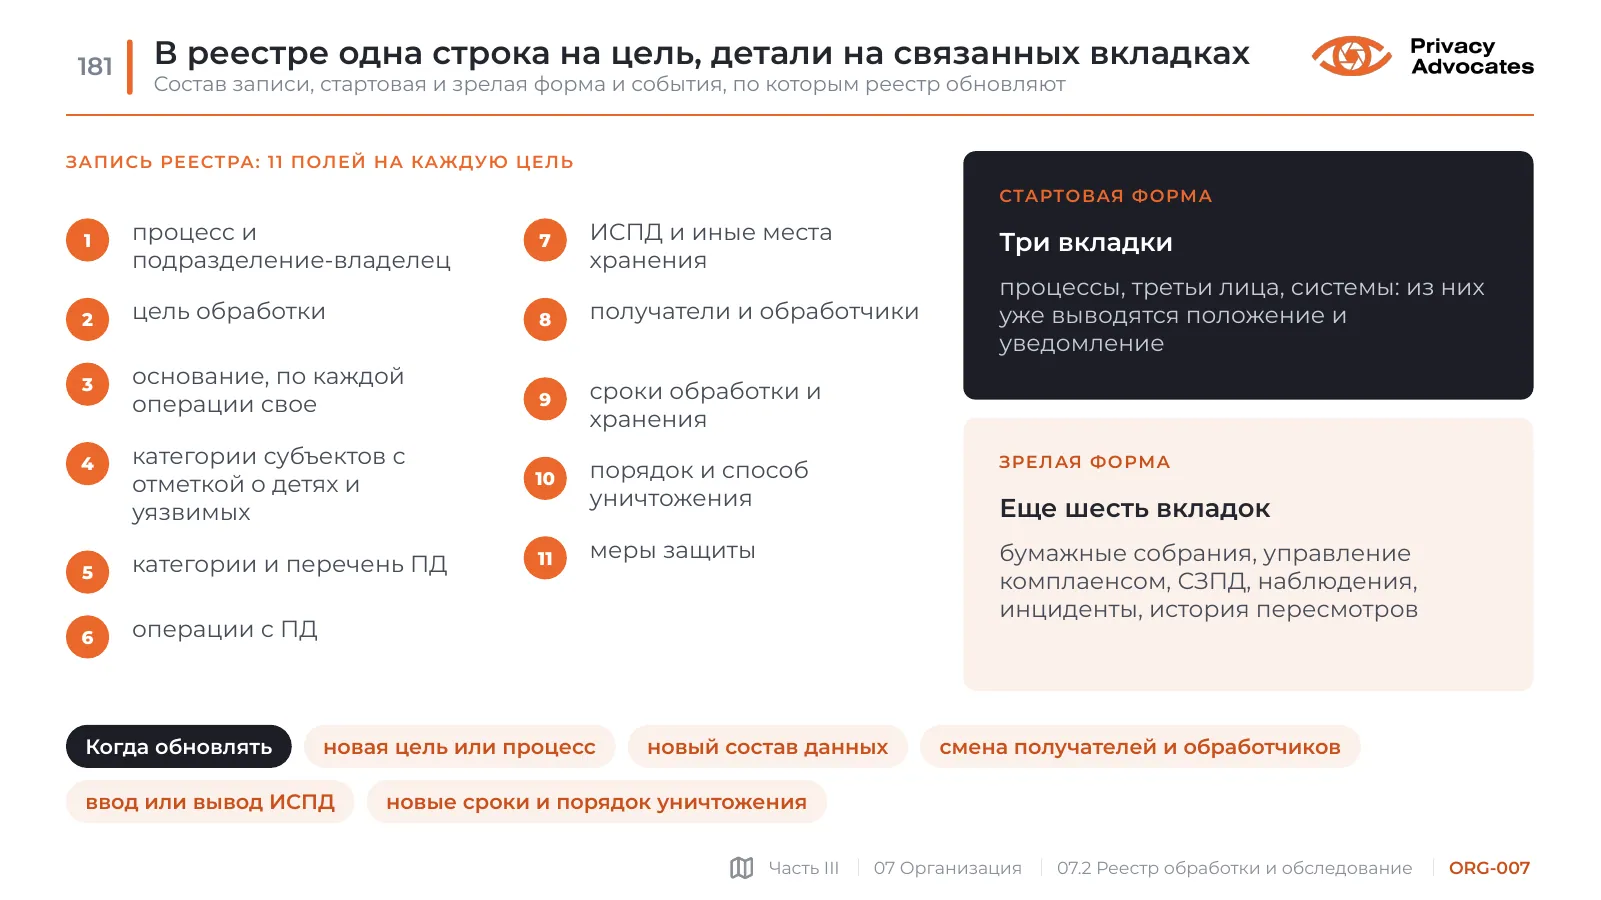
В реестре одна строка на цель, детали на связанных вкладках

Состав записи, стартовая и зрелая форма и события, по которым реестр обновляют

Слайд ORG-007: В реестре одна строка на цель, детали на связанных вкладках
Текст слайда

Запись реестра: 11 полей на каждую цель

  • 1
  • процесс и подразделение-владелец
  • 2
  • цель обработки
  • 3
  • основание, по каждой операции свое
  • 4
  • категории субъектов с отметкой о детях и уязвимых
  • 5
  • категории и перечень ПД
  • 6
  • операции с ПД
  • 7
  • ИСПД и иные места хранения
  • 8
  • получатели и обработчики
  • 9
  • сроки обработки и хранения
  • 10
  • порядок и способ уничтожения
  • 11
  • меры защиты

Стартовая форма

Три вкладки

процессы, третьи лица, системы: из них уже выводятся положение и уведомление

Зрелая форма

Еще шесть вкладок

бумажные собрания, управление комплаенсом, СЗПД, наблюдения, инциденты, история пересмотров

  • Когда обновлять
  • новая цель или процесс
  • новый состав данных
  • смена получателей и обработчиков
  • ввод или вывод ИСПД
  • новые сроки и порядок уничтожения
ORG-008

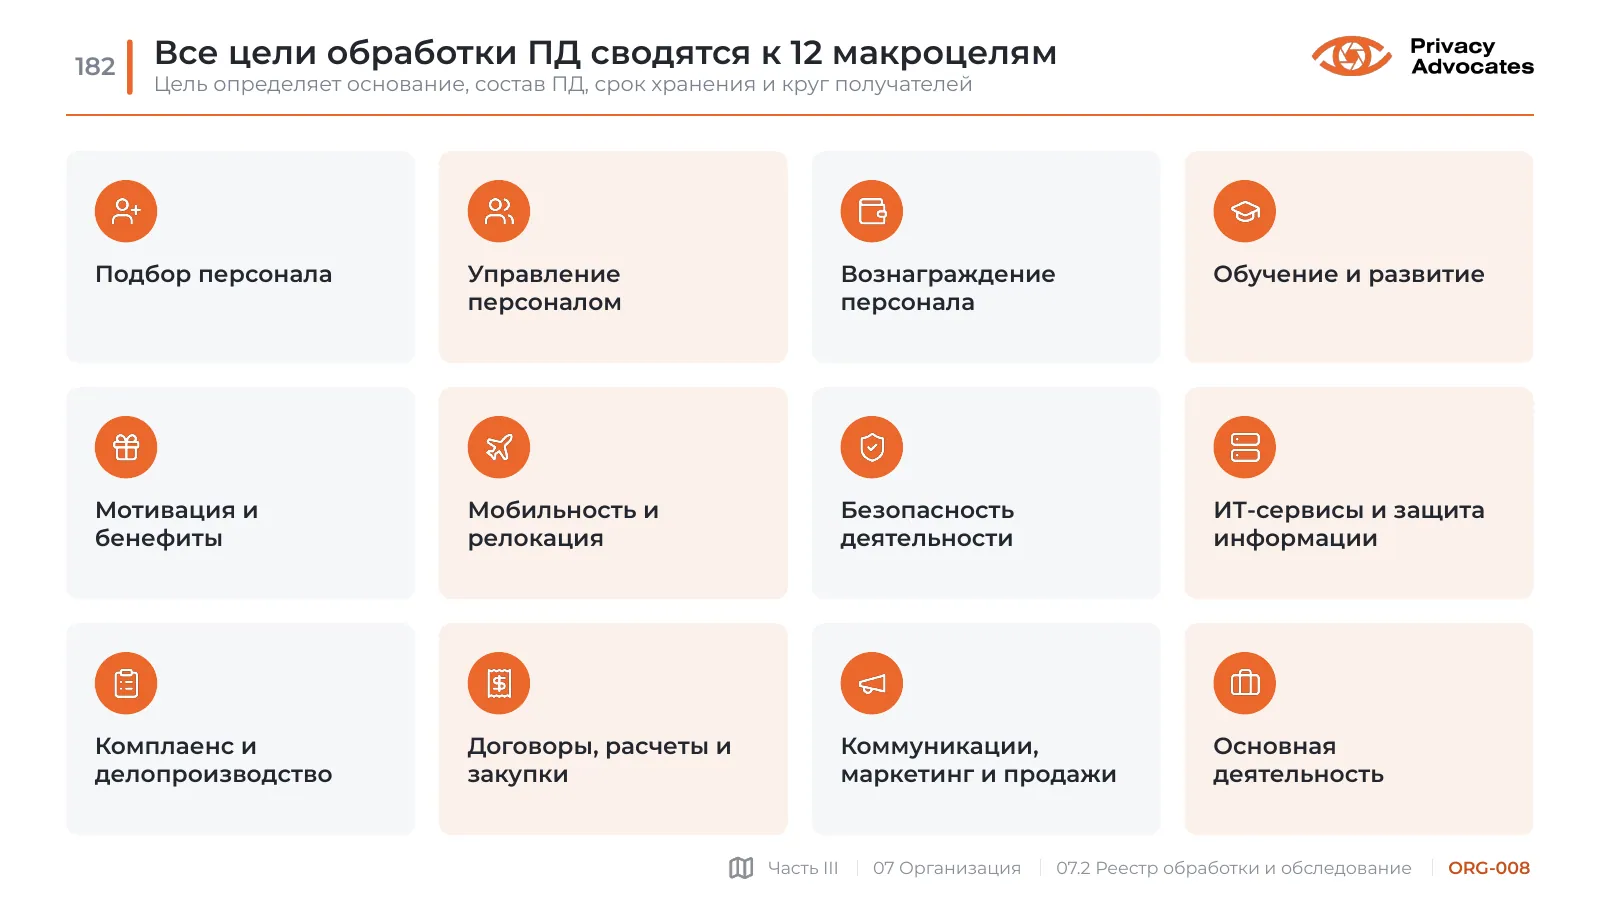
Все цели обработки ПД сводятся к 12 макроцелям

Цель определяет основание, состав ПД, срок хранения и круг получателей

Слайд ORG-008: Все цели обработки ПД сводятся к 12 макроцелям
Текст слайда
  • Подбор персонала
  • Управление персоналом
  • Вознаграждение персонала
  • Обучение и развитие
  • Мотивация и бенефиты
  • Мобильность и релокация
  • Безопасность деятельности
  • ИТ-сервисы и защита информации
  • Комплаенс и делопроизводство
  • Договоры, расчеты и закупки
  • Коммуникации, маркетинг и продажи
  • Основная деятельность
ORG-009

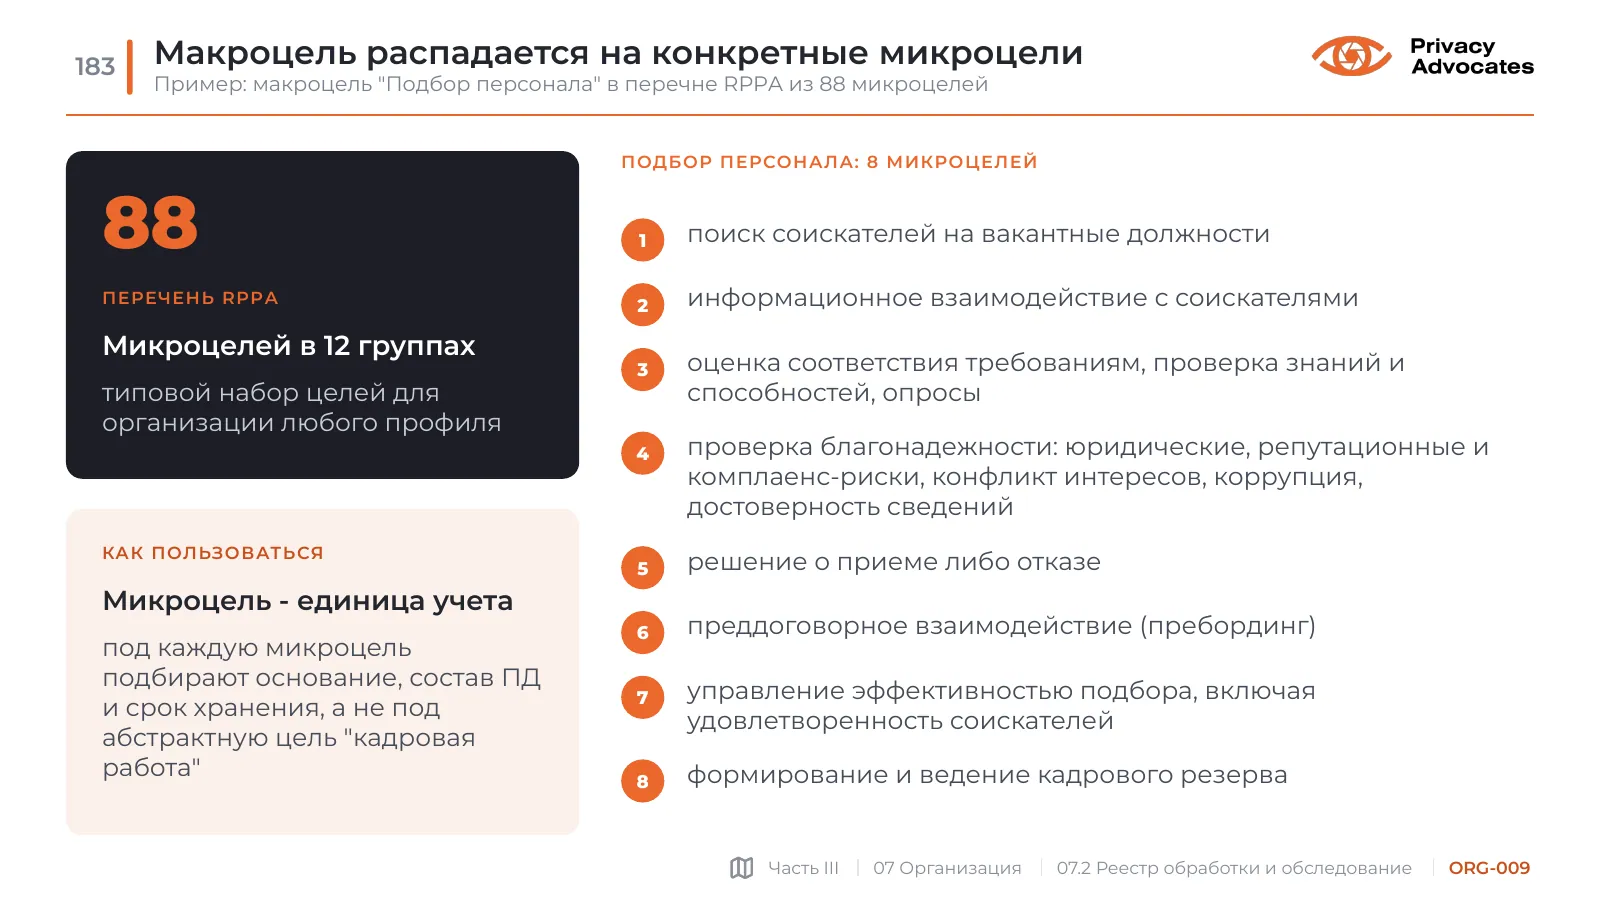
Макроцель распадается на конкретные микроцели

Пример: макроцель "Подбор персонала" в перечне RPPA из 88 микроцелей

Слайд ORG-009: Макроцель распадается на конкретные микроцели
Текст слайда

88

Перечень RPPA

Микроцелей в 12 группах

типовой набор целей для организации любого профиля

Как пользоваться

Микроцель - единица учета

под каждую микроцель подбирают основание, состав ПД и срок хранения, а не под абстрактную цель "кадровая работа"

Подбор персонала: 8 микроцелей

  • 1
  • поиск соискателей на вакантные должности
  • 2
  • информационное взаимодействие с соискателями
  • 3
  • оценка соответствия требованиям, проверка знаний и способностей, опросы
  • 4
  • проверка благонадежности: юридические, репутационные и комплаенс-риски, конфликт интересов, коррупция, достоверность сведений
  • 5
  • решение о приеме либо отказе
  • 6
  • преддоговорное взаимодействие (пребординг)
  • 7
  • управление эффективностью подбора, включая удовлетворенность соискателей
  • 8
  • формирование и ведение кадрового резерва
ORG-010

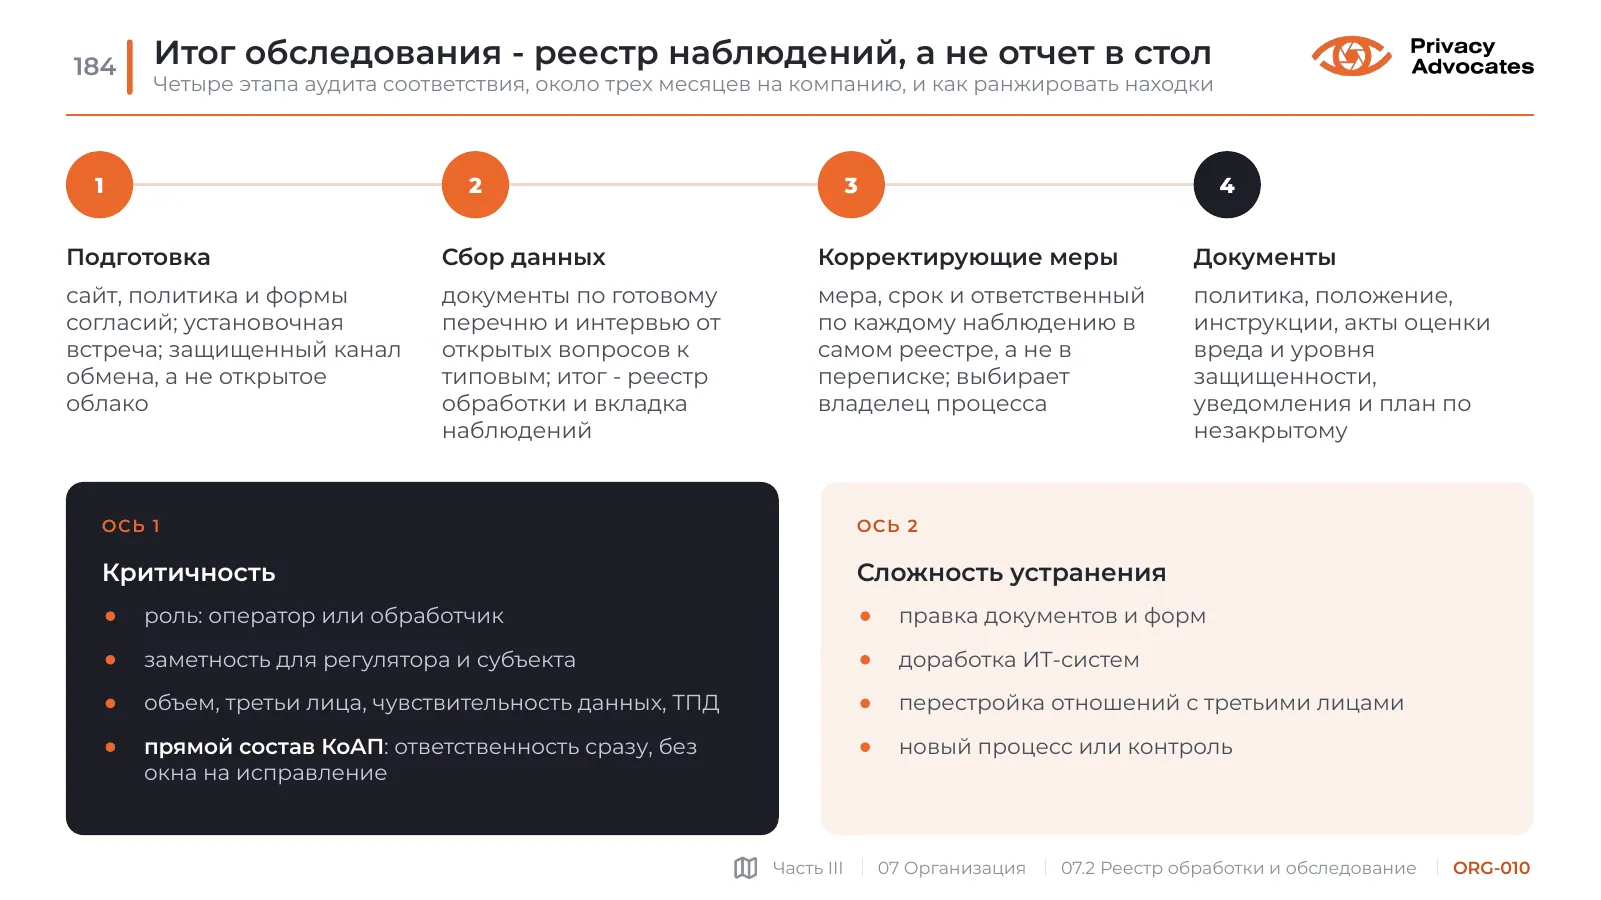
Итог обследования - реестр наблюдений, а не отчет в стол

Четыре этапа аудита соответствия, около трех месяцев на компанию, и как ранжировать находки

Слайд ORG-010: Итог обследования - реестр наблюдений, а не отчет в стол
Текст слайда

1

Подготовка

сайт, политика и формы согласий; установочная встреча; защищенный канал обмена, а не открытое облако

2

Сбор данных

документы по готовому перечню и интервью от открытых вопросов к типовым; итог - реестр обработки и вкладка наблюдений

3

Корректирующие меры

мера, срок и ответственный по каждому наблюдению в самом реестре, а не в переписке; выбирает владелец процесса

4

Документы

политика, положение, инструкции, акты оценки вреда и уровня защищенности, уведомления и план по незакрытому

Ось 1

Критичность

роль: оператор или обработчик

заметность для регулятора и субъекта

объем, третьи лица, чувствительность данных, ТПД

прямой состав КоАП: ответственность сразу, без окна на исправление

Ось 2

Сложность устранения

правка документов и форм

доработка ИТ-систем

перестройка отношений с третьими лицами

новый процесс или контроль

07.3

Политика и ЛНА

ORG-011

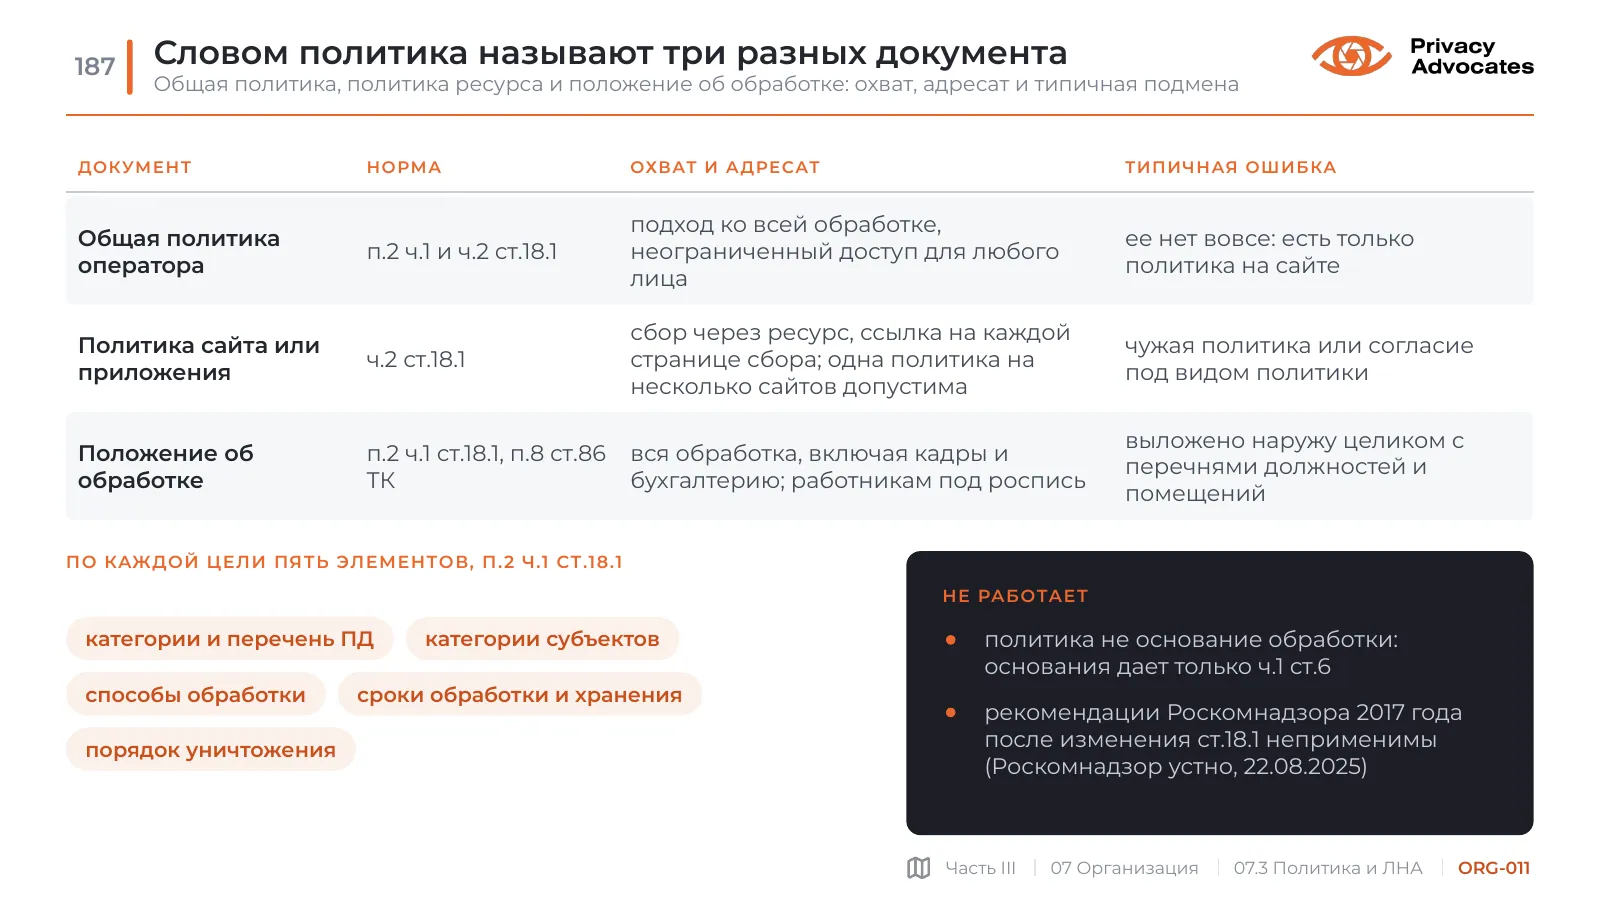
Словом политика называют три разных документа

Общая политика, политика ресурса и положение об обработке: охват, адресат и типичная подмена

Слайд ORG-011: Словом политика называют три разных документа
Текст слайда
  • Документ
  • Норма
  • Охват и адресат
  • Типичная ошибка
  • Общая политика оператора
  • п.2 ч.1 и ч.2 ст.18.1
  • подход ко всей обработке, неограниченный доступ для любого лица
  • ее нет вовсе: есть только политика на сайте
  • Политика сайта или приложения
  • ч.2 ст.18.1
  • сбор через ресурс, ссылка на каждой странице сбора; одна политика на несколько сайтов допустима
  • чужая политика или согласие под видом политики
  • Положение об обработке
  • п.2 ч.1 ст.18.1, п.8 ст.86 ТК
  • вся обработка, включая кадры и бухгалтерию; работникам под роспись
  • выложено наружу целиком с перечнями должностей и помещений

По каждой цели пять элементов, п.2 ч.1 ст.18.1

  • категории и перечень ПД
  • категории субъектов
  • способы обработки
  • сроки обработки и хранения

порядок уничтожения

Не работает

политика не основание обработки: основания дает только ч.1 ст.6

рекомендации Роскомнадзора 2017 года после изменения ст.18.1 неприменимы (Роскомнадзор устно, 22.08.2025)

ORG-012

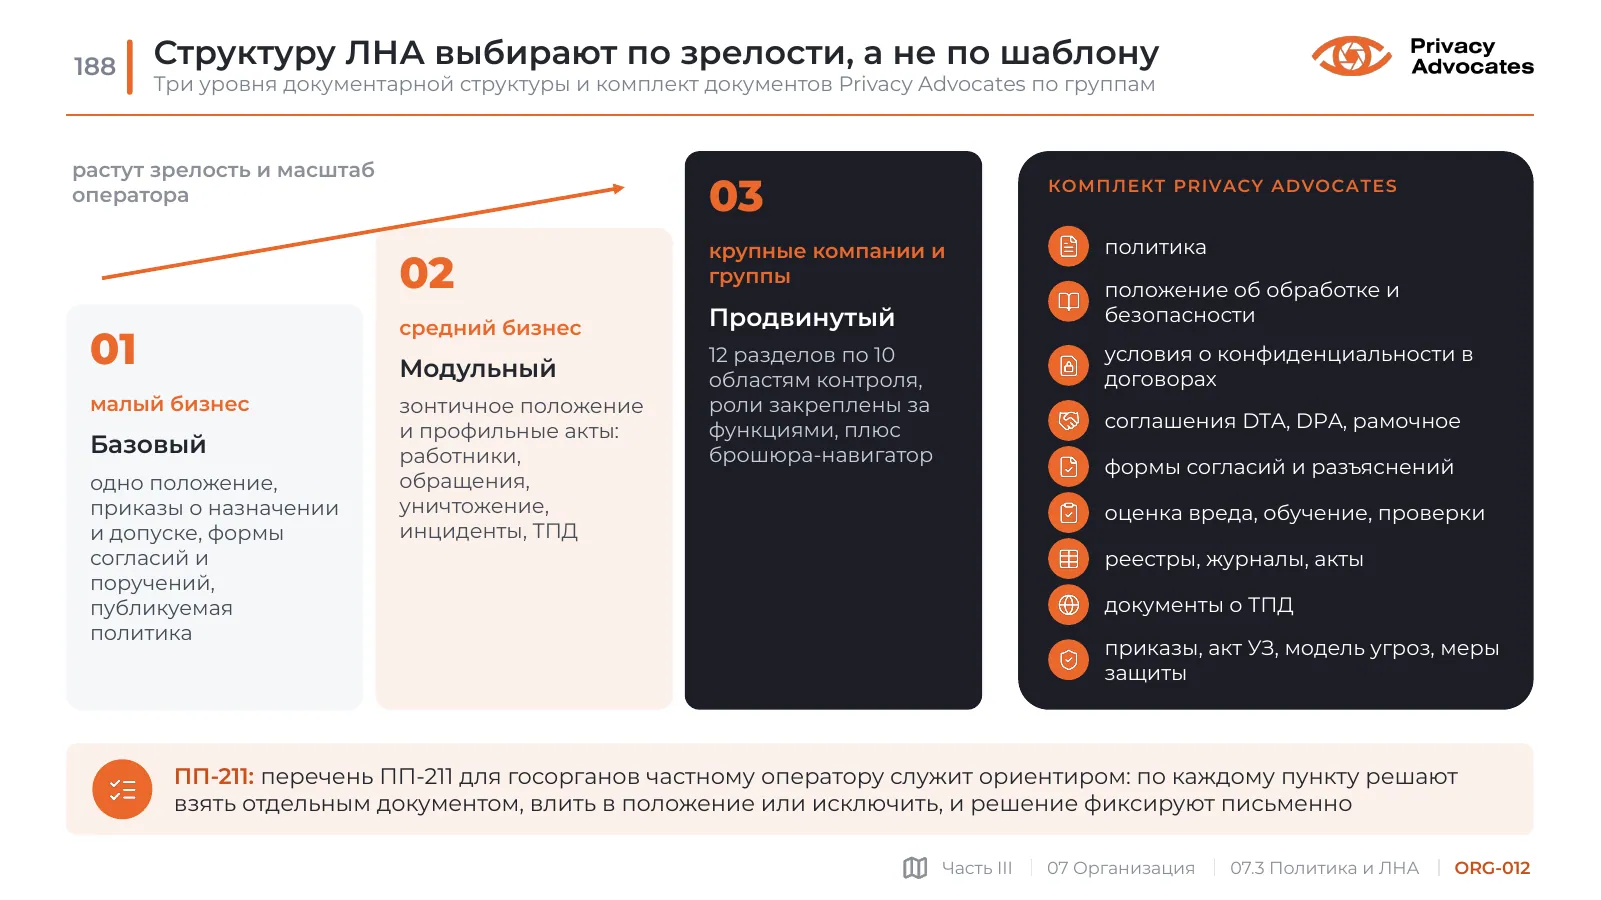
Структуру ЛНА выбирают по зрелости, а не по шаблону

Три уровня документарной структуры и комплект документов Privacy Advocates по группам

Слайд ORG-012: Структуру ЛНА выбирают по зрелости, а не по шаблону
Текст слайда

01

малый бизнес

Базовый

одно положение, приказы о назначении и допуске, формы согласий и поручений, публикуемая политика

02

средний бизнес

Модульный

зонтичное положение и профильные акты: работники, обращения, уничтожение, инциденты, ТПД

03

крупные компании и группы

Продвинутый

12 разделов по 10 областям контроля, роли закреплены за функциями, плюс брошюра-навигатор

  • растут зрелость и масштаб оператора
  • Комплект Privacy Advocates

политика

положение об обработке и безопасности

условия о конфиденциальности в договорах

соглашения DTA, DPA, рамочное

формы согласий и разъяснений

оценка вреда, обучение, проверки

реестры, журналы, акты

документы о ТПД

приказы, акт УЗ, модель угроз, меры защиты

ПП-211: перечень ПП-211 для госорганов частному оператору служит ориентиром: по каждому пункту решают взять отдельным документом, влить в положение или исключить, и решение фиксируют письменно

ORG-013

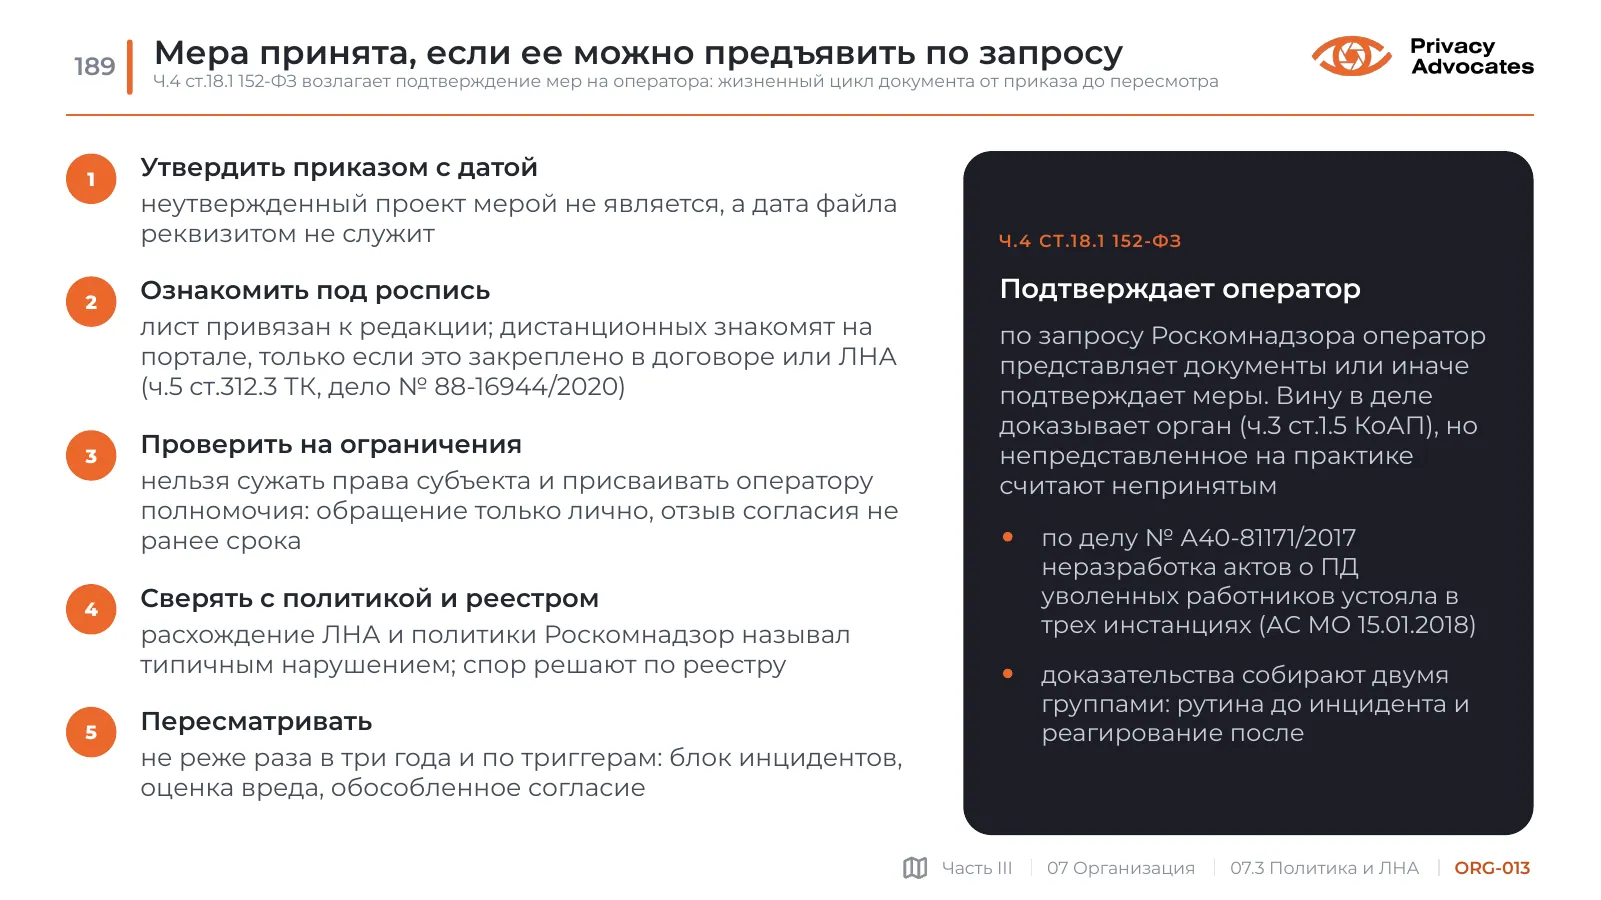
Мера принята, если ее можно предъявить по запросу

Ч.4 ст.18.1 152-ФЗ возлагает подтверждение мер на оператора: жизненный цикл документа от приказа до пересмотра

Слайд ORG-013: Мера принята, если ее можно предъявить по запросу
Текст слайда
  • 1
  • Утвердить приказом с датой

неутвержденный проект мерой не является, а дата файла реквизитом не служит

  • 2
  • Ознакомить под роспись

лист привязан к редакции; дистанционных знакомят на портале, только если это закреплено в договоре или ЛНА (ч.5 ст.312.3 ТК, дело № 88-16944/2020)

  • 3
  • Проверить на ограничения

нельзя сужать права субъекта и присваивать оператору полномочия: обращение только лично, отзыв согласия не ранее срока

  • 4
  • Сверять с политикой и реестром

расхождение ЛНА и политики Роскомнадзор называл типичным нарушением; спор решают по реестру

  • 5
  • Пересматривать

не реже раза в три года и по триггерам: блок инцидентов, оценка вреда, обособленное согласие

Ч.4 ст.18.1 152-ФЗ

Подтверждает оператор

по запросу Роскомнадзора оператор представляет документы или иначе подтверждает меры. Вину в деле доказывает орган (ч.3 ст.1.5 КоАП), но непредставленное на практике считают непринятым

по делу № А40-81171/2017 неразработка актов о ПД уволенных работников устояла в трех инстанциях (АС МО 15.01.2018)

доказательства собирают двумя группами: рутина до инцидента и реагирование после

07.4

Внутренний контроль

ORG-014

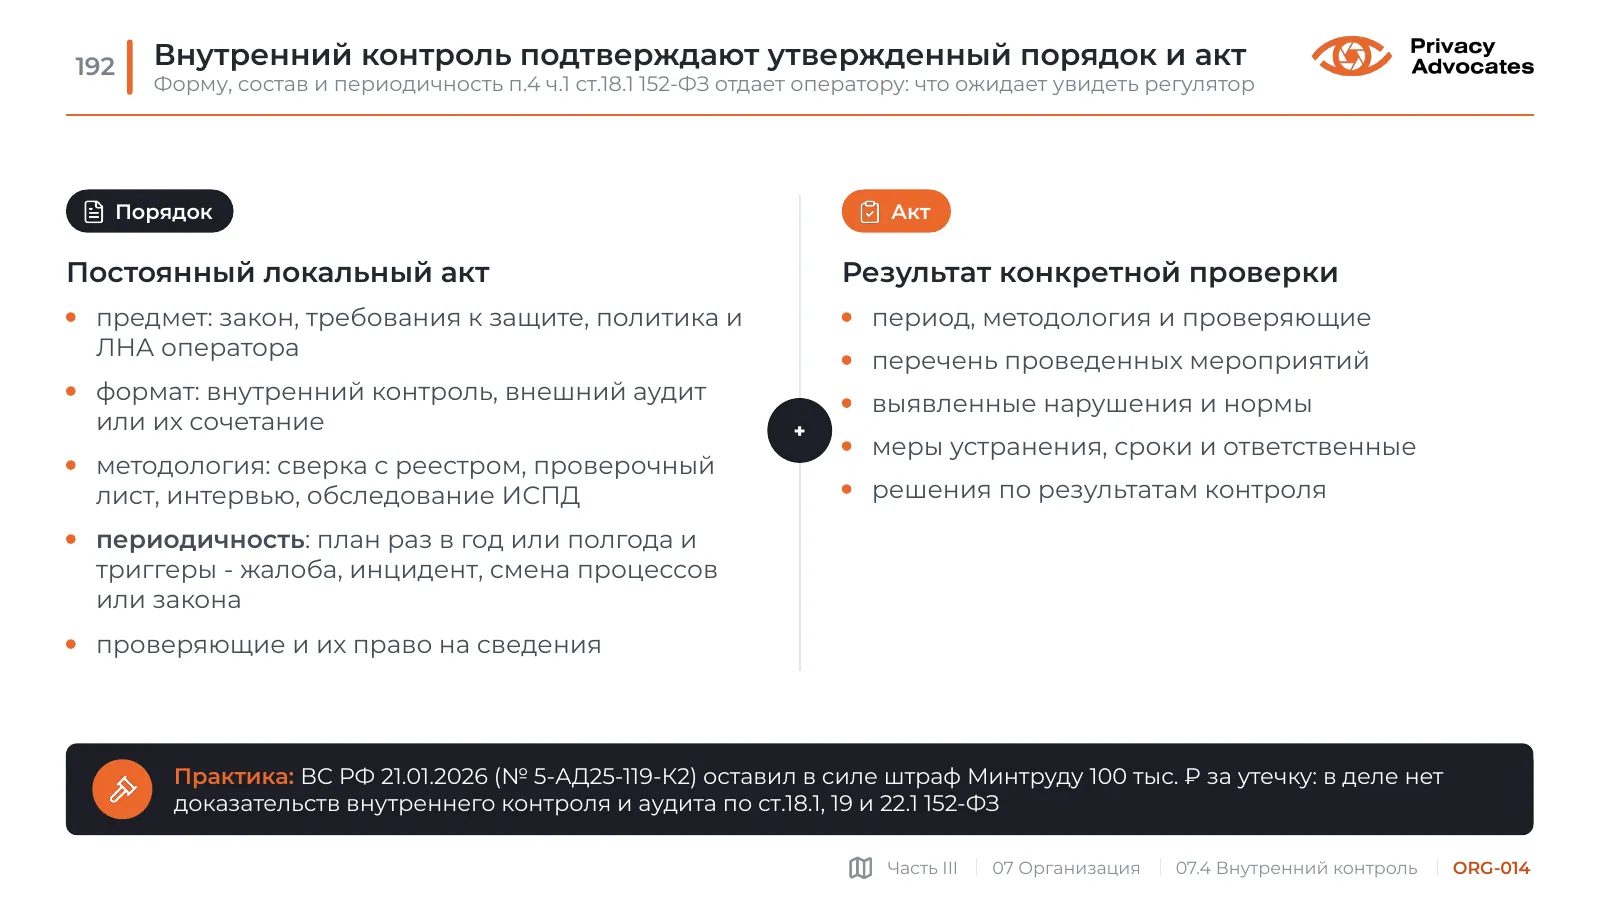
Внутренний контроль подтверждают утвержденный порядок и акт

Форму, состав и периодичность п.4 ч.1 ст.18.1 152-ФЗ отдает оператору: что ожидает увидеть регулятор

Слайд ORG-014: Внутренний контроль подтверждают утвержденный порядок и акт
Текст слайда

+

Порядок

Постоянный локальный акт

предмет: закон, требования к защите, политика и ЛНА оператора

формат: внутренний контроль, внешний аудит или их сочетание

методология: сверка с реестром, проверочный лист, интервью, обследование ИСПД

периодичность: план раз в год или полгода и триггеры - жалоба, инцидент, смена процессов или закона

проверяющие и их право на сведения

Акт

Результат конкретной проверки

период, методология и проверяющие

перечень проведенных мероприятий

выявленные нарушения и нормы

меры устранения, сроки и ответственные

решения по результатам контроля

Практика: ВС РФ 21.01.2026 (№ 5-АД25-119-К2) оставил в силе штраф Минтруду 100 тыс. ₽ за утечку: в деле нет доказательств внутреннего контроля и аудита по ст.18.1, 19 и 22.1 152-ФЗ

ORG-015

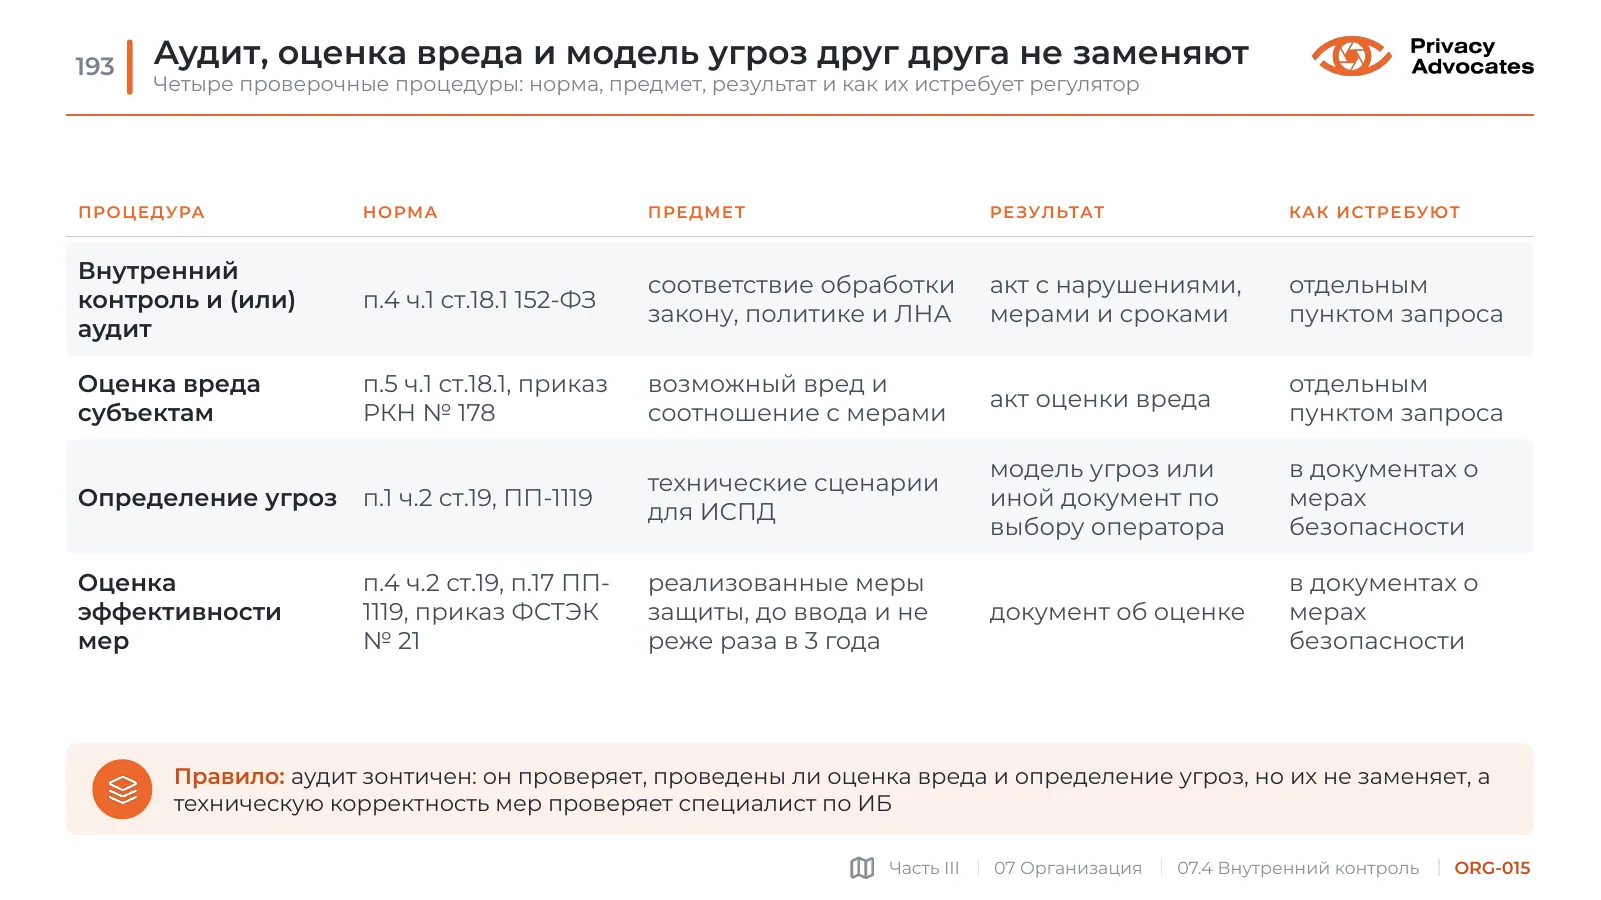
Аудит, оценка вреда и модель угроз друг друга не заменяют

Четыре проверочные процедуры: норма, предмет, результат и как их истребует регулятор

Слайд ORG-015: Аудит, оценка вреда и модель угроз друг друга не заменяют
Текст слайда
  • Процедура
  • Норма
  • Предмет
  • Результат
  • Как истребуют
  • Внутренний контроль и (или) аудит
  • п.4 ч.1 ст.18.1 152-ФЗ
  • соответствие обработки закону, политике и ЛНА
  • акт с нарушениями, мерами и сроками
  • отдельным пунктом запроса
  • Оценка вреда субъектам
  • п.5 ч.1 ст.18.1, приказ РКН № 178
  • возможный вред и соотношение с мерами
  • акт оценки вреда
  • отдельным пунктом запроса
  • Определение угроз
  • п.1 ч.2 ст.19, ПП-1119
  • технические сценарии для ИСПД
  • модель угроз или иной документ по выбору оператора
  • в документах о мерах безопасности
  • Оценка эффективности мер
  • п.4 ч.2 ст.19, п.17 ПП-1119, приказ ФСТЭК № 21
  • реализованные меры защиты, до ввода и не реже раза в 3 года
  • документ об оценке
  • в документах о мерах безопасности

Правило: аудит зонтичен: он проверяет, проведены ли оценка вреда и определение угроз, но их не заменяет, а техническую корректность мер проверяет специалист по ИБ

ORG-016

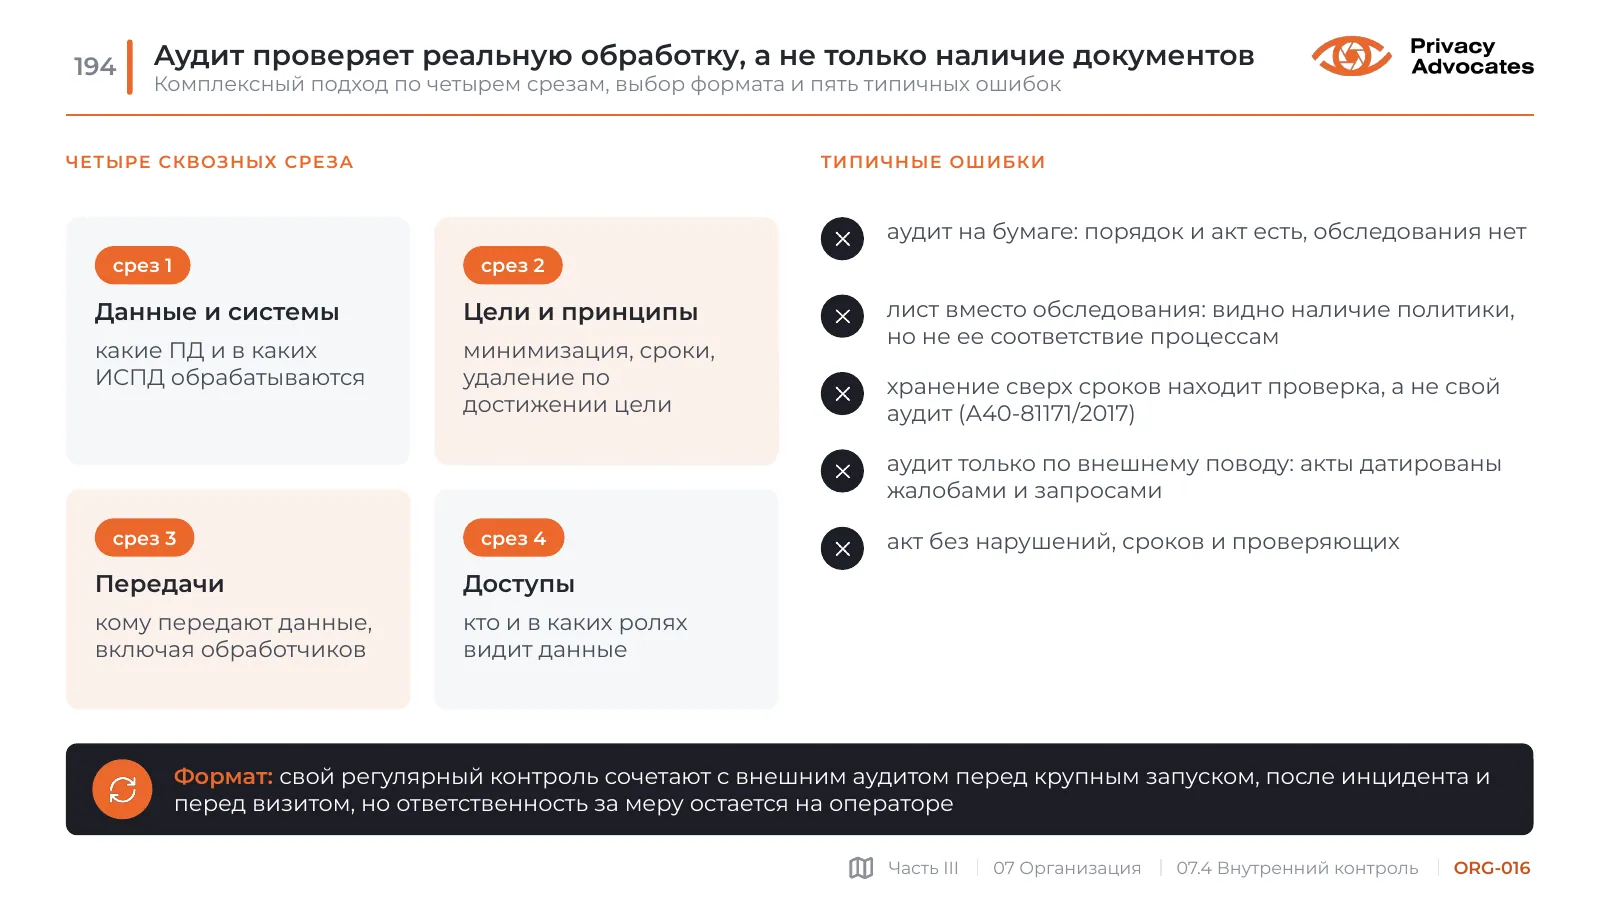
Аудит проверяет реальную обработку, а не только наличие документов

Комплексный подход по четырем срезам, выбор формата и пять типичных ошибок

Слайд ORG-016: Аудит проверяет реальную обработку, а не только наличие документов
Текст слайда

Четыре сквозных среза

срез 1

Данные и системы

какие ПД и в каких ИСПД обрабатываются

срез 2

Цели и принципы

минимизация, сроки, удаление по достижении цели

срез 3

Передачи

кому передают данные, включая обработчиков

срез 4

Доступы

кто и в каких ролях видит данные

Типичные ошибки

аудит на бумаге: порядок и акт есть, обследования нет

лист вместо обследования: видно наличие политики, но не ее соответствие процессам

хранение сверх сроков находит проверка, а не свой аудит (А40-81171/2017)

аудит только по внешнему поводу: акты датированы жалобами и запросами

акт без нарушений, сроков и проверяющих

Формат: свой регулярный контроль сочетают с внешним аудитом перед крупным запуском, после инцидента и перед визитом, но ответственность за меру остается на операторе

ORG-017

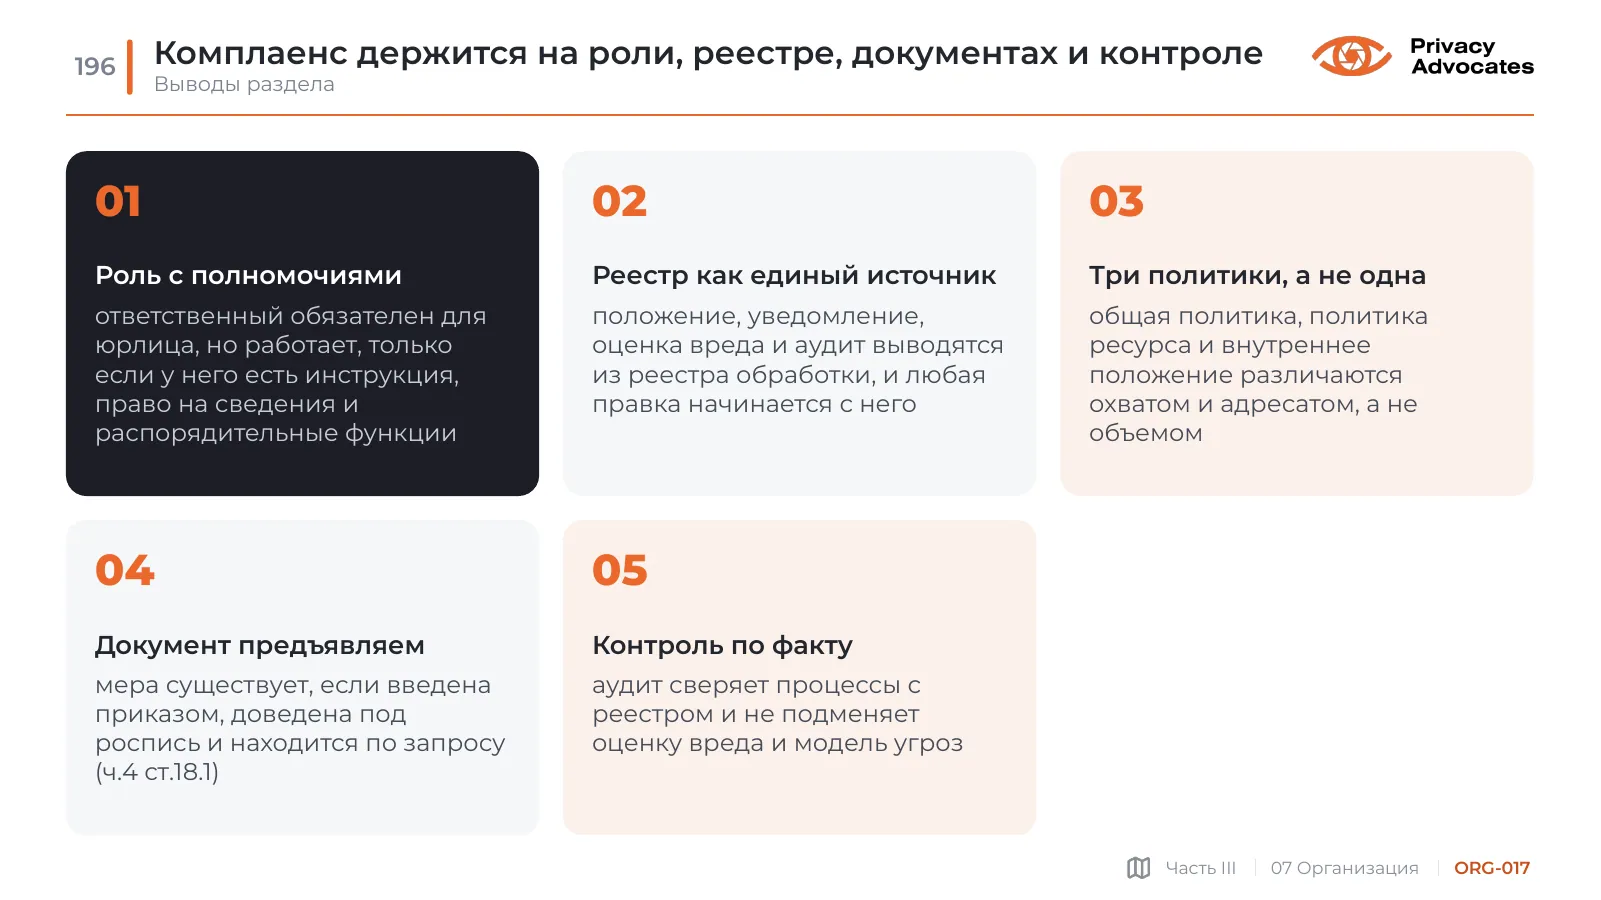
Комплаенс держится на роли, реестре, документах и контроле

Выводы раздела

Слайд ORG-017: Комплаенс держится на роли, реестре, документах и контроле
Текст слайда

01

Роль с полномочиями

ответственный обязателен для юрлица, но работает, только если у него есть инструкция, право на сведения и распорядительные функции

02

Реестр как единый источник

положение, уведомление, оценка вреда и аудит выводятся из реестра обработки, и любая правка начинается с него

03

Три политики, а не одна

общая политика, политика ресурса и внутреннее положение различаются охватом и адресатом, а не объемом

04

Документ предъявляем

мера существует, если введена приказом, доведена под роспись и находится по запросу (ч.4 ст.18.1)

05

Контроль по факту

аудит сверяет процессы с реестром и не подменяет оценку вреда и модель угроз