Часть VII, раздел 26

Управление прайваси-рисками

Как оценить риск обработки ПД и принять решение, которое можно доказать

  • 18 слайдов
  • 4 подраздела
  • Редакция от 25 октября 2026 года

26.1

Риск-мышление

RSK-001

Выиграть или не проиграть

Две крайности отношения к данным и прагматичный путь между ними
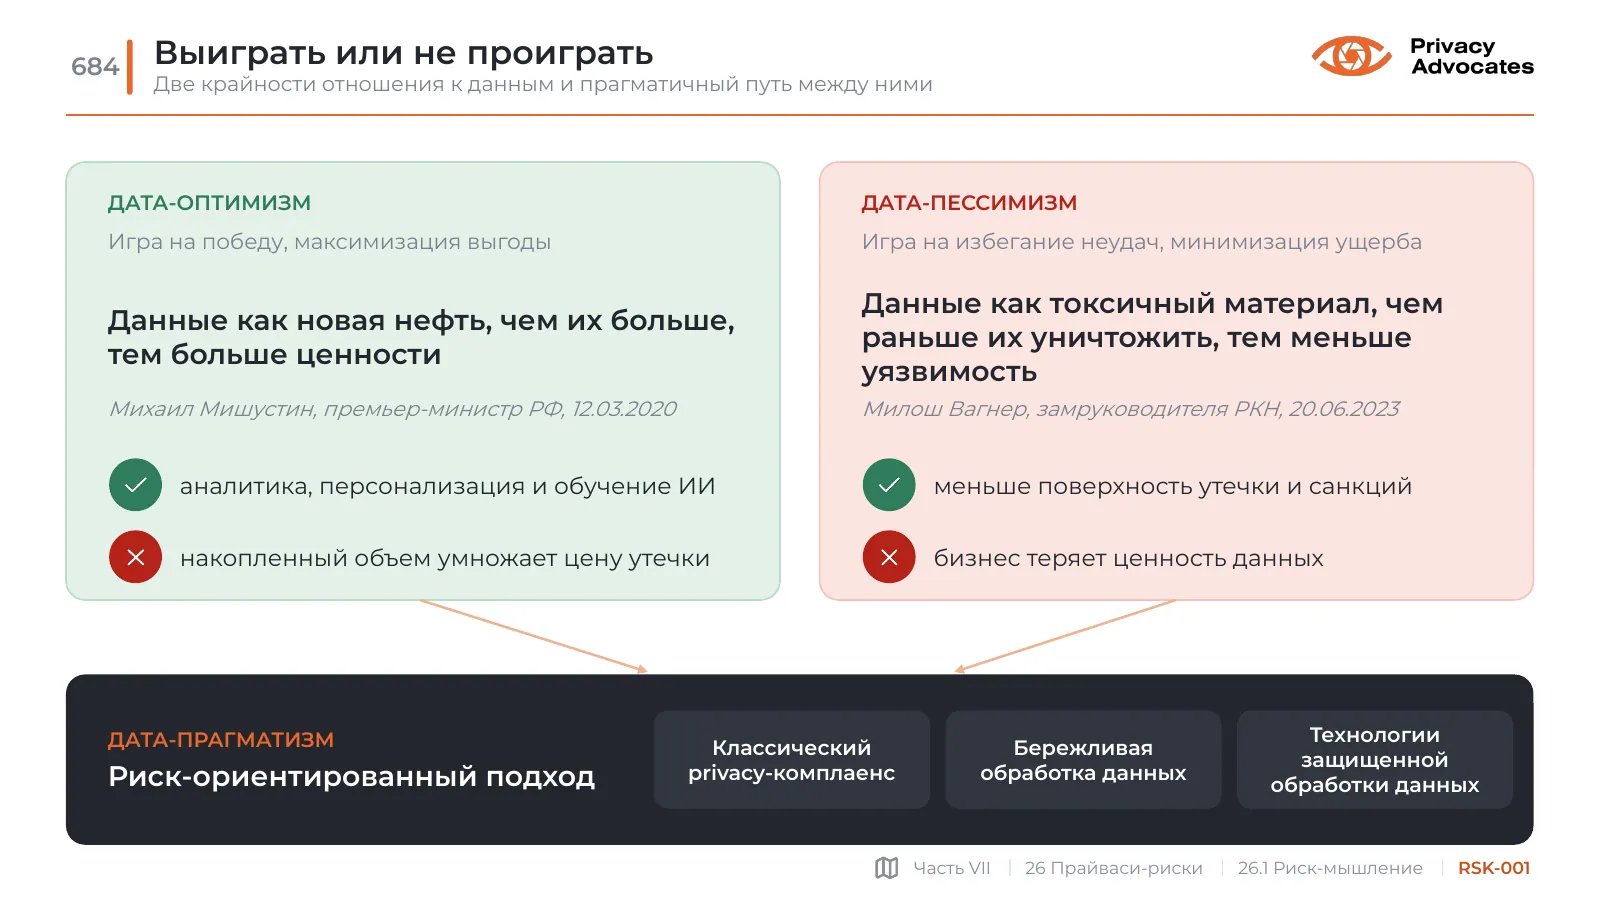
Слайд RSK-001: Выиграть или не проиграть
Текст слайда

ДАТА-ОПТИМИЗМ

Игра на победу, максимизация выгоды

Данные как новая нефть, чем их больше, тем больше ценности

аналитика, персонализация и обучение ИИ

накопленный объем умножает цену утечки

ДАТА-ПЕССИМИЗМ

Игра на избегание неудач, минимизация ущерба

Данные как токсичный материал, чем раньше их уничтожить, тем меньше уязвимость

меньше поверхность утечки и санкций

бизнес теряет ценность данных

ДАТА-ПРАГМАТИЗМ

Риск-ориентированный подход

  • Классический privacy-комплаенс
  • Бережливая обработка данных
  • Технологии защищенной обработки данных
  • Михаил Мишустин, премьер-министр РФ, 12.03.2020
  • Милош Вагнер, замруководителя РКН, 20.06.2023
RSK-002

Как это выглядит в организации

Три опоры дата-прагматизма и DPO на страже рисков

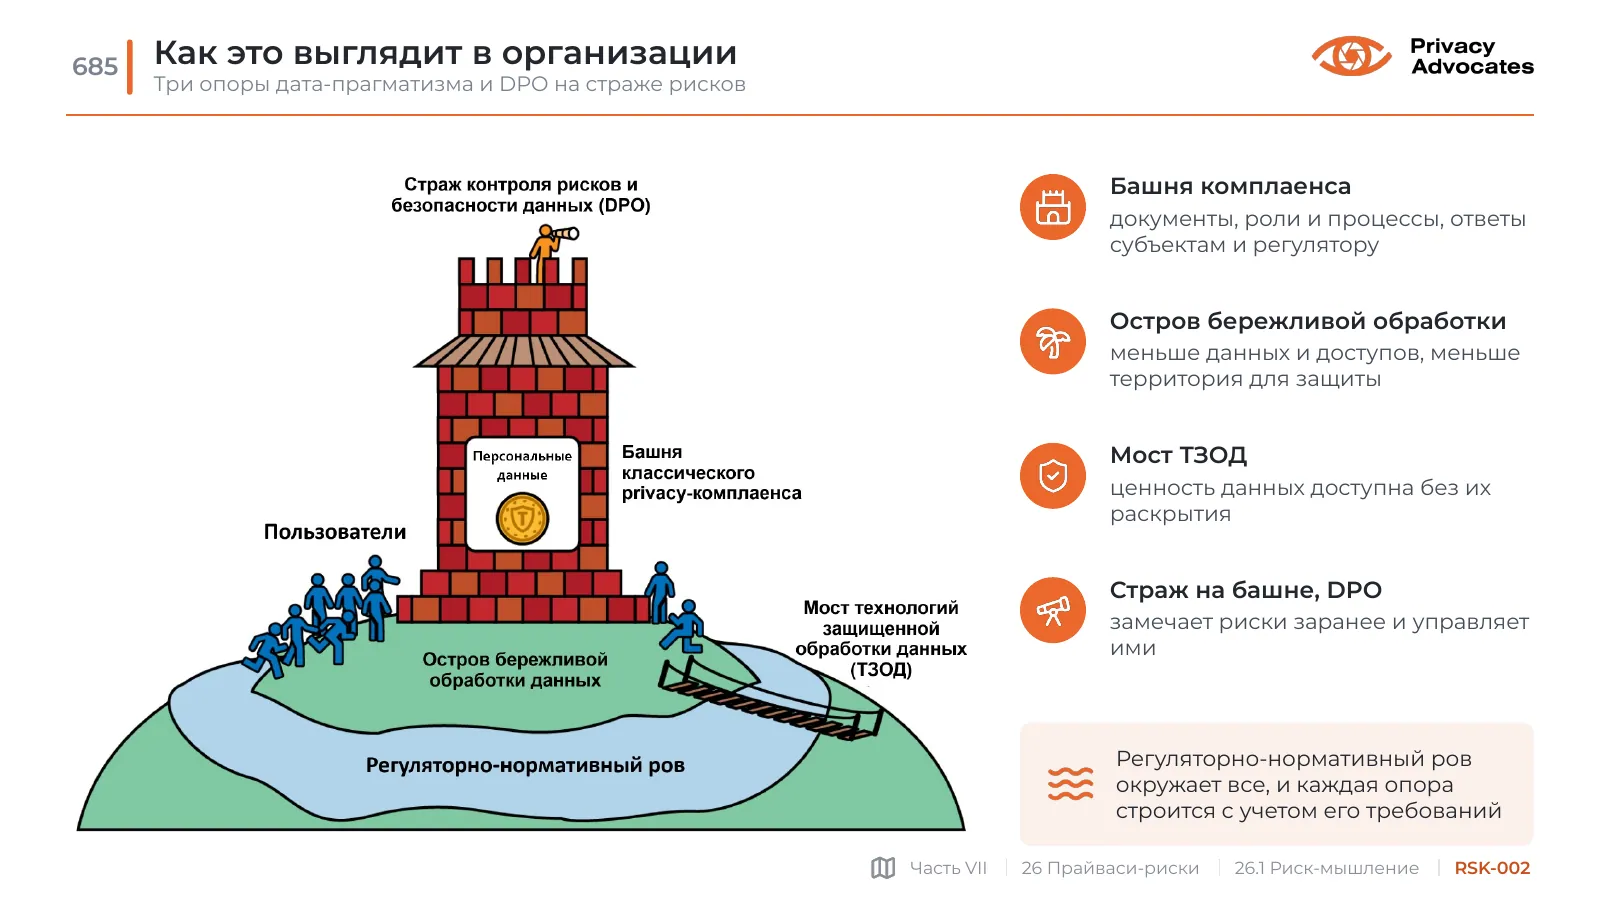
Слайд RSK-002: Как это выглядит в организации
Текст слайда

Башня комплаенса

документы, роли и процессы, ответы субъектам и регулятору

Остров бережливой обработки

меньше данных и доступов, меньше территория для защиты

Мост ТЗОД

ценность данных доступна без их раскрытия

Страж на башне, DPO

замечает риски заранее и управляет ими

Регуляторно-нормативный ров окружает все, и каждая опора строится с учетом его требований

RSK-003

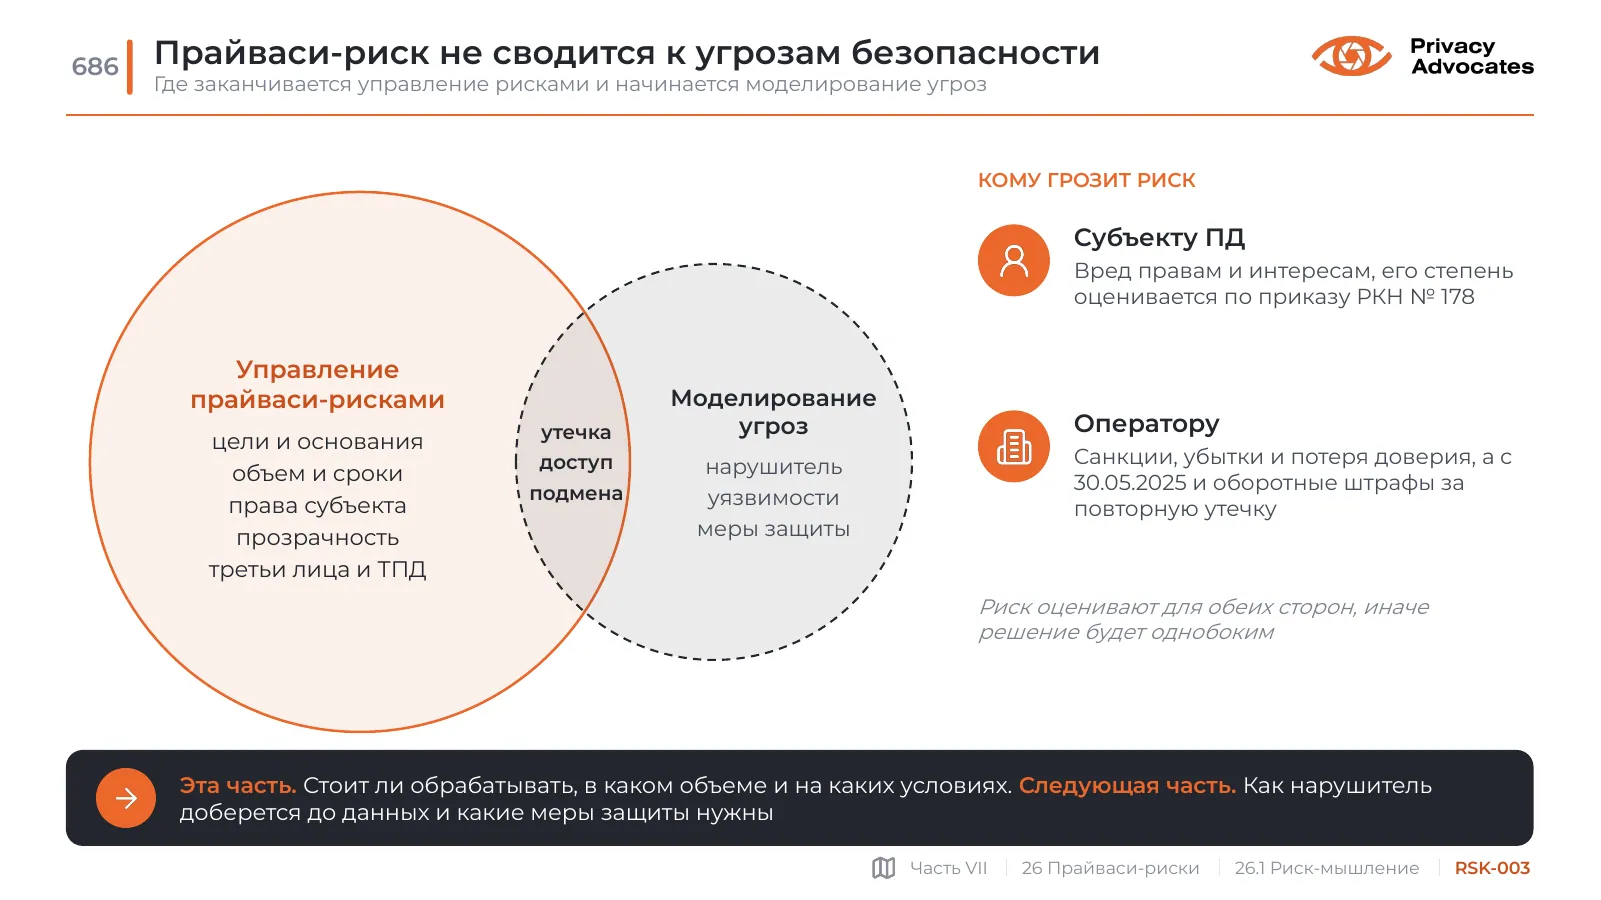
Прайваси-риск не сводится к угрозам безопасности

Где заканчивается управление рисками и начинается моделирование угроз

Слайд RSK-003: Прайваси-риск не сводится к угрозам безопасности
Текст слайда

Управление

прайваси-рисками

цели и основания

объем и сроки

права субъекта

прозрачность

третьи лица и ТПД

утечка

доступ

подмена

Моделирование

угроз

нарушитель

уязвимости

меры защиты

КОМУ ГРОЗИТ РИСК

Субъекту ПД

Вред правам и интересам, его степень оценивается по приказу РКН № 178

Оператору

Санкции, убытки и потеря доверия, а с 30.05.2025 и оборотные штрафы за повторную утечку

Риск оценивают для обеих сторон, иначе решение будет однобоким

Эта часть. Стоит ли обрабатывать, в каком объеме и на каких условиях. Следующая часть. Как нарушитель доберется до данных и какие меры защиты нужны

RSK-004

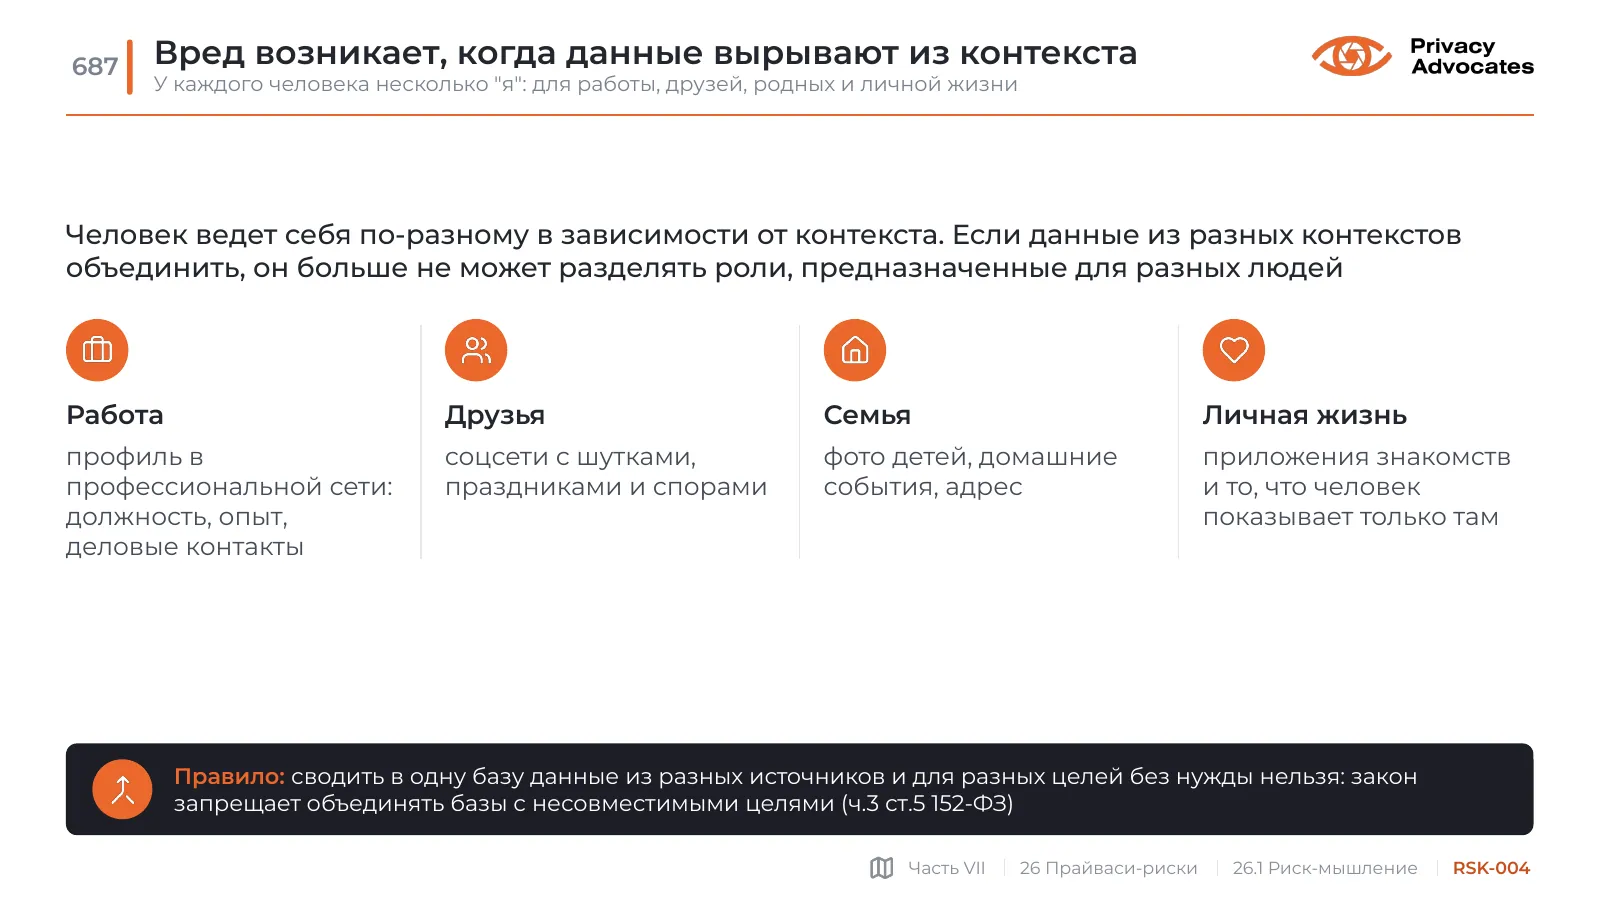
Вред возникает, когда данные вырывают из контекста

У каждого человека несколько "я": для работы, друзей, родных и личной жизни

Слайд RSK-004: Вред возникает, когда данные вырывают из контекста
Текст слайда

Человек ведет себя по-разному в зависимости от контекста. Если данные из разных контекстов объединить, он больше не может разделять роли, предназначенные для разных людей

Работа

профиль в профессиональной сети: должность, опыт, деловые контакты

Друзья

соцсети с шутками, праздниками и спорами

Семья

фото детей, домашние события, адрес

Личная жизнь

приложения знакомств и то, что человек показывает только там

Правило: сводить в одну базу данные из разных источников и для разных целей без нужды нельзя: закон запрещает объединять базы с несовместимыми целями (ч.3 ст.5 152-ФЗ)

RSK-005

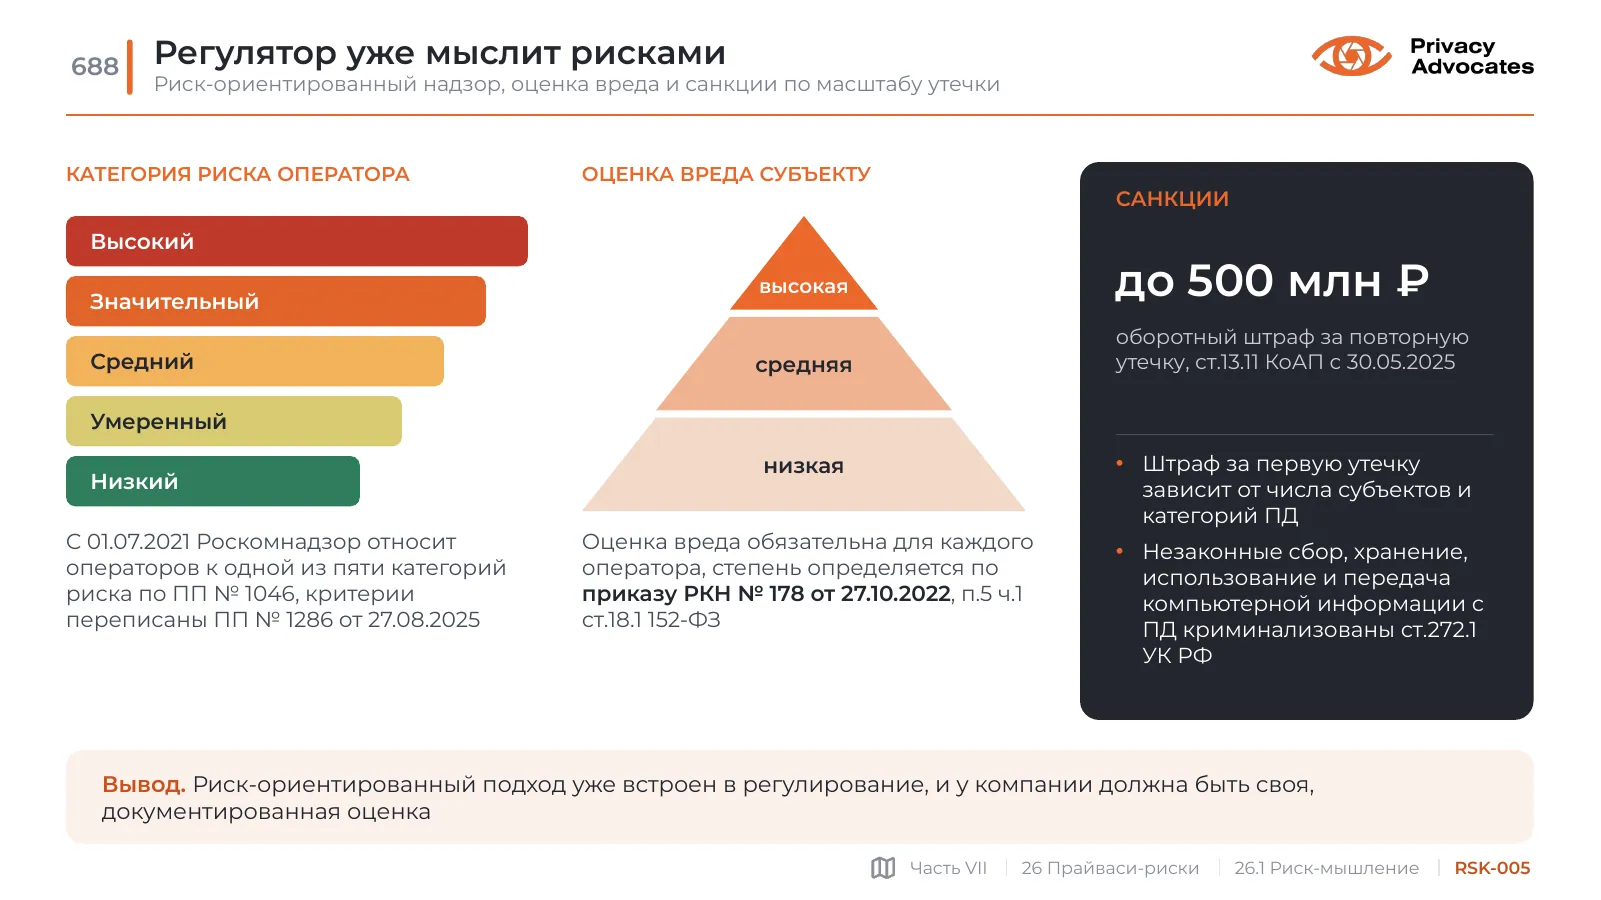
Регулятор уже мыслит рисками

Риск-ориентированный надзор, оценка вреда и санкции по масштабу утечки

Слайд RSK-005: Регулятор уже мыслит рисками
Текст слайда

КАТЕГОРИЯ РИСКА ОПЕРАТОРА

Высокий

Значительный

Средний

Умеренный

Низкий

С 01.07.2021 Роскомнадзор относит операторов к одной из пяти категорий риска по ПП № 1046, критерии переписаны ПП № 1286 от 27.08.2025

ОЦЕНКА ВРЕДА СУБЪЕКТУ

высокая

средняя

низкая

Оценка вреда обязательна для каждого оператора, степень определяется по приказу РКН № 178 от 27.10.2022, п.5 ч.1 ст.18.1 152-ФЗ

САНКЦИИ

до 500 млн ₽

оборотный штраф за повторную утечку, ст.13.11 КоАП с 30.05.2025

Штраф за первую утечку зависит от числа субъектов и категорий ПД

Незаконные сбор, хранение, использование и передача компьютерной информации с ПД криминализованы ст.272.1 УК РФ

Вывод. Риск-ориентированный подход уже встроен в регулирование, и у компании должна быть своя, документированная оценка

26.2

Оценка вреда и принципы

RSK-006

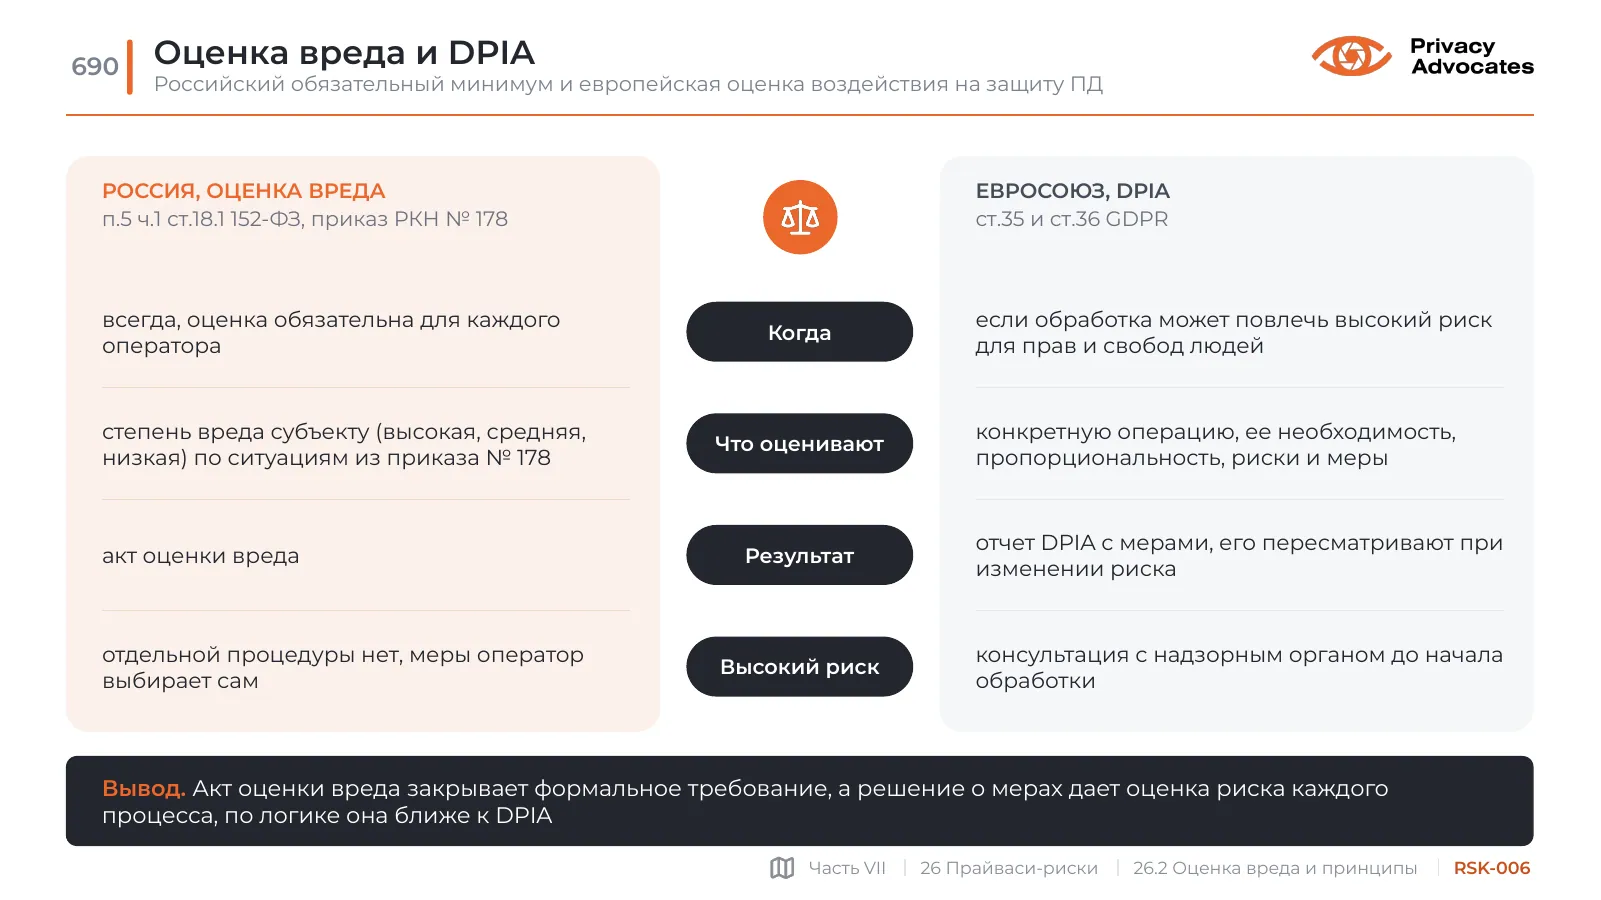
Оценка вреда и DPIA

Российский обязательный минимум и европейская оценка воздействия на защиту ПД

Слайд RSK-006: Оценка вреда и DPIA
Текст слайда

РОССИЯ, ОЦЕНКА ВРЕДА

п.5 ч.1 ст.18.1 152-ФЗ, приказ РКН № 178

ЕВРОСОЮЗ, DPIA

ст.35 и ст.36 GDPR

  • всегда, оценка обязательна для каждого оператора
  • Когда
  • если обработка может повлечь высокий риск для прав и свобод людей
  • степень вреда субъекту (высокая, средняя, низкая) по ситуациям из приказа № 178
  • Что оценивают
  • конкретную операцию, ее необходимость, пропорциональность, риски и меры
  • акт оценки вреда
  • Результат
  • отчет DPIA с мерами, его пересматривают при изменении риска
  • отдельной процедуры нет, меры оператор выбирает сам
  • Высокий риск
  • консультация с надзорным органом до начала обработки

Вывод. Акт оценки вреда закрывает формальное требование, а решение о мерах дает оценка риска каждого процесса, по логике она ближе к DPIA

RSK-007

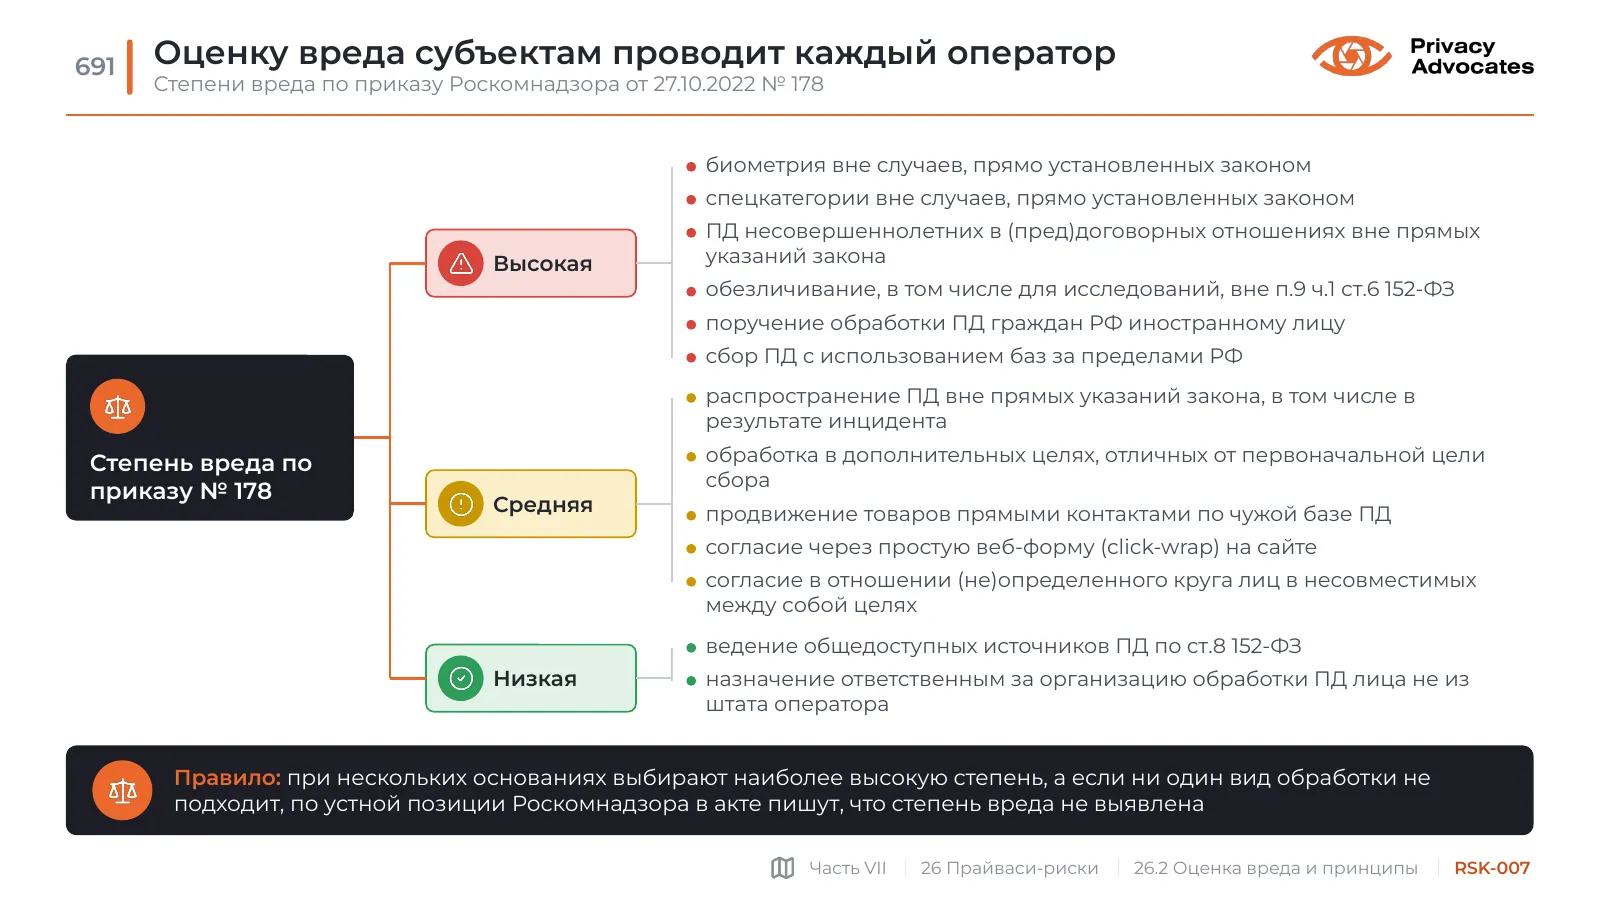
Оценку вреда субъектам проводит каждый оператор

Степени вреда по приказу Роскомнадзора от 27.10.2022 № 178

Слайд RSK-007: Оценку вреда субъектам проводит каждый оператор
Текст слайда

Степень вреда по приказу № 178

Высокая

биометрия вне случаев, прямо установленных законом

спецкатегории вне случаев, прямо установленных законом

ПД несовершеннолетних в (пред)договорных отношениях вне прямых указаний закона

обезличивание, в том числе для исследований, вне п.9 ч.1 ст.6 152-ФЗ

поручение обработки ПД граждан РФ иностранному лицу

сбор ПД с использованием баз за пределами РФ

Средняя

распространение ПД вне прямых указаний закона, в том числе в результате инцидента

обработка в дополнительных целях, отличных от первоначальной цели сбора

продвижение товаров прямыми контактами по чужой базе ПД

согласие через простую веб-форму (click-wrap) на сайте

согласие в отношении (не)определенного круга лиц в несовместимых между собой целях

  • Низкая
  • ведение общедоступных источников ПД по ст.8 152-ФЗ

назначение ответственным за организацию обработки ПД лица не из штата оператора

Правило: при нескольких основаниях выбирают наиболее высокую степень, а если ни один вид обработки не подходит, по устной позиции Роскомнадзора в акте пишут, что степень вреда не выявлена

RSK-008

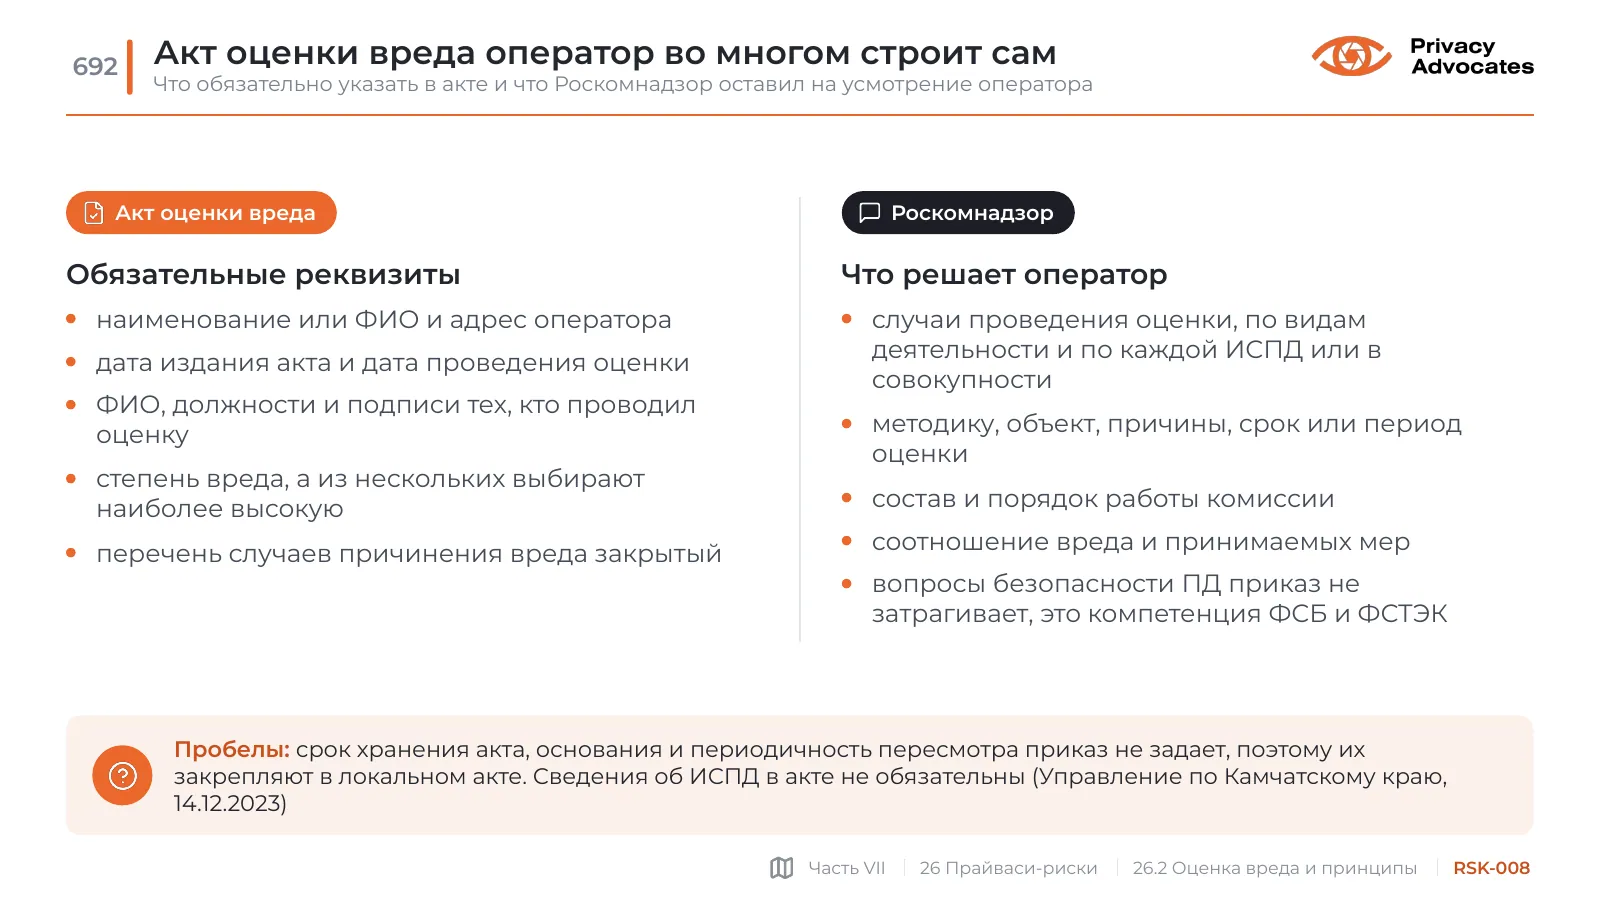
Акт оценки вреда оператор во многом строит сам

Что обязательно указать в акте и что Роскомнадзор оставил на усмотрение оператора

Слайд RSK-008: Акт оценки вреда оператор во многом строит сам
Текст слайда

Акт оценки вреда

Обязательные реквизиты

наименование или ФИО и адрес оператора

дата издания акта и дата проведения оценки

ФИО, должности и подписи тех, кто проводил оценку

степень вреда, а из нескольких выбирают наиболее высокую

перечень случаев причинения вреда закрытый

Роскомнадзор

Что решает оператор

случаи проведения оценки, по видам деятельности и по каждой ИСПД или в совокупности

методику, объект, причины, срок или период оценки

состав и порядок работы комиссии

соотношение вреда и принимаемых мер

вопросы безопасности ПД приказ не затрагивает, это компетенция ФСБ и ФСТЭК

Пробелы: срок хранения акта, основания и периодичность пересмотра приказ не задает, поэтому их закрепляют в локальном акте. Сведения об ИСПД в акте не обязательны (Управление по Камчатскому краю, 14.12.2023)

RSK-009

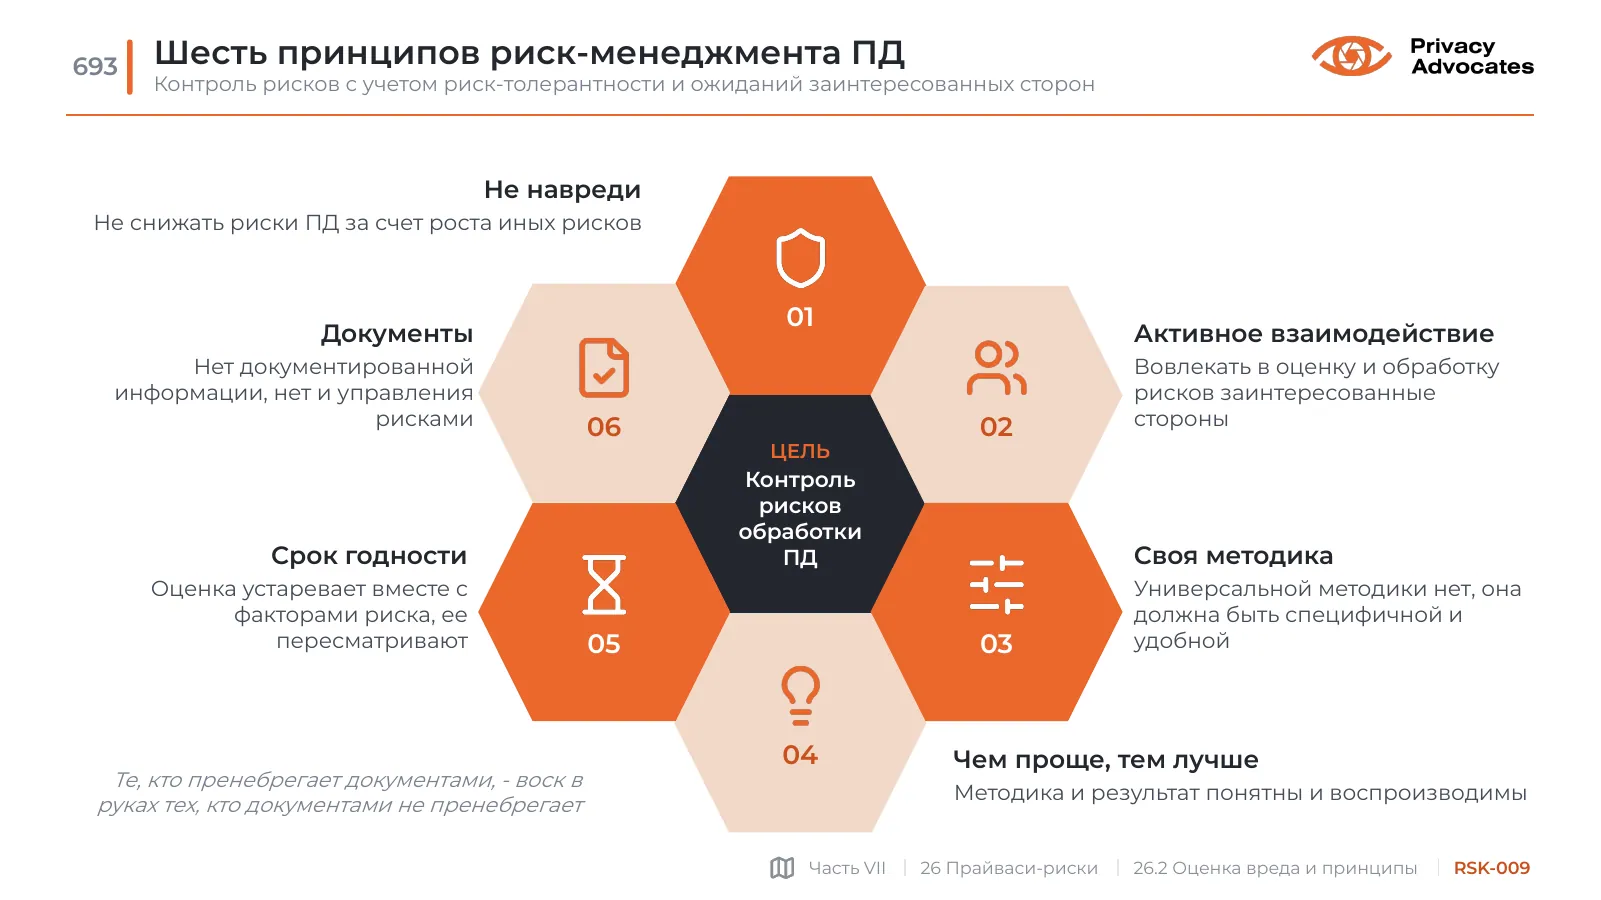
Шесть принципов риск-менеджмента ПД

Контроль рисков с учетом риск-толерантности и ожиданий заинтересованных сторон

Слайд RSK-009: Шесть принципов риск-менеджмента ПД
Текст слайда

ЦЕЛЬ

Контроль рисков

обработки ПД

01

Не навреди

Не снижать риски ПД за счет роста иных рисков

02

Активное взаимодействие

Вовлекать в оценку и обработку рисков заинтересованные стороны

03

Своя методика

Универсальной методики нет, она должна быть специфичной и удобной

04

Чем проще, тем лучше

Методика и результат понятны и воспроизводимы

05

Срок годности

Оценка устаревает вместе с факторами риска, ее пересматривают

06

Документы

Нет документированной информации, нет и управления рисками

Те, кто пренебрегает документами, - воск в руках тех, кто документами не пренебрегает

26.3

Алгоритм в три шага

RSK-010

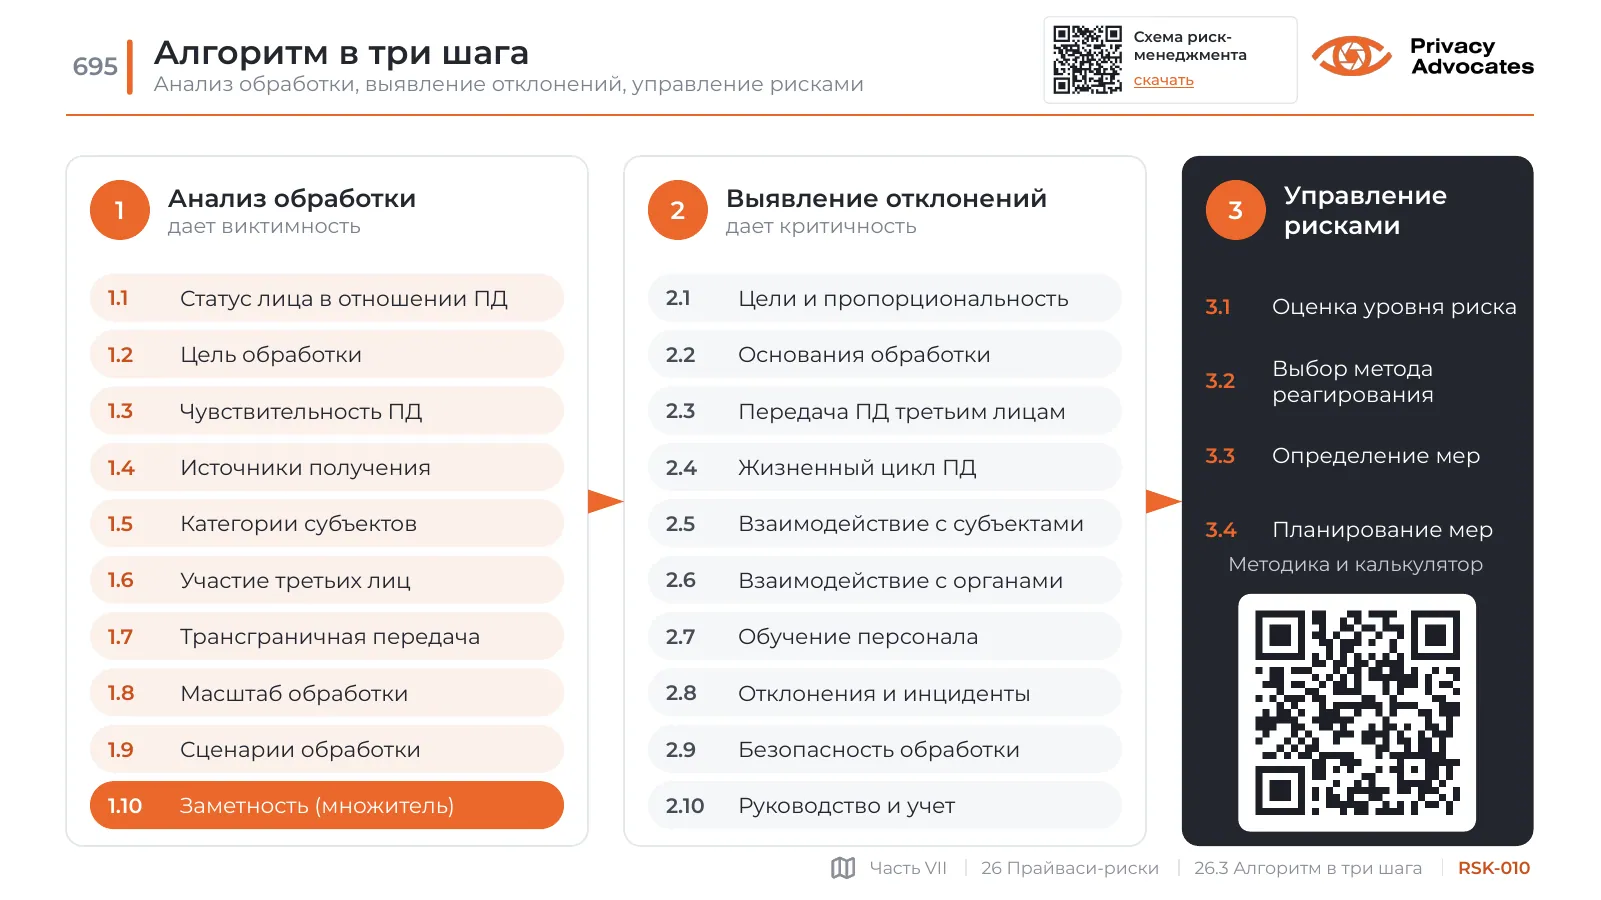
Алгоритм в три шага

Анализ обработки, выявление отклонений, управление рисками

Слайд RSK-010: Алгоритм в три шага
Текст слайда

1

Анализ обработки

дает виктимность

  • 1.1
  • Статус лица в отношении ПД
  • 1.2
  • Цель обработки
  • 1.3
  • Чувствительность ПД
  • 1.4
  • Источники получения
  • 1.5
  • Категории субъектов
  • 1.6
  • Участие третьих лиц
  • 1.7
  • Трансграничная передача
  • 1.8
  • Масштаб обработки
  • 1.9
  • Сценарии обработки
  • 1.10
  • Заметность (множитель)

2

Выявление отклонений

дает критичность

  • 2.1
  • Цели и пропорциональность
  • 2.2
  • Основания обработки
  • 2.3
  • Передача ПД третьим лицам
  • 2.4
  • Жизненный цикл ПД
  • 2.5
  • Взаимодействие с субъектами
  • 2.6
  • Взаимодействие с органами
  • 2.7
  • Обучение персонала
  • 2.8
  • Отклонения и инциденты
  • 2.9
  • Безопасность обработки
  • 2.10
  • Руководство и учет
  • 3
  • Управление рисками
  • 3.1
  • Оценка уровня риска
  • 3.2
  • Выбор метода реагирования
  • 3.3
  • Определение мер
  • 3.4
  • Планирование мер

Методика и калькулятор

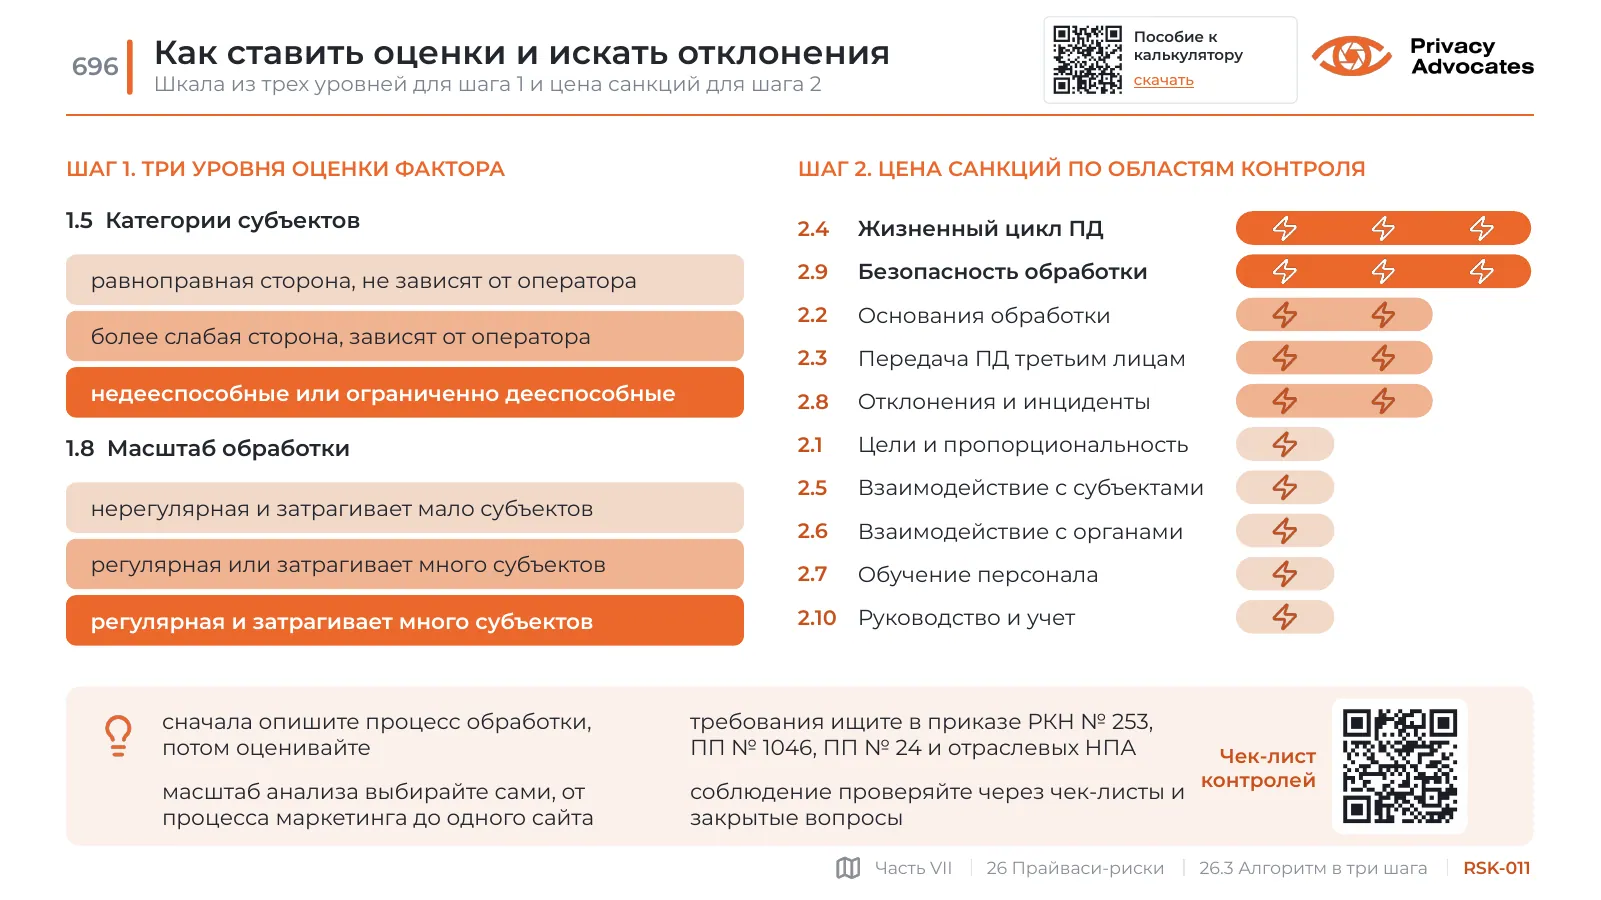
RSK-011

Как ставить оценки и искать отклонения

Шкала из трех уровней для шага 1 и цена санкций для шага 2

Слайд RSK-011: Как ставить оценки и искать отклонения
Текст слайда

ШАГ 1. ТРИ УРОВНЯ ОЦЕНКИ ФАКТОРА

1.5 Категории субъектов

равноправная сторона, не зависят от оператора

более слабая сторона, зависят от оператора

недееспособные или ограниченно дееспособные

1.8 Масштаб обработки

нерегулярная и затрагивает мало субъектов

регулярная или затрагивает много субъектов

регулярная и затрагивает много субъектов

ШАГ 2. ЦЕНА САНКЦИЙ ПО ОБЛАСТЯМ КОНТРОЛЯ

  • 2.4
  • Жизненный цикл ПД
  • 2.9
  • Безопасность обработки
  • 2.2
  • Основания обработки
  • 2.3
  • Передача ПД третьим лицам
  • 2.8
  • Отклонения и инциденты
  • 2.1
  • Цели и пропорциональность
  • 2.5
  • Взаимодействие с субъектами
  • 2.6
  • Взаимодействие с органами
  • 2.7
  • Обучение персонала
  • 2.10
  • Руководство и учет

сначала опишите процесс обработки, потом оценивайте

масштаб анализа выбирайте сами, от процесса маркетинга до одного сайта

требования ищите в приказе РКН № 253, ПП № 1046, ПП № 24 и отраслевых НПА

  • соблюдение проверяйте через чек-листы и закрытые вопросы
  • Чек-лист контролей
RSK-012

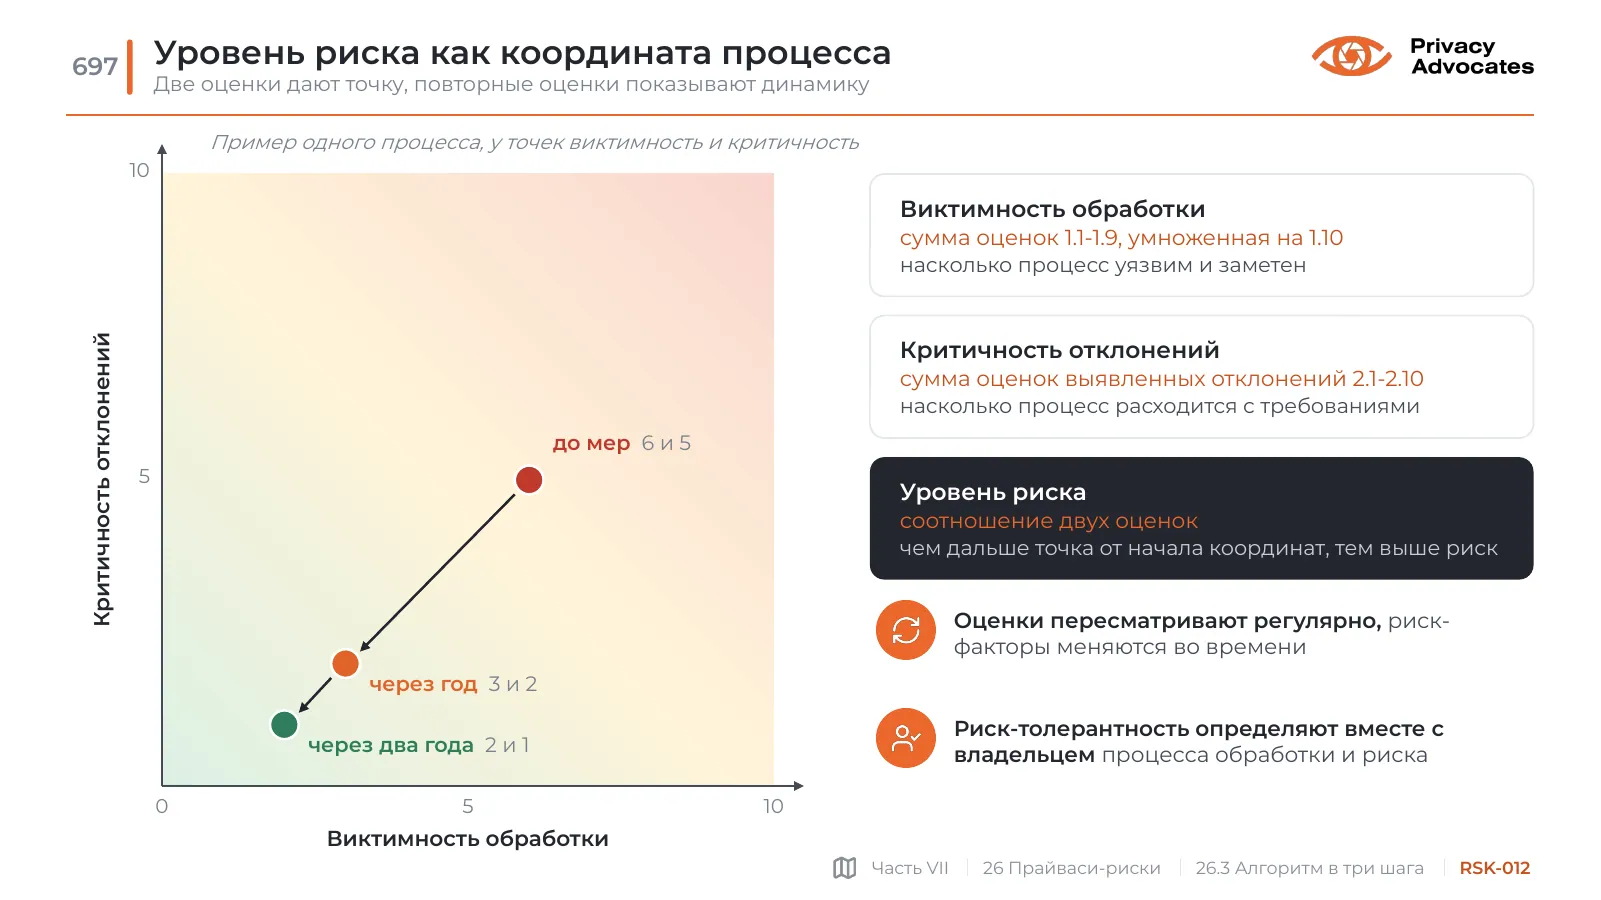
Уровень риска как координата процесса

Две оценки дают точку, повторные оценки показывают динамику

Слайд RSK-012: Уровень риска как координата процесса
Текст слайда
  • 0
  • 5

5

10

10

Виктимность обработки

Критичность отклонений

до мер 6 и 5

через год 3 и 2

через два года 2 и 1

Пример одного процесса, у точек виктимность и критичность

Виктимность обработки

сумма оценок 1.1-1.9, умноженная на 1.10

насколько процесс уязвим и заметен

Критичность отклонений

сумма оценок выявленных отклонений 2.1-2.10

насколько процесс расходится с требованиями

Уровень риска

соотношение двух оценок

чем дальше точка от начала координат, тем выше риск

Оценки пересматривают регулярно, риск-факторы меняются во времени

Риск-толерантность определяют вместе с владельцем процесса обработки и риска

RSK-013

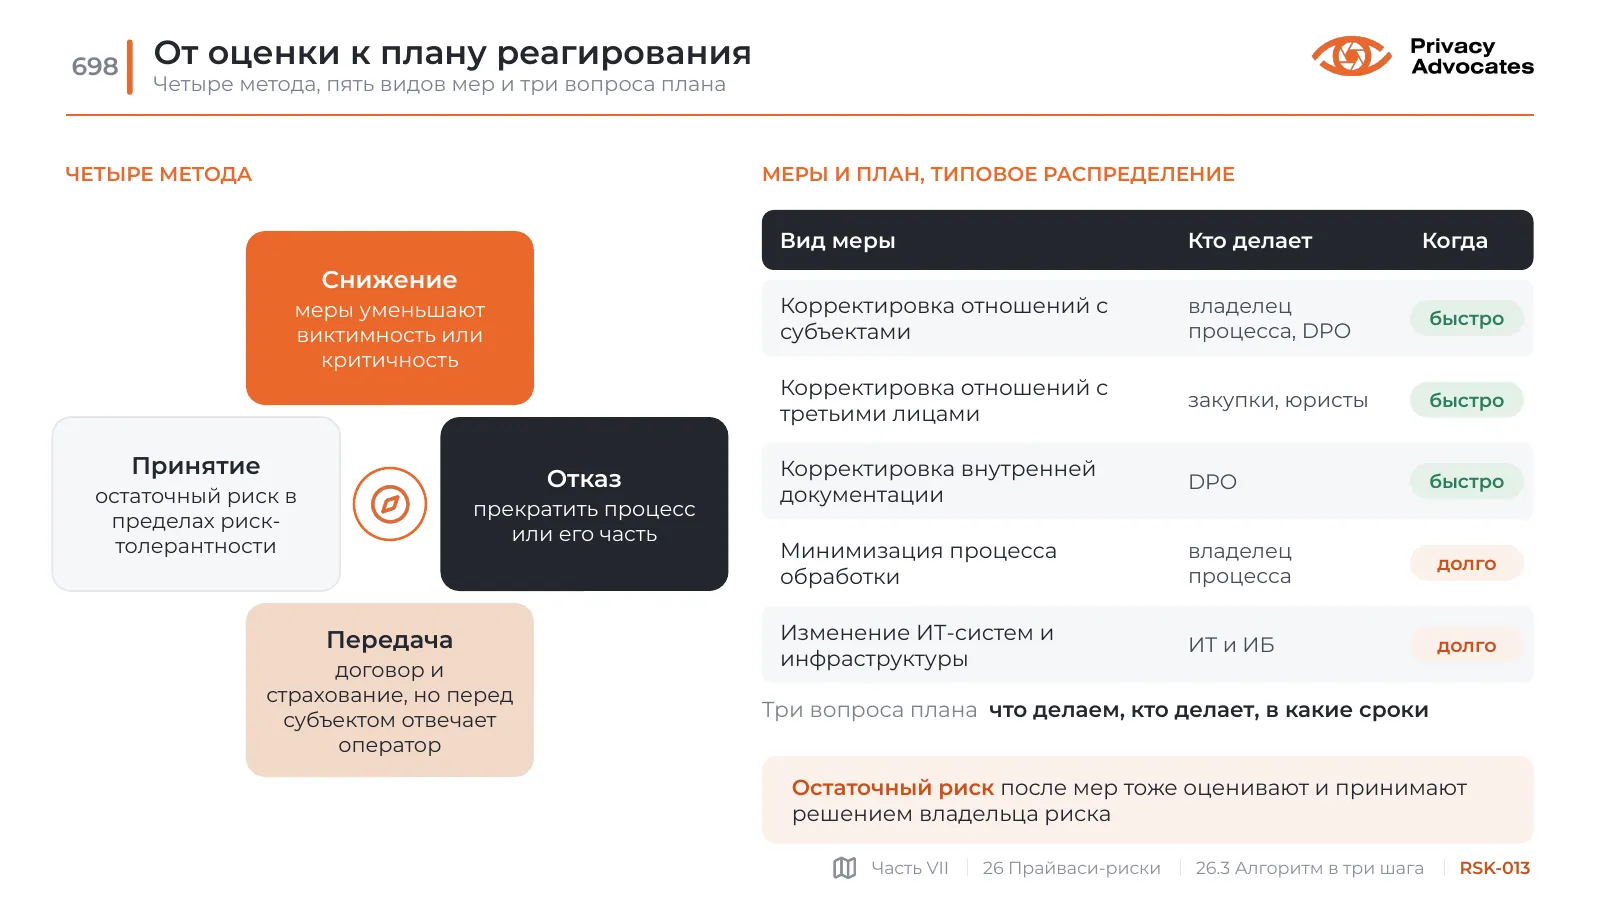
От оценки к плану реагирования

Четыре метода, пять видов мер и три вопроса плана

Слайд RSK-013: От оценки к плану реагирования
Текст слайда

Снижение

меры уменьшают виктимность или критичность

Отказ

прекратить процесс или его часть

Передача

договор и страхование, но перед субъектом отвечает оператор

Принятие

остаточный риск в пределах риск-толерантности

  • ЧЕТЫРЕ МЕТОДА
  • МЕРЫ И ПЛАН, ТИПОВОЕ РАСПРЕДЕЛЕНИЕ
  • Вид меры
  • Кто делает
  • Когда
  • Корректировка отношений с субъектами
  • владелец процесса, DPO
  • быстро
  • Корректировка отношений с третьими лицами
  • закупки, юристы
  • быстро
  • Корректировка внутренней документации
  • DPO
  • быстро
  • Минимизация процесса обработки
  • владелец процесса
  • долго
  • Изменение ИТ-систем и инфраструктуры
  • ИТ и ИБ
  • долго

Три вопроса плана что делаем, кто делает, в какие сроки

Остаточный риск после мер тоже оценивают и принимают решением владельца риска

26.4

Меры и доказуемость

RSK-014

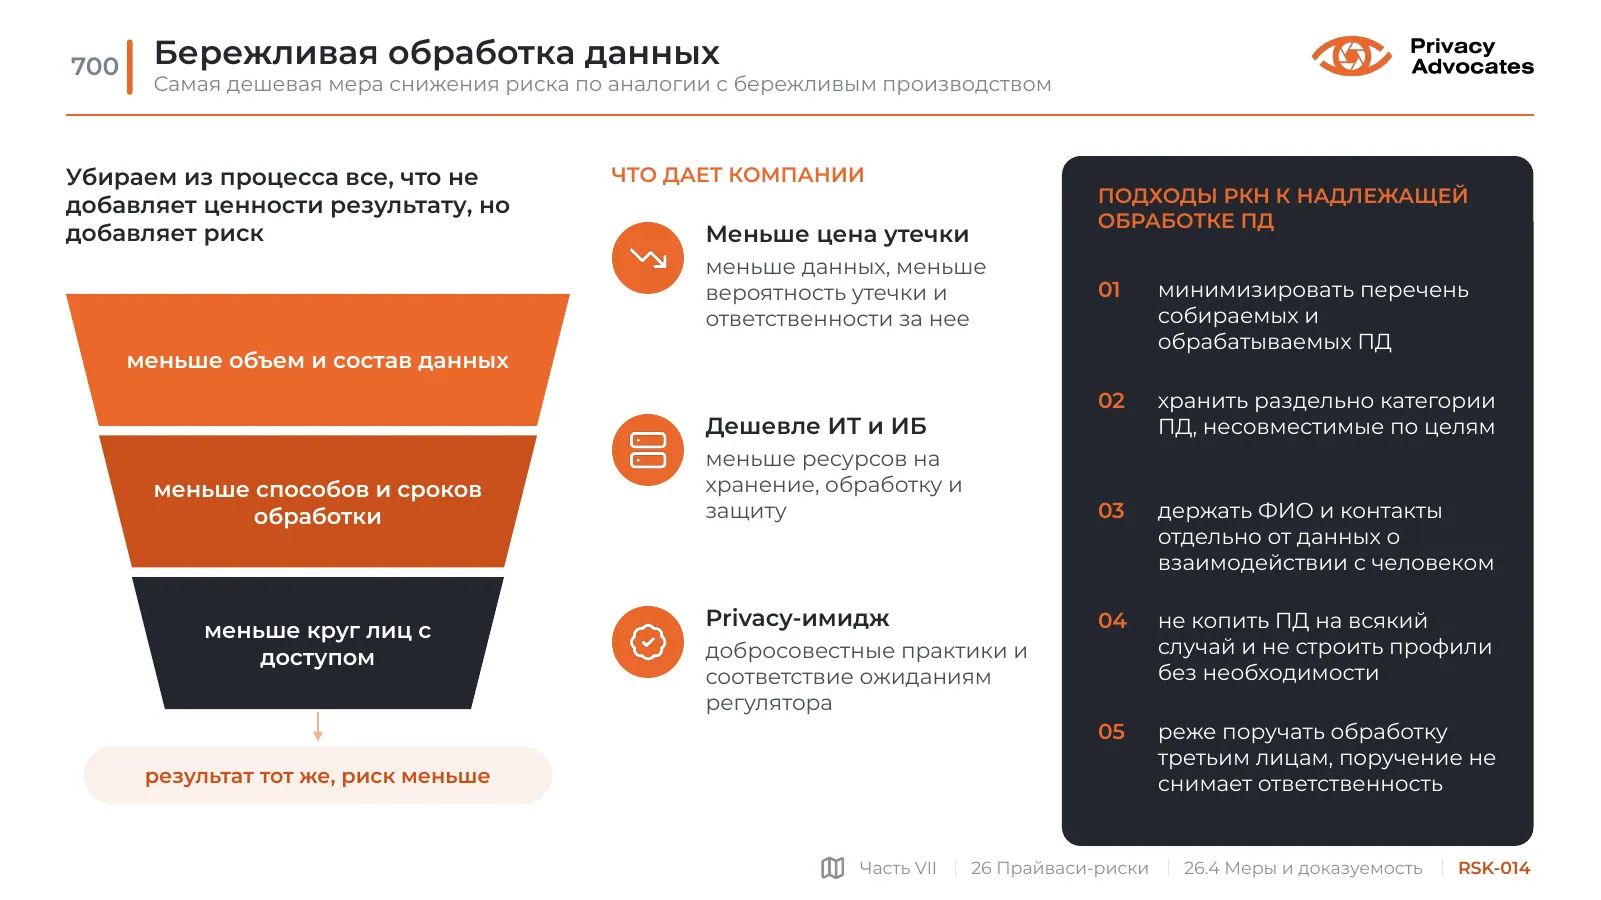
Бережливая обработка данных

Самая дешевая мера снижения риска по аналогии с бережливым производством

Слайд RSK-014: Бережливая обработка данных
Текст слайда

Убираем из процесса все, что не добавляет ценности результату, но добавляет риск

меньше объем и состав данных

меньше способов и сроков обработки

меньше круг лиц с доступом

результат тот же, риск меньше

ЧТО ДАЕТ КОМПАНИИ

Меньше цена утечки

меньше данных, меньше вероятность утечки и ответственности за нее

Дешевле ИТ и ИБ

меньше ресурсов на хранение, обработку и защиту

Privacy-имидж

добросовестные практики и соответствие ожиданиям регулятора

ПОДХОДЫ РКН К НАДЛЕЖАЩЕЙ ОБРАБОТКЕ ПД

  • 01
  • минимизировать перечень собираемых и обрабатываемых ПД
  • 02
  • хранить раздельно категории ПД, несовместимые по целям
  • 03
  • держать ФИО и контакты отдельно от данных о взаимодействии с человеком
  • 04
  • не копить ПД на всякий случай и не строить профили без необходимости
  • 05
  • реже поручать обработку третьим лицам, поручение не снимает ответственность
RSK-015

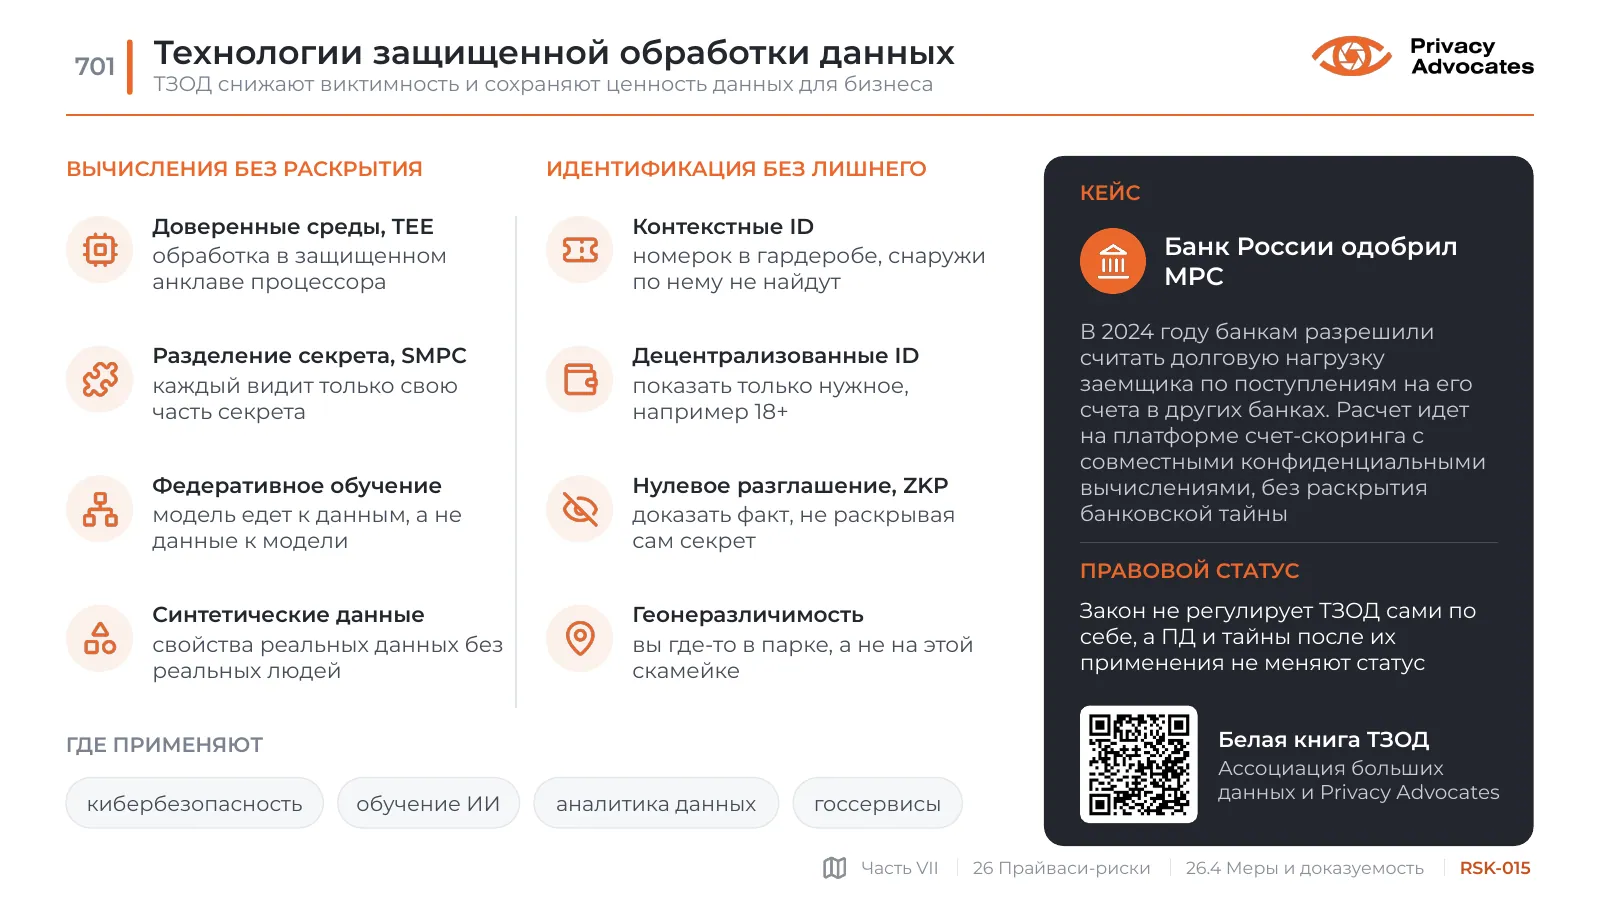
Технологии защищенной обработки данных

ТЗОД снижают виктимность и сохраняют ценность данных для бизнеса

Слайд RSK-015: Технологии защищенной обработки данных
Текст слайда

ВЫЧИСЛЕНИЯ БЕЗ РАСКРЫТИЯ

Доверенные среды, TEE

обработка в защищенном анклаве процессора

Разделение секрета, SMPC

каждый видит только свою часть секрета

Федеративное обучение

модель едет к данным, а не данные к модели

Синтетические данные

свойства реальных данных без реальных людей

ИДЕНТИФИКАЦИЯ БЕЗ ЛИШНЕГО

Контекстные ID

номерок в гардеробе, снаружи по нему не найдут

Децентрализованные ID

показать только нужное, например 18+

Нулевое разглашение, ZKP

доказать факт, не раскрывая сам секрет

Геонеразличимость

вы где-то в парке, а не на этой скамейке

ГДЕ ПРИМЕНЯЮТ

  • кибербезопасность
  • обучение ИИ
  • аналитика данных
  • госсервисы

КЕЙС

Банк России одобрил MPC

В 2024 году банкам разрешили считать долговую нагрузку заемщика по поступлениям на его счета в других банках. Расчет идет на платформе счет-скоринга с совместными конфиденциальными вычислениями, без раскрытия банковской тайны

ПРАВОВОЙ СТАТУС

Закон не регулирует ТЗОД сами по себе, а ПД и тайны после их применения не меняют статус

Белая книга ТЗОД

Ассоциация больших данных и Privacy Advocates

RSK-016

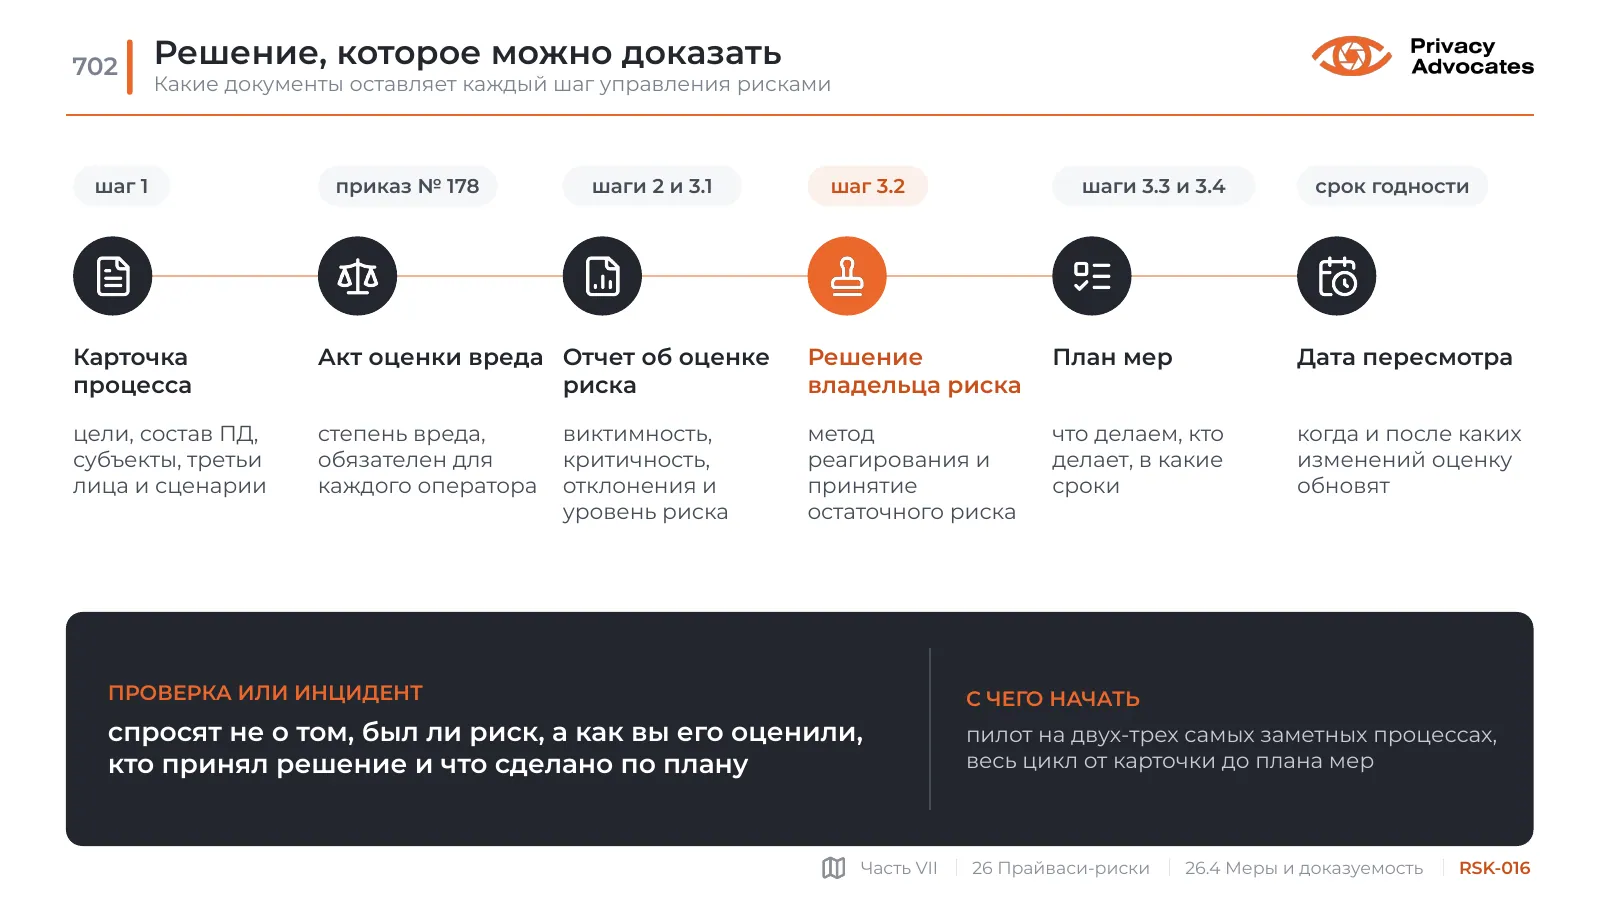
Решение, которое можно доказать

Какие документы оставляет каждый шаг управления рисками

Слайд RSK-016: Решение, которое можно доказать
Текст слайда

шаг 1

Карточка процесса

цели, состав ПД, субъекты, третьи лица и сценарии

приказ № 178

Акт оценки вреда

степень вреда, обязателен для каждого оператора

шаги 2 и 3.1

Отчет об оценке риска

виктимность, критичность, отклонения и уровень риска

шаг 3.2

Решение владельца риска

метод реагирования и принятие остаточного риска

шаги 3.3 и 3.4

План мер

что делаем, кто делает, в какие сроки

срок годности

Дата пересмотра

когда и после каких изменений оценку обновят

ПРОВЕРКА ИЛИ ИНЦИДЕНТ

спросят не о том, был ли риск, а как вы его оценили, кто принял решение и что сделано по плану

С ЧЕГО НАЧАТЬ

пилот на двух-трех самых заметных процессах, весь цикл от карточки до плана мер

RSK-017

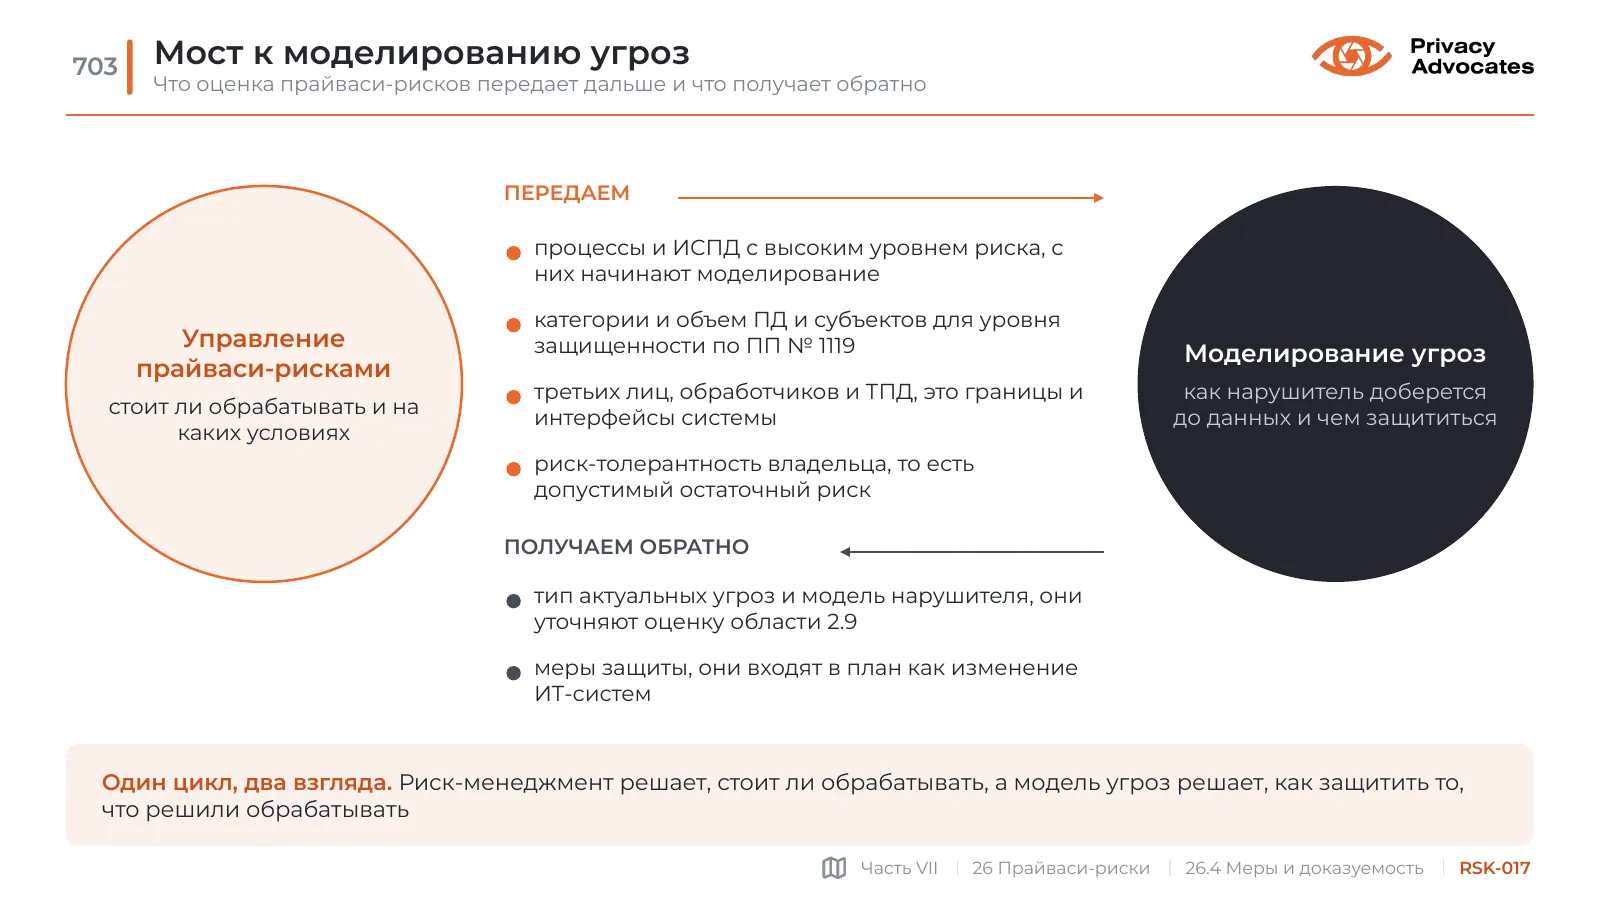
Мост к моделированию угроз

Что оценка прайваси-рисков передает дальше и что получает обратно

Слайд RSK-017: Мост к моделированию угроз
Текст слайда

Управление

прайваси-рисками

стоит ли обрабатывать и на каких условиях

Моделирование угроз

как нарушитель доберется до данных и чем защититься

ПЕРЕДАЕМ

процессы и ИСПД с высоким уровнем риска, с них начинают моделирование

категории и объем ПД и субъектов для уровня защищенности по ПП № 1119

третьих лиц, обработчиков и ТПД, это границы и интерфейсы системы

риск-толерантность владельца, то есть допустимый остаточный риск

ПОЛУЧАЕМ ОБРАТНО

тип актуальных угроз и модель нарушителя, они уточняют оценку области 2.9

меры защиты, они входят в план как изменение ИТ-систем

Один цикл, два взгляда. Риск-менеджмент решает, стоит ли обрабатывать, а модель угроз решает, как защитить то, что решили обрабатывать

RSK-018

Ключевые выводы

Слайд RSK-018: Ключевые выводы
Текст слайда

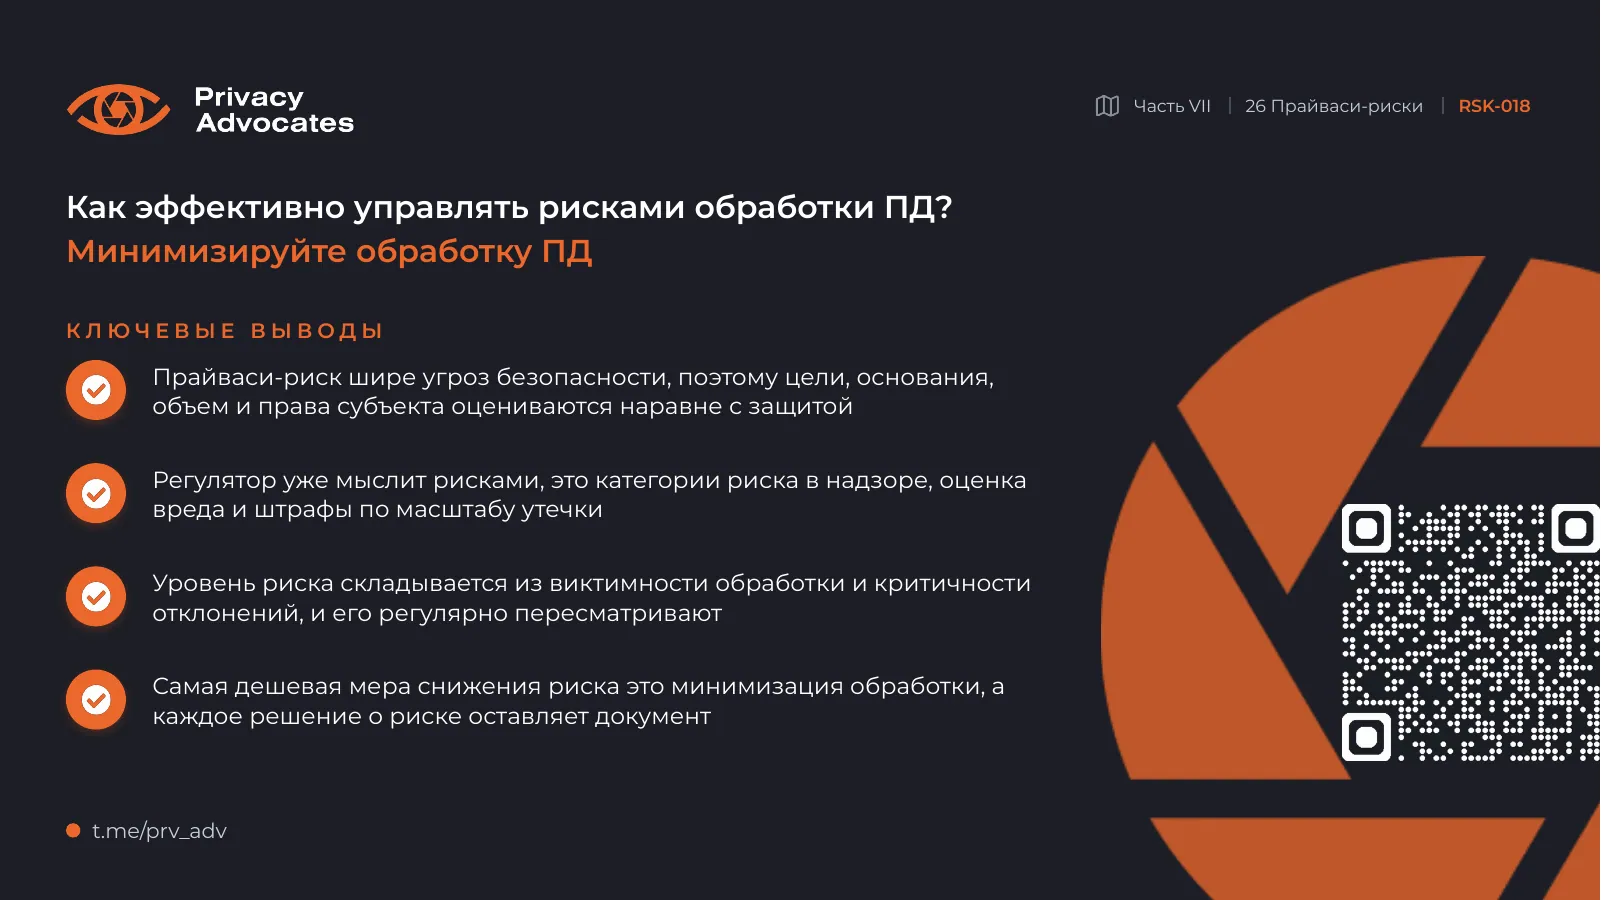
Прайваси-риск шире угроз безопасности, поэтому цели, основания, объем и права субъекта оцениваются наравне с защитой

Регулятор уже мыслит рисками, это категории риска в надзоре, оценка вреда и штрафы по масштабу утечки

Уровень риска складывается из виктимности обработки и критичности отклонений, и его регулярно пересматривают

Самая дешевая мера снижения риска это минимизация обработки, а каждое решение о риске оставляет документ

t.me/prv_adv

Как эффективно управлять рисками обработки ПД?

Минимизируйте обработку ПД