Часть VII, раздел 28

Инциденты с ПД

Квалификация утечки, уведомления и план реагирования

  • 24 слайда
  • 6 подразделов
  • Редакция от 25 октября 2026 года

28.1

Понятие и квалификация инцидента

INC-001

Инцидентом считают любое нарушение безопасности ПД

Общепринятое понимание: конфиденциальность, целостность и доступность при любой обработке
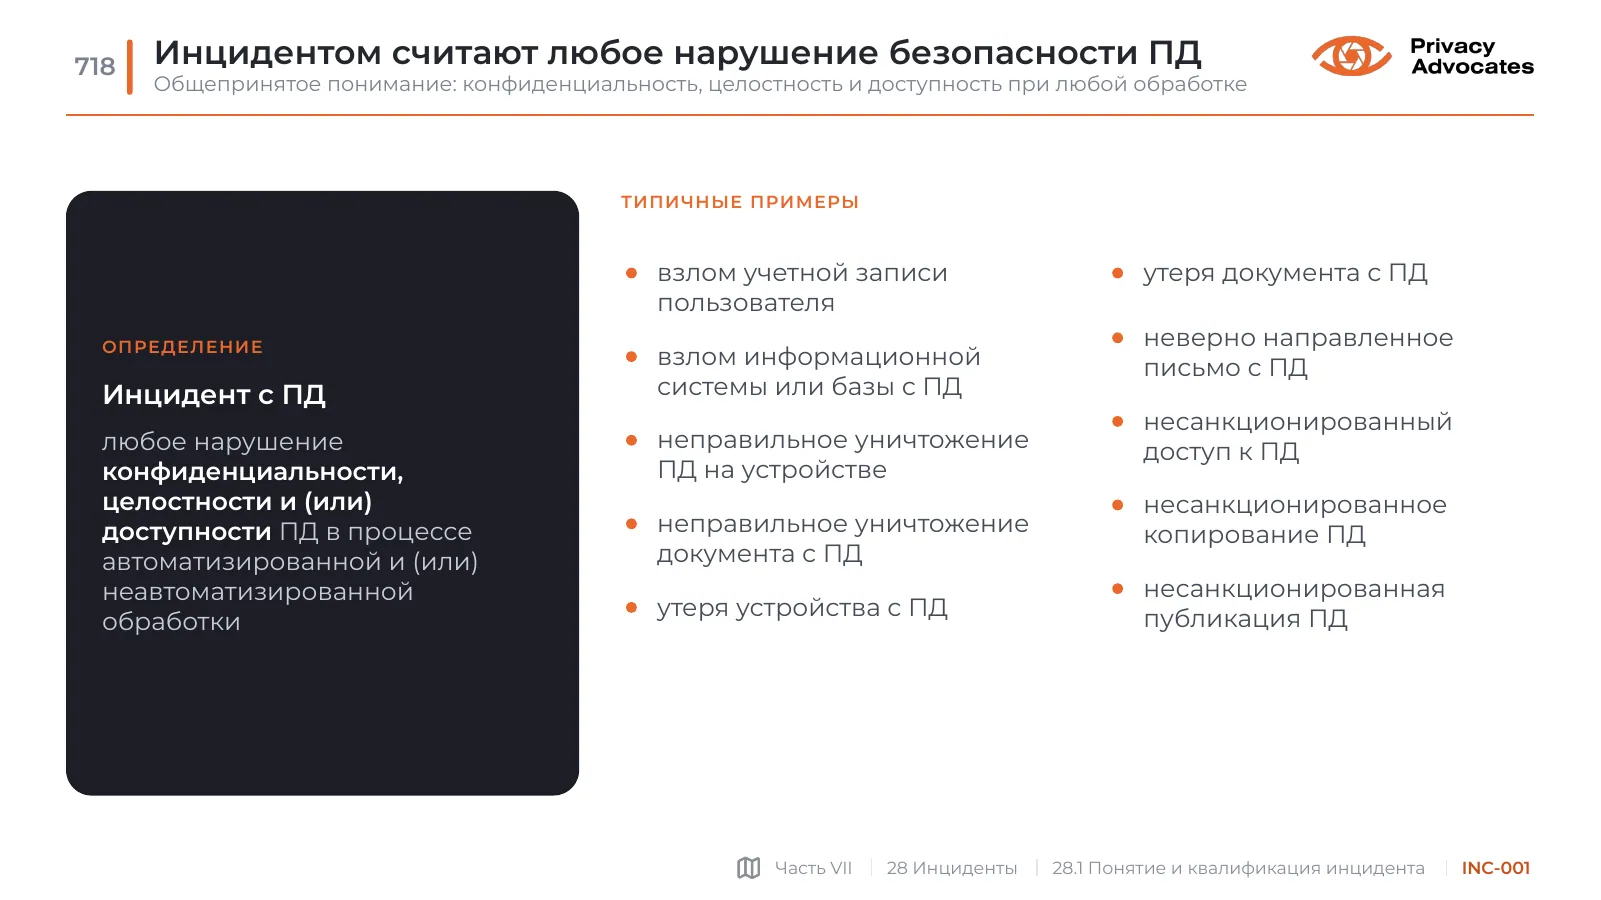
Слайд INC-001: Инцидентом считают любое нарушение безопасности ПД
Текст слайда

Определение

Инцидент с ПД

любое нарушение конфиденциальности, целостности и (или) доступности ПД в процессе автоматизированной и (или) неавтоматизированной обработки

Типичные примеры

взлом учетной записи пользователя

взлом информационной системы или базы с ПД

неправильное уничтожение ПД на устройстве

неправильное уничтожение документа с ПД

утеря устройства с ПД

утеря документа с ПД

неверно направленное письмо с ПД

несанкционированный доступ к ПД

несанкционированное копирование ПД

несанкционированная публикация ПД
INC-002

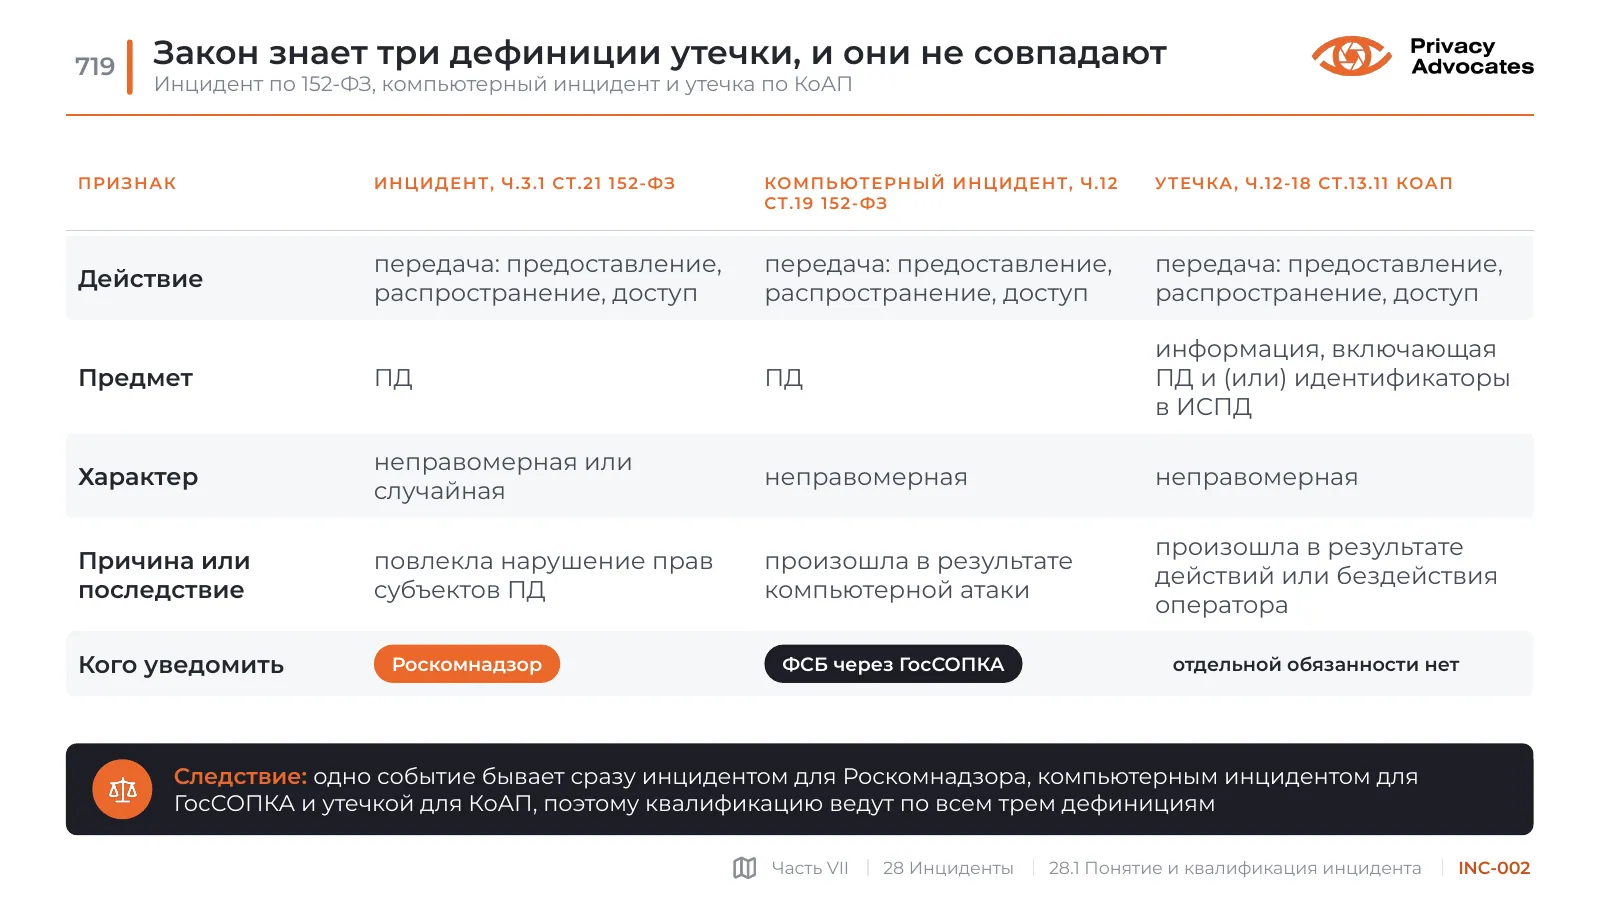
Закон знает три дефиниции утечки, и они не совпадают

Инцидент по 152-ФЗ, компьютерный инцидент и утечка по КоАП

Слайд INC-002: Закон знает три дефиниции утечки, и они не совпадают
Текст слайда
  • Признак
  • Инцидент, ч.3.1 ст.21 152-ФЗ
  • Компьютерный инцидент, ч.12 ст.19 152-ФЗ
  • Утечка, ч.12-18 ст.13.11 КоАП
  • Действие
  • передача: предоставление, распространение, доступ
  • передача: предоставление, распространение, доступ
  • передача: предоставление, распространение, доступ
  • Предмет
  • ПД
  • ПД
  • информация, включающая ПД и (или) идентификаторы в ИСПД
  • Характер
  • неправомерная или случайная
  • неправомерная
  • неправомерная
  • Причина или последствие
  • повлекла нарушение прав субъектов ПД
  • произошла в результате компьютерной атаки
  • произошла в результате действий или бездействия оператора
  • Кого уведомить
  • Роскомнадзор
  • ФСБ через ГосСОПКА
  • отдельной обязанности нет

Следствие: одно событие бывает сразу инцидентом для Роскомнадзора, компьютерным инцидентом для ГосСОПКА и утечкой для КоАП, поэтому квалификацию ведут по всем трем дефинициям

INC-003

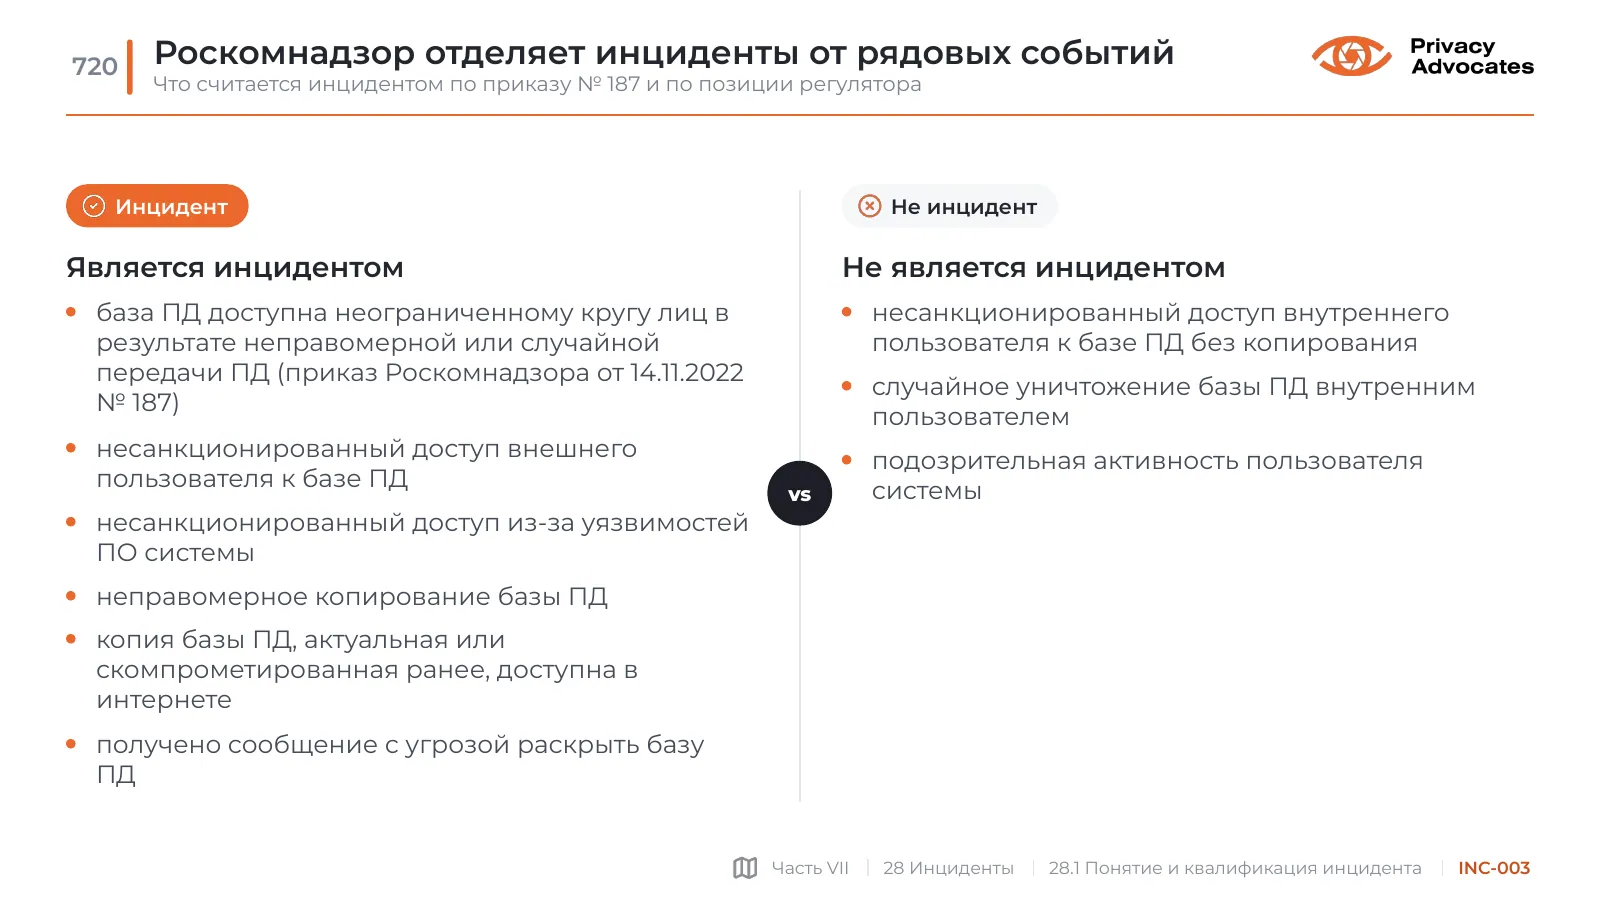
Роскомнадзор отделяет инциденты от рядовых событий

Что считается инцидентом по приказу № 187 и по позиции регулятора

Слайд INC-003: Роскомнадзор отделяет инциденты от рядовых событий
Текст слайда

vs

Инцидент

Является инцидентом

база ПД доступна неограниченному кругу лиц в результате неправомерной или случайной передачи ПД (приказ Роскомнадзора от 14.11.2022 № 187)

несанкционированный доступ внешнего пользователя к базе ПД

несанкционированный доступ из-за уязвимостей ПО системы

неправомерное копирование базы ПД

копия базы ПД, актуальная или скомпрометированная ранее, доступна в интернете

получено сообщение с угрозой раскрыть базу ПД

Не инцидент

Не является инцидентом

несанкционированный доступ внутреннего пользователя к базе ПД без копирования

случайное уничтожение базы ПД внутренним пользователем

подозрительная активность пользователя системы

INC-004

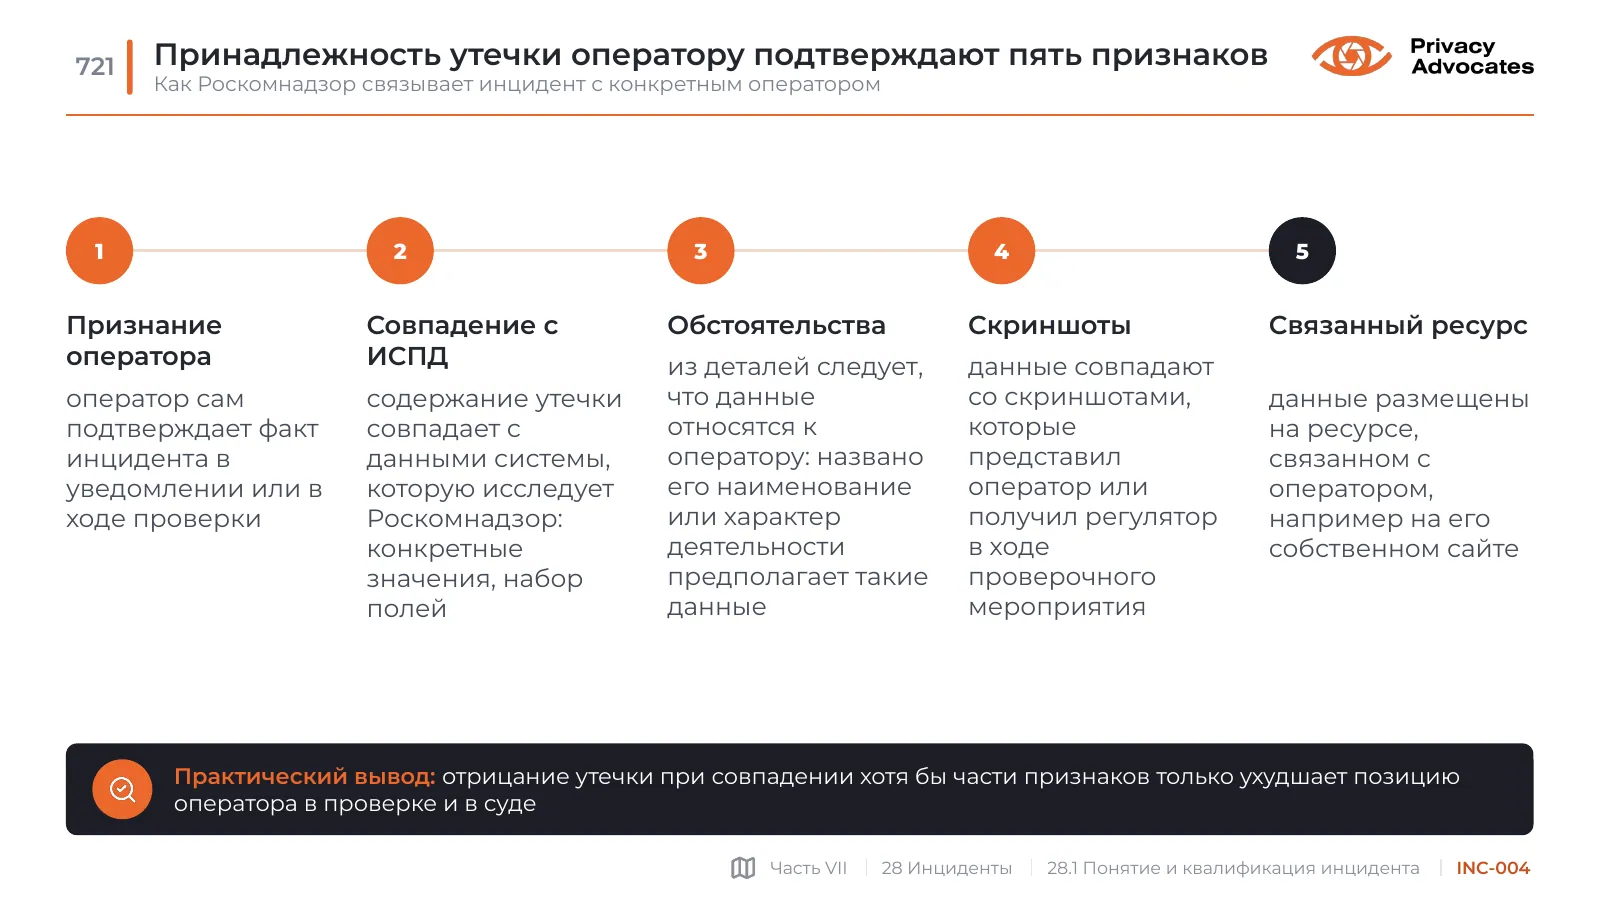
Принадлежность утечки оператору подтверждают пять признаков

Как Роскомнадзор связывает инцидент с конкретным оператором

Слайд INC-004: Принадлежность утечки оператору подтверждают пять признаков
Текст слайда

1

Признание оператора

оператор сам подтверждает факт инцидента в уведомлении или в ходе проверки

2

Совпадение с ИСПД

содержание утечки совпадает с данными системы, которую исследует Роскомнадзор: конкретные значения, набор полей

3

Обстоятельства

из деталей следует, что данные относятся к оператору: названо его наименование или характер деятельности предполагает такие данные

4

Скриншоты

данные совпадают со скриншотами, которые представил оператор или получил регулятор в ходе проверочного мероприятия

5

Связанный ресурс

данные размещены на ресурсе, связанном с оператором, например на его собственном сайте

Практический вывод: отрицание утечки при совпадении хотя бы части признаков только ухудшает позицию оператора в проверке и в суде

INC-005

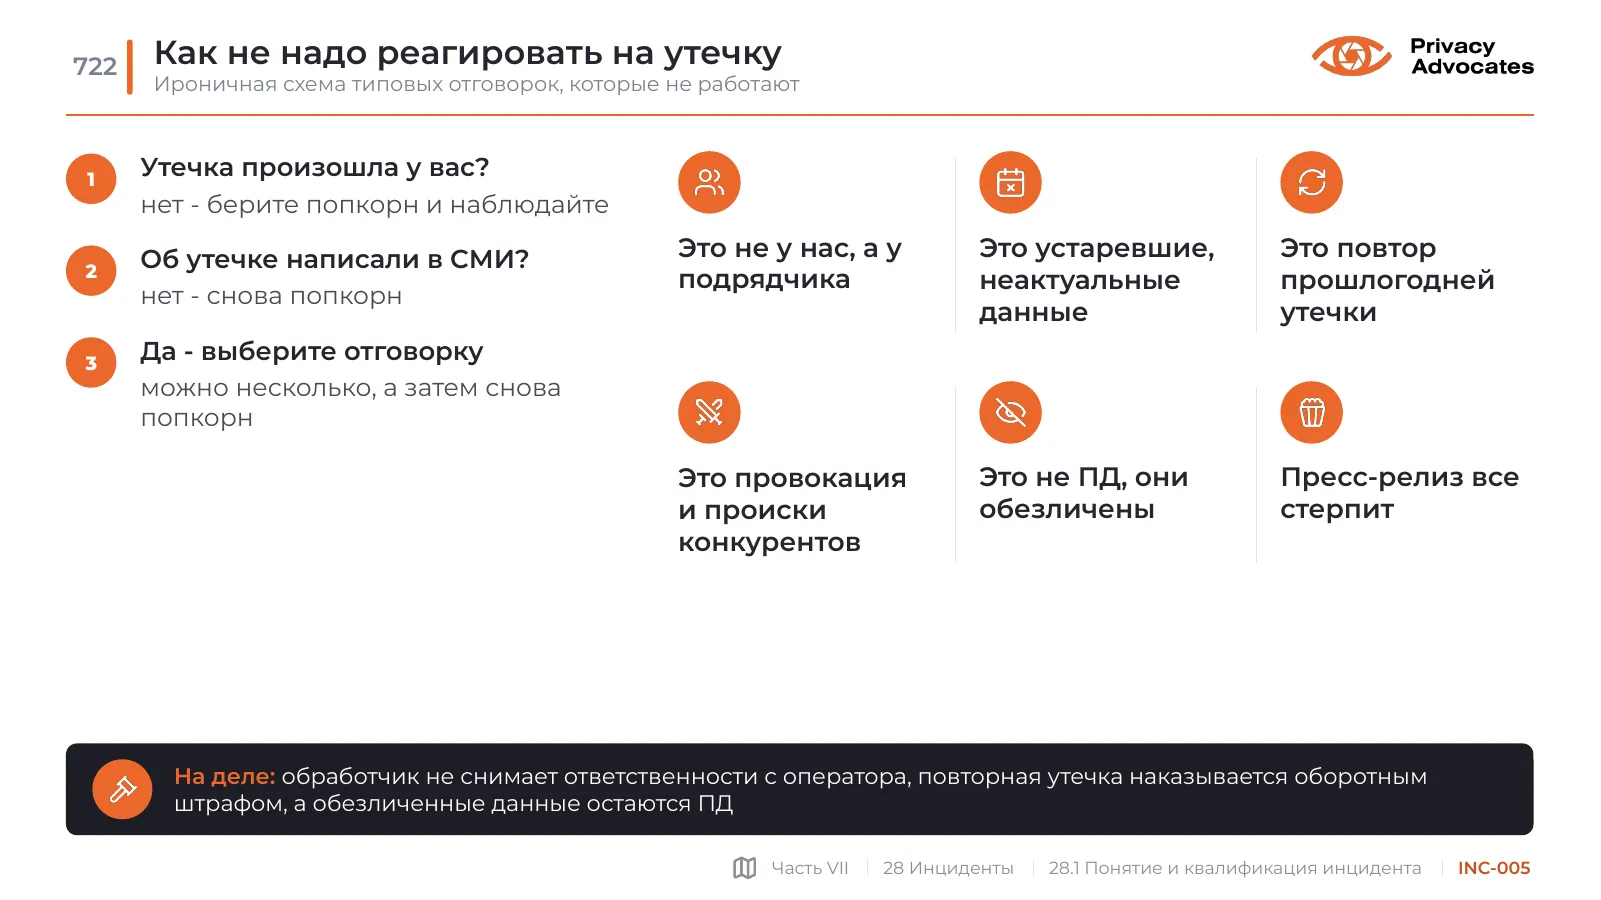
Как не надо реагировать на утечку

Ироничная схема типовых отговорок, которые не работают

Слайд INC-005: Как не надо реагировать на утечку
Текст слайда
  • 1
  • Утечка произошла у вас?

нет - берите попкорн и наблюдайте

  • 2
  • Об утечке написали в СМИ?

нет - снова попкорн

  • 3
  • Да - выберите отговорку

можно несколько, а затем снова попкорн

  • Это не у нас, а у подрядчика
  • Это устаревшие, неактуальные данные
  • Это повтор прошлогодней утечки
  • Это провокация и происки конкурентов
  • Это не ПД, они обезличены
  • Пресс-релиз все стерпит

На деле: обработчик не снимает ответственности с оператора, повторная утечка наказывается оборотным штрафом, а обезличенные данные остаются ПД

INC-006

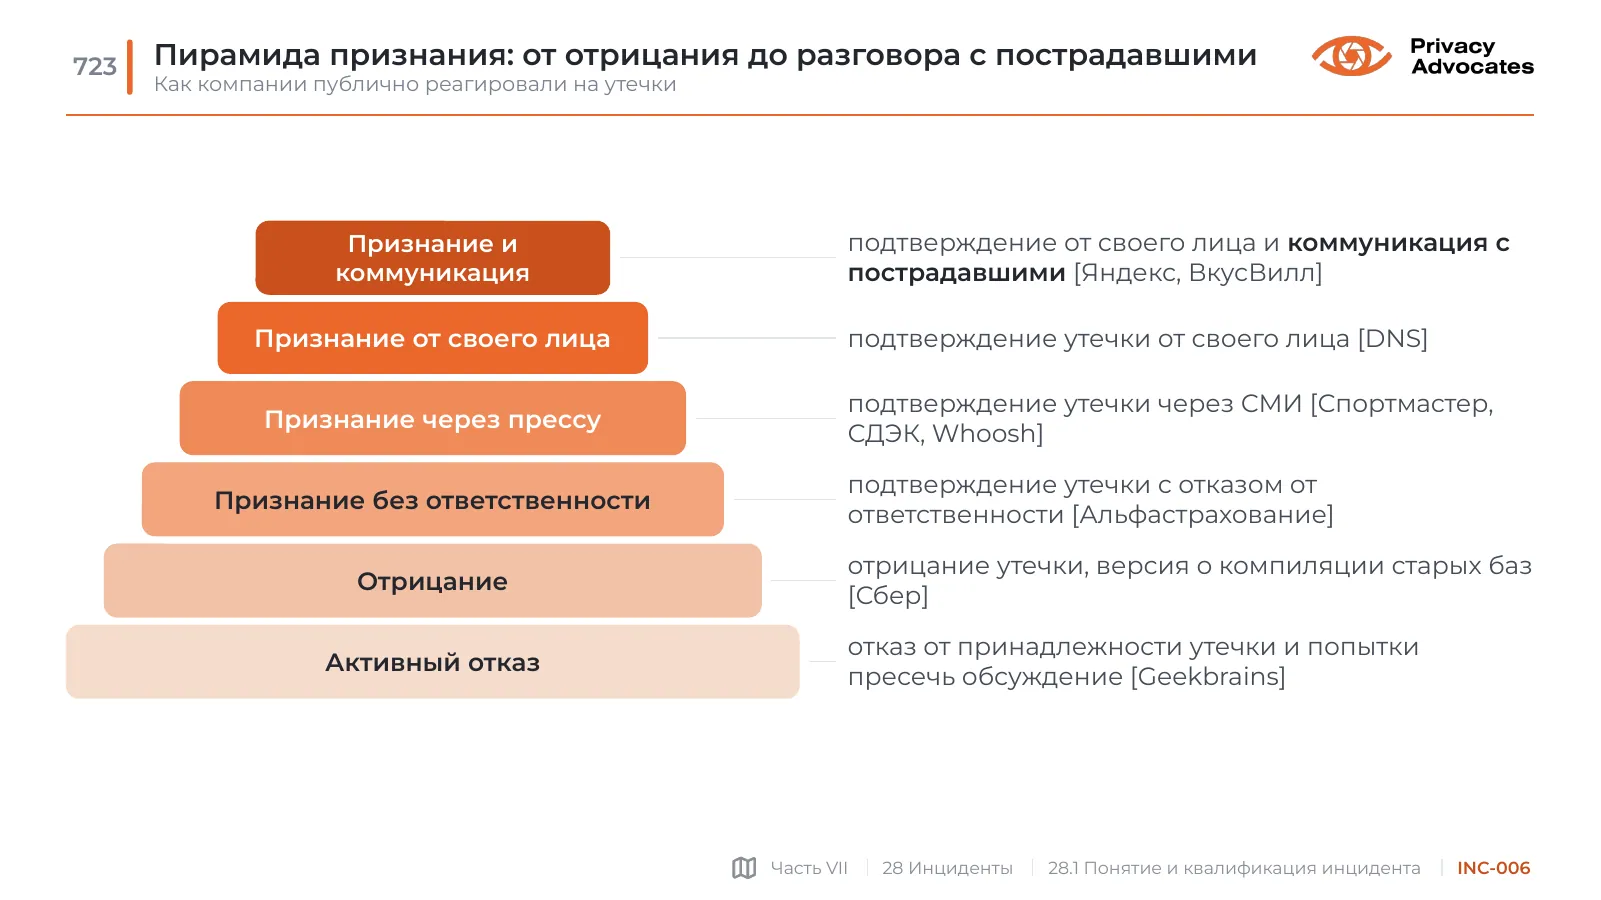
Пирамида признания: от отрицания до разговора с пострадавшими

Как компании публично реагировали на утечки

Слайд INC-006: Пирамида признания: от отрицания до разговора с пострадавшими
Текст слайда
  • Признание и коммуникация
  • подтверждение от своего лица и коммуникация с пострадавшими [Яндекс, ВкусВилл]
  • Признание от своего лица
  • подтверждение утечки от своего лица [DNS]
  • Признание через прессу
  • подтверждение утечки через СМИ [Спортмастер, СДЭК, Whoosh]
  • Признание без ответственности
  • подтверждение утечки с отказом от ответственности [Альфастрахование]
  • Отрицание
  • отрицание утечки, версия о компиляции старых баз [Сбер]
  • Активный отказ
  • отказ от принадлежности утечки и попытки пресечь обсуждение [Geekbrains]

28.2

Стратегия реагирования

INC-007

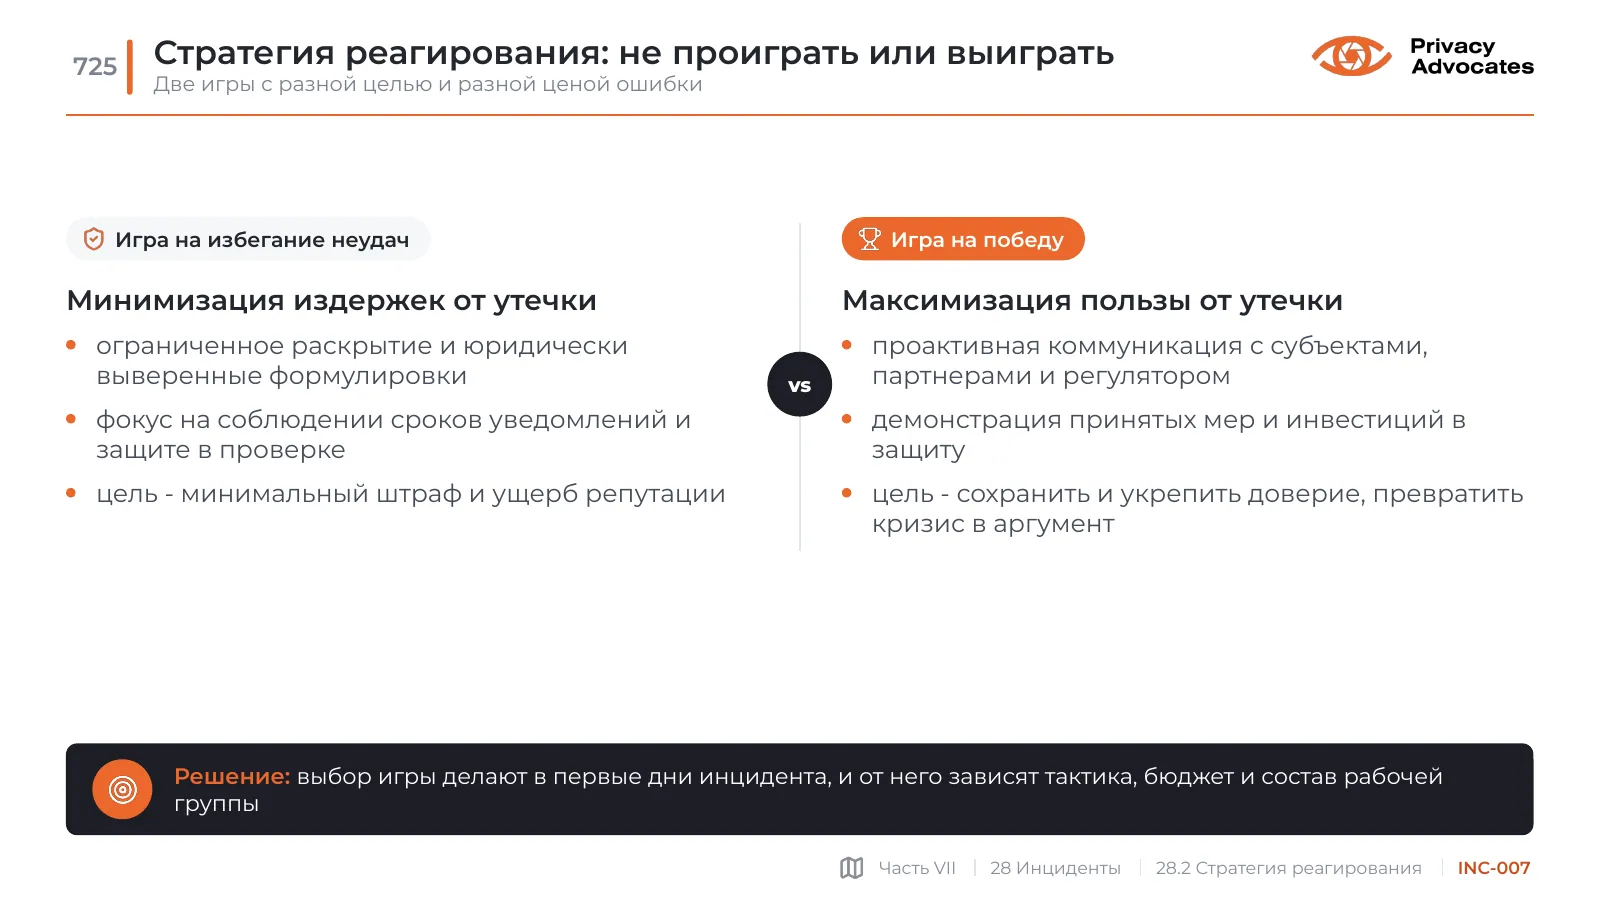
Стратегия реагирования: не проиграть или выиграть

Две игры с разной целью и разной ценой ошибки

Слайд INC-007: Стратегия реагирования: не проиграть или выиграть
Текст слайда

vs

Игра на избегание неудач

Минимизация издержек от утечки

ограниченное раскрытие и юридически выверенные формулировки

фокус на соблюдении сроков уведомлений и защите в проверке

цель - минимальный штраф и ущерб репутации

Игра на победу

Максимизация пользы от утечки

проактивная коммуникация с субъектами, партнерами и регулятором

демонстрация принятых мер и инвестиций в защиту

цель - сохранить и укрепить доверие, превратить кризис в аргумент

Решение: выбор игры делают в первые дни инцидента, и от него зависят тактика, бюджет и состав рабочей группы

INC-008

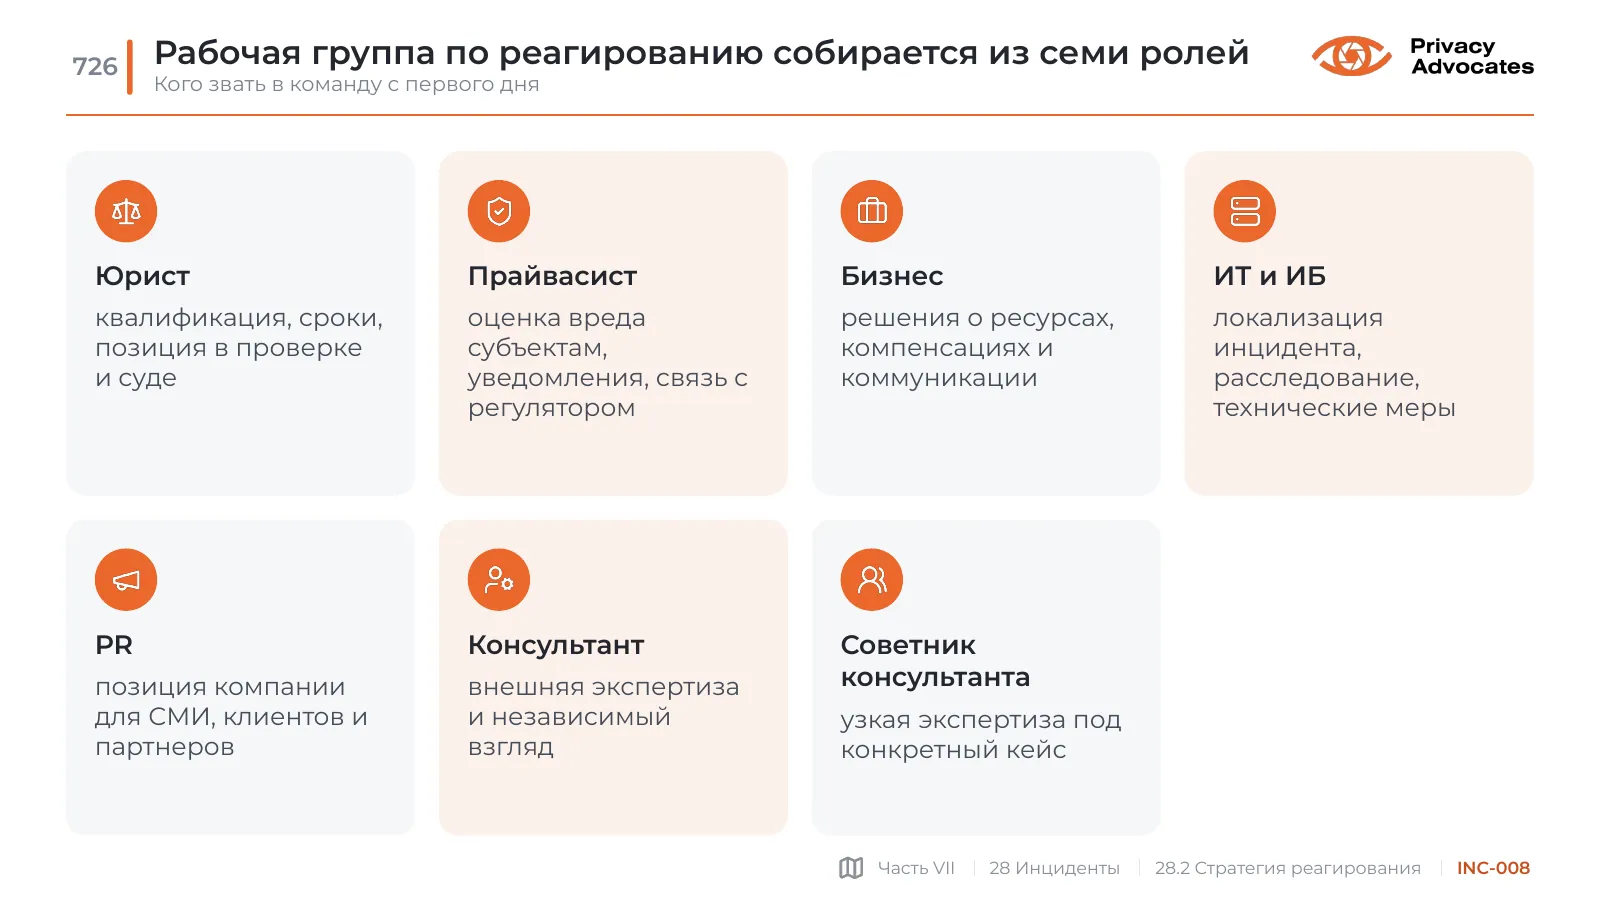
Рабочая группа по реагированию собирается из семи ролей

Кого звать в команду с первого дня

Слайд INC-008: Рабочая группа по реагированию собирается из семи ролей
Текст слайда

Юрист

квалификация, сроки, позиция в проверке и суде

Прайвасист

оценка вреда субъектам, уведомления, связь с регулятором

Бизнес

решения о ресурсах, компенсациях и коммуникации

ИТ и ИБ

локализация инцидента, расследование, технические меры

PR

позиция компании для СМИ, клиентов и партнеров

Консультант

внешняя экспертиза и независимый взгляд

Советник консультанта

узкая экспертиза под конкретный кейс

INC-009

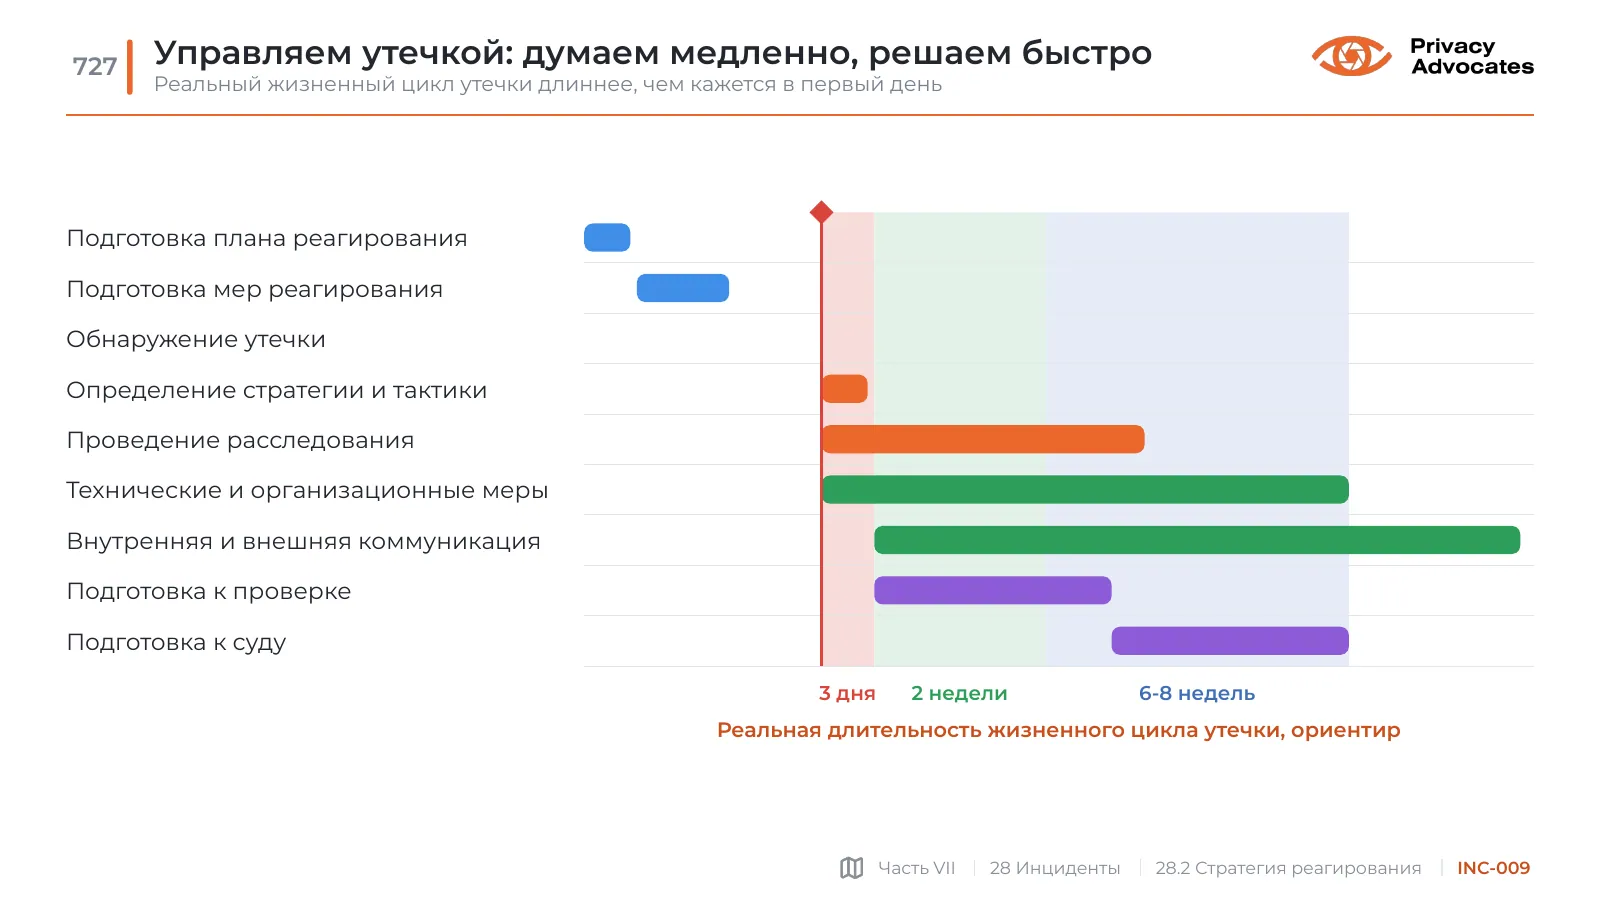
Управляем утечкой: думаем медленно, решаем быстро

Реальный жизненный цикл утечки длиннее, чем кажется в первый день

Слайд INC-009: Управляем утечкой: думаем медленно, решаем быстро
Текст слайда
  • 3 дня
  • 2 недели
  • 6-8 недель

Подготовка плана реагирования

Подготовка мер реагирования

Обнаружение утечки

Определение стратегии и тактики

Проведение расследования

Технические и организационные меры

Внутренняя и внешняя коммуникация

Подготовка к проверке

Подготовка к суду

Реальная длительность жизненного цикла утечки, ориентир

28.3

Уведомления и ожидания РКН

INC-010

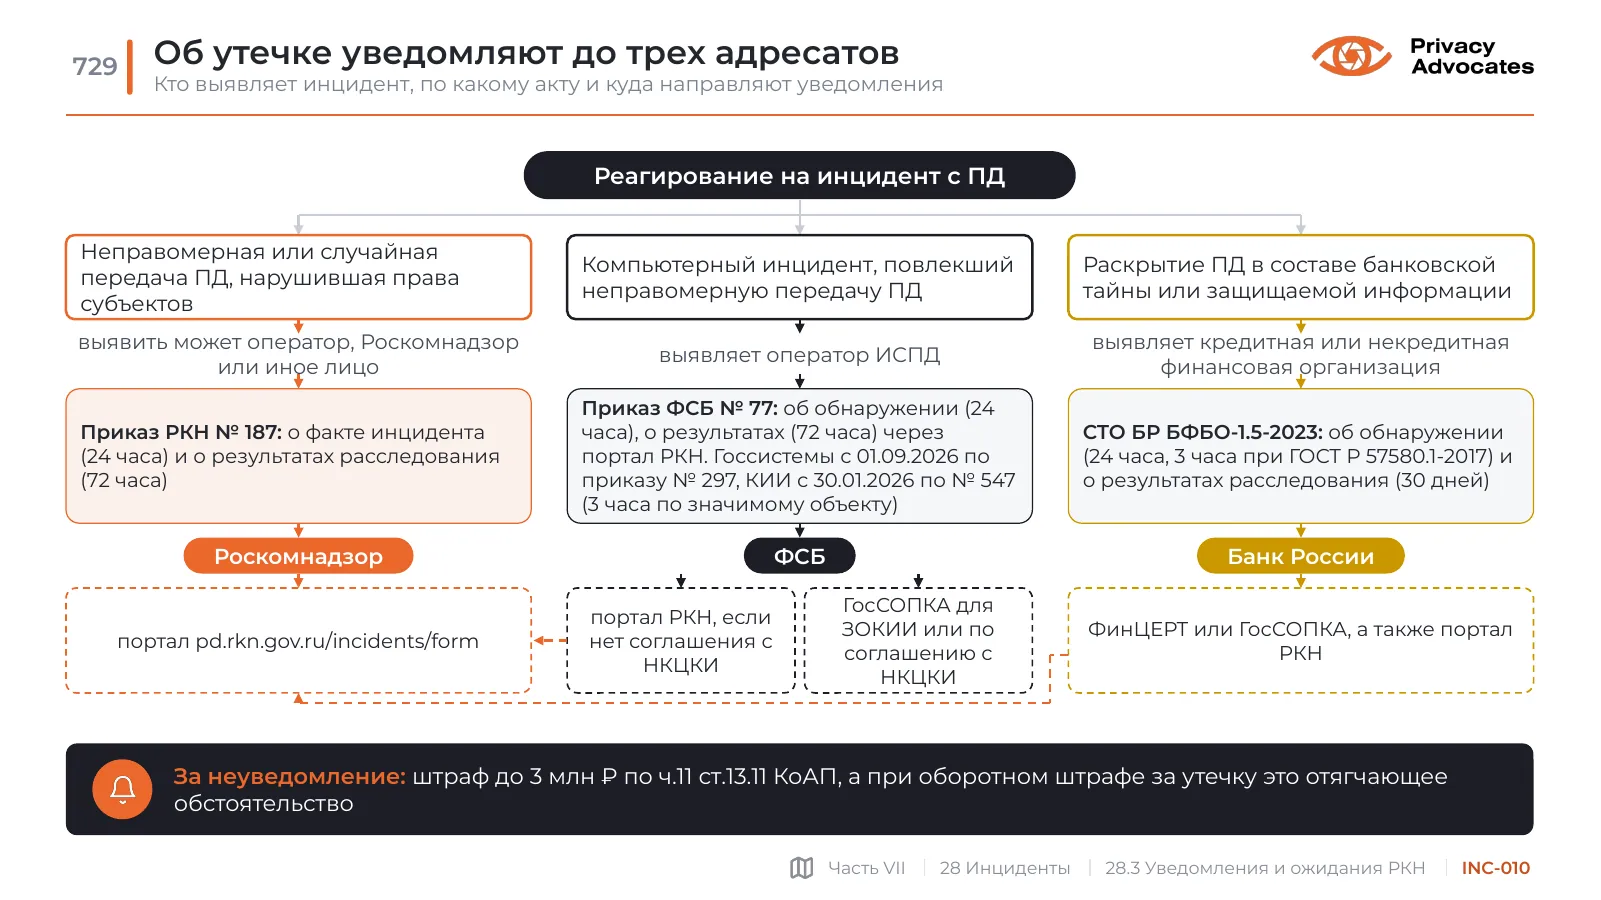
Об утечке уведомляют до трех адресатов

Кто выявляет инцидент, по какому акту и куда направляют уведомления

Слайд INC-010: Об утечке уведомляют до трех адресатов
Текст слайда

Реагирование на инцидент с ПД

Неправомерная или случайная передача ПД, нарушившая права субъектов

выявить может оператор, Роскомнадзор или иное лицо

Приказ РКН № 187: о факте инцидента (24 часа) и о результатах расследования (72 часа)

Роскомнадзор

портал pd.rkn.gov.ru/incidents/form

Компьютерный инцидент, повлекший неправомерную передачу ПД

выявляет оператор ИСПД

Приказ ФСБ № 77: об обнаружении (24 часа), о результатах (72 часа) через портал РКН. Госсистемы с 01.09.2026 по приказу № 297, КИИ с 30.01.2026 по № 547 (3 часа по значимому объекту)

ФСБ

  • портал РКН, если нет соглашения с НКЦКИ
  • ГосСОПКА для ЗОКИИ или по соглашению с НКЦКИ

Раскрытие ПД в составе банковской тайны или защищаемой информации

выявляет кредитная или некредитная финансовая организация

СТО БР БФБО-1.5-2023: об обнаружении (24 часа, 3 часа при ГОСТ Р 57580.1-2017) и о результатах расследования (30 дней)

Банк России

ФинЦЕРТ или ГосСОПКА, а также портал РКН

За неуведомление: штраф до 3 млн ₽ по ч.11 ст.13.11 КоАП, а при оборотном штрафе за утечку это отягчающее обстоятельство

INC-011

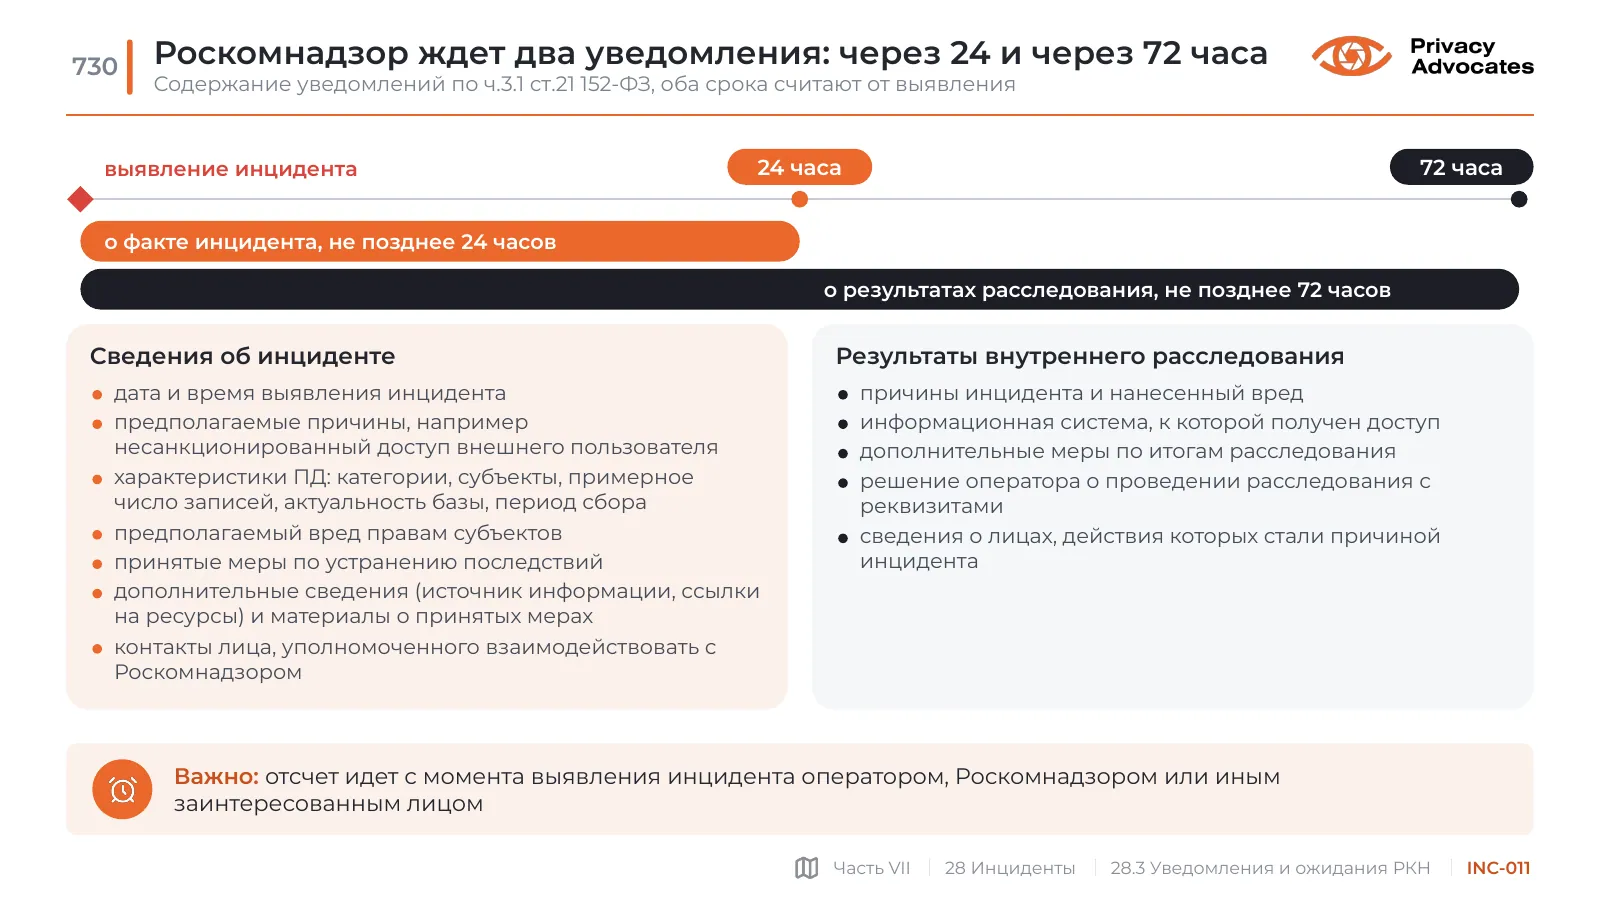
Роскомнадзор ждет два уведомления: через 24 и через 72 часа

Содержание уведомлений по ч.3.1 ст.21 152-ФЗ, оба срока считают от выявления

Слайд INC-011: Роскомнадзор ждет два уведомления: через 24 и через 72 часа
Текст слайда
  • выявление инцидента
  • 24 часа
  • 72 часа

о факте инцидента, не позднее 24 часов

о результатах расследования, не позднее 72 часов

Сведения об инциденте

дата и время выявления инцидента

предполагаемые причины, например несанкционированный доступ внешнего пользователя

характеристики ПД: категории, субъекты, примерное число записей, актуальность базы, период сбора

предполагаемый вред правам субъектов

принятые меры по устранению последствий

дополнительные сведения (источник информации, ссылки на ресурсы) и материалы о принятых мерах

контакты лица, уполномоченного взаимодействовать с Роскомнадзором

Результаты внутреннего расследования

причины инцидента и нанесенный вред

информационная система, к которой получен доступ

дополнительные меры по итогам расследования

решение оператора о проведении расследования с реквизитами

сведения о лицах, действия которых стали причиной инцидента

Важно: отсчет идет с момента выявления инцидента оператором, Роскомнадзором или иным заинтересованным лицом

INC-012

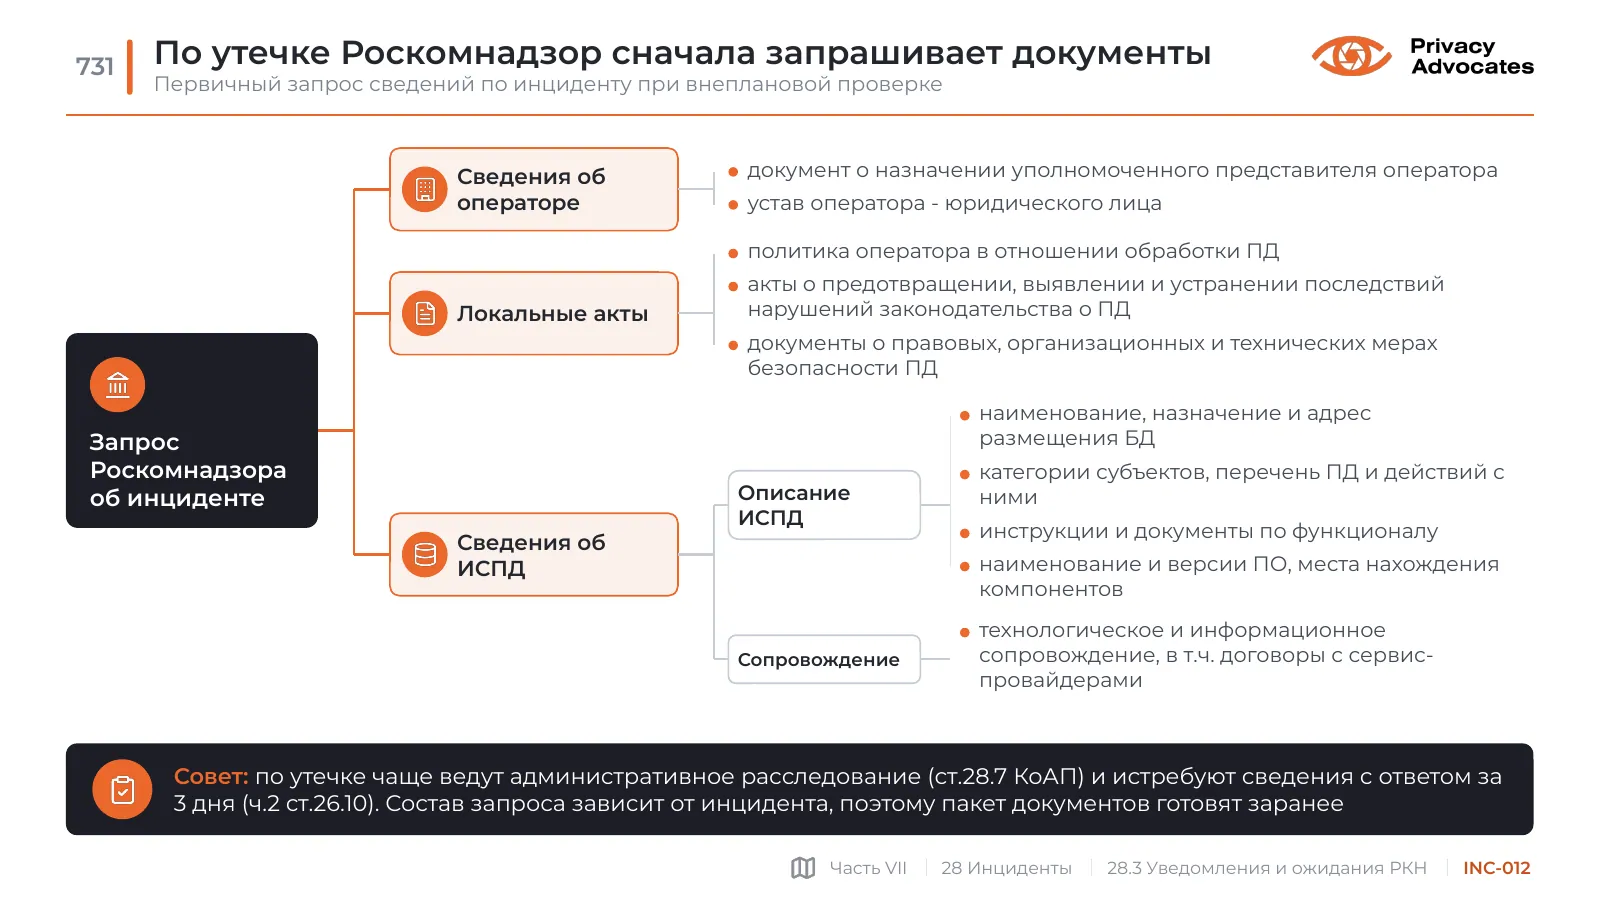
По утечке Роскомнадзор сначала запрашивает документы

Первичный запрос сведений по инциденту при внеплановой проверке

Слайд INC-012: По утечке Роскомнадзор сначала запрашивает документы
Текст слайда

Запрос Роскомнадзора об инциденте

  • Сведения об операторе
  • документ о назначении уполномоченного представителя оператора

устав оператора - юридического лица

Локальные акты

политика оператора в отношении обработки ПД

акты о предотвращении, выявлении и устранении последствий нарушений законодательства о ПД

документы о правовых, организационных и технических мерах безопасности ПД

Сведения об ИСПД

Описание ИСПД

наименование, назначение и адрес размещения БД

категории субъектов, перечень ПД и действий с ними

инструкции и документы по функционалу

наименование и версии ПО, места нахождения компонентов

  • Сопровождение
  • технологическое и информационное сопровождение, в т.ч. договоры с сервис-провайдерами

Совет: по утечке чаще ведут административное расследование (ст.28.7 КоАП) и истребуют сведения с ответом за 3 дня (ч.2 ст.26.10). Состав запроса зависит от инцидента, поэтому пакет документов готовят заранее

28.4

Тактика, PR и компенсации

INC-013

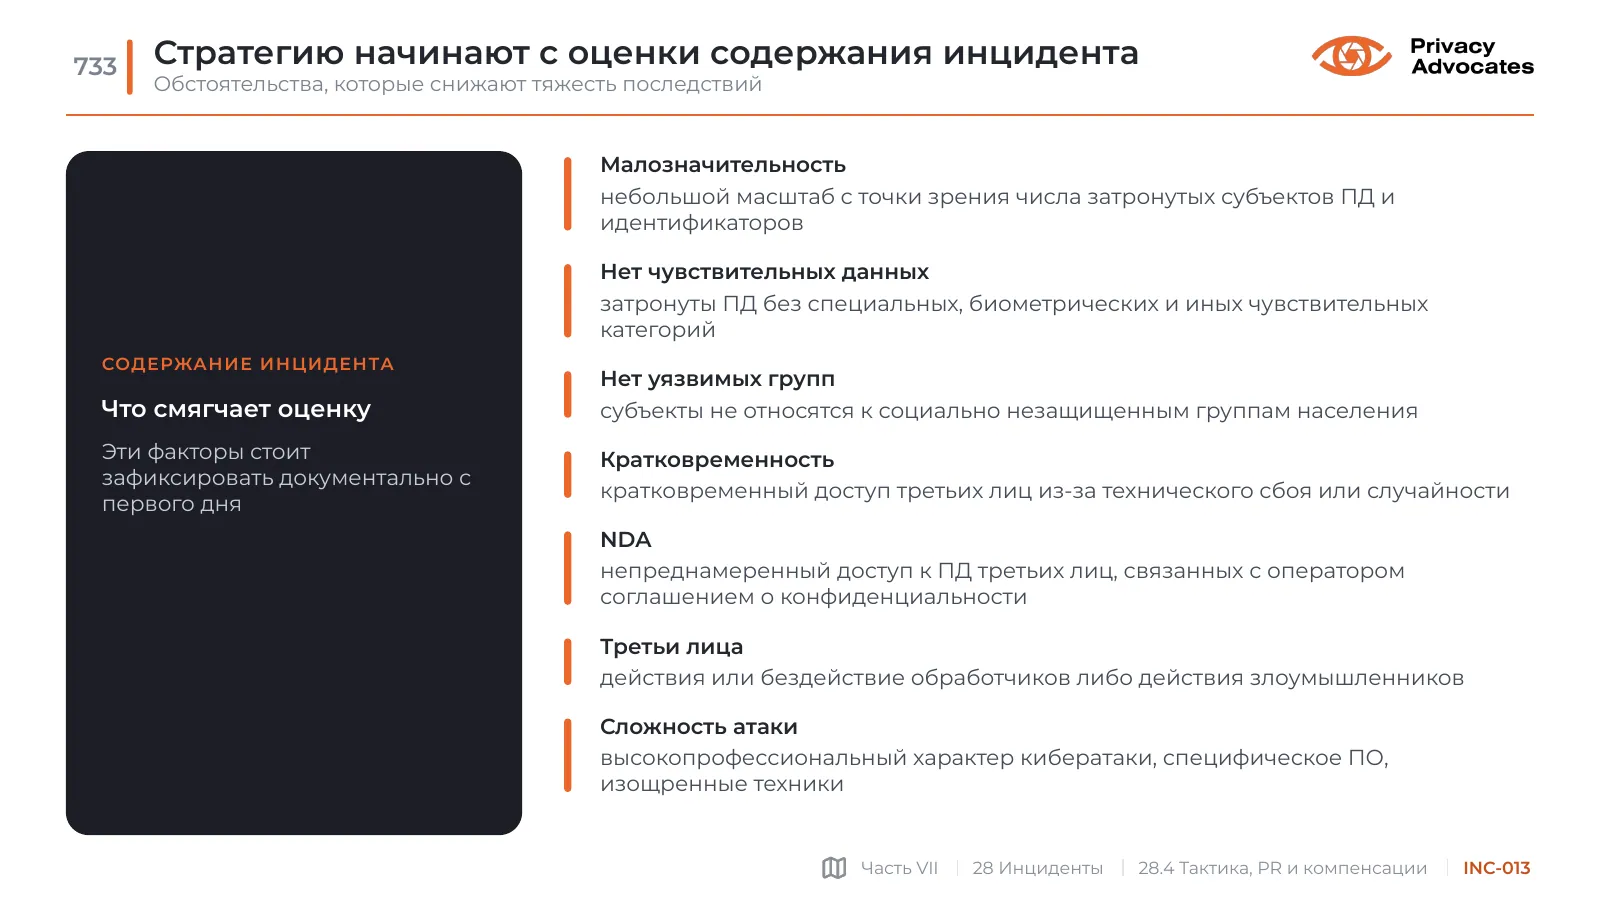
Стратегию начинают с оценки содержания инцидента

Обстоятельства, которые снижают тяжесть последствий

Слайд INC-013: Стратегию начинают с оценки содержания инцидента
Текст слайда

Содержание инцидента

Что смягчает оценку

Эти факторы стоит зафиксировать документально с первого дня

Малозначительность

небольшой масштаб с точки зрения числа затронутых субъектов ПД и идентификаторов

Нет чувствительных данных

затронуты ПД без специальных, биометрических и иных чувствительных категорий

Нет уязвимых групп

субъекты не относятся к социально незащищенным группам населения

Кратковременность

кратковременный доступ третьих лиц из-за технического сбоя или случайности

NDA

непреднамеренный доступ к ПД третьих лиц, связанных с оператором соглашением о конфиденциальности

Третьи лица

действия или бездействие обработчиков либо действия злоумышленников

Сложность атаки

высокопрофессиональный характер кибератаки, специфическое ПО, изощренные техники

INC-014

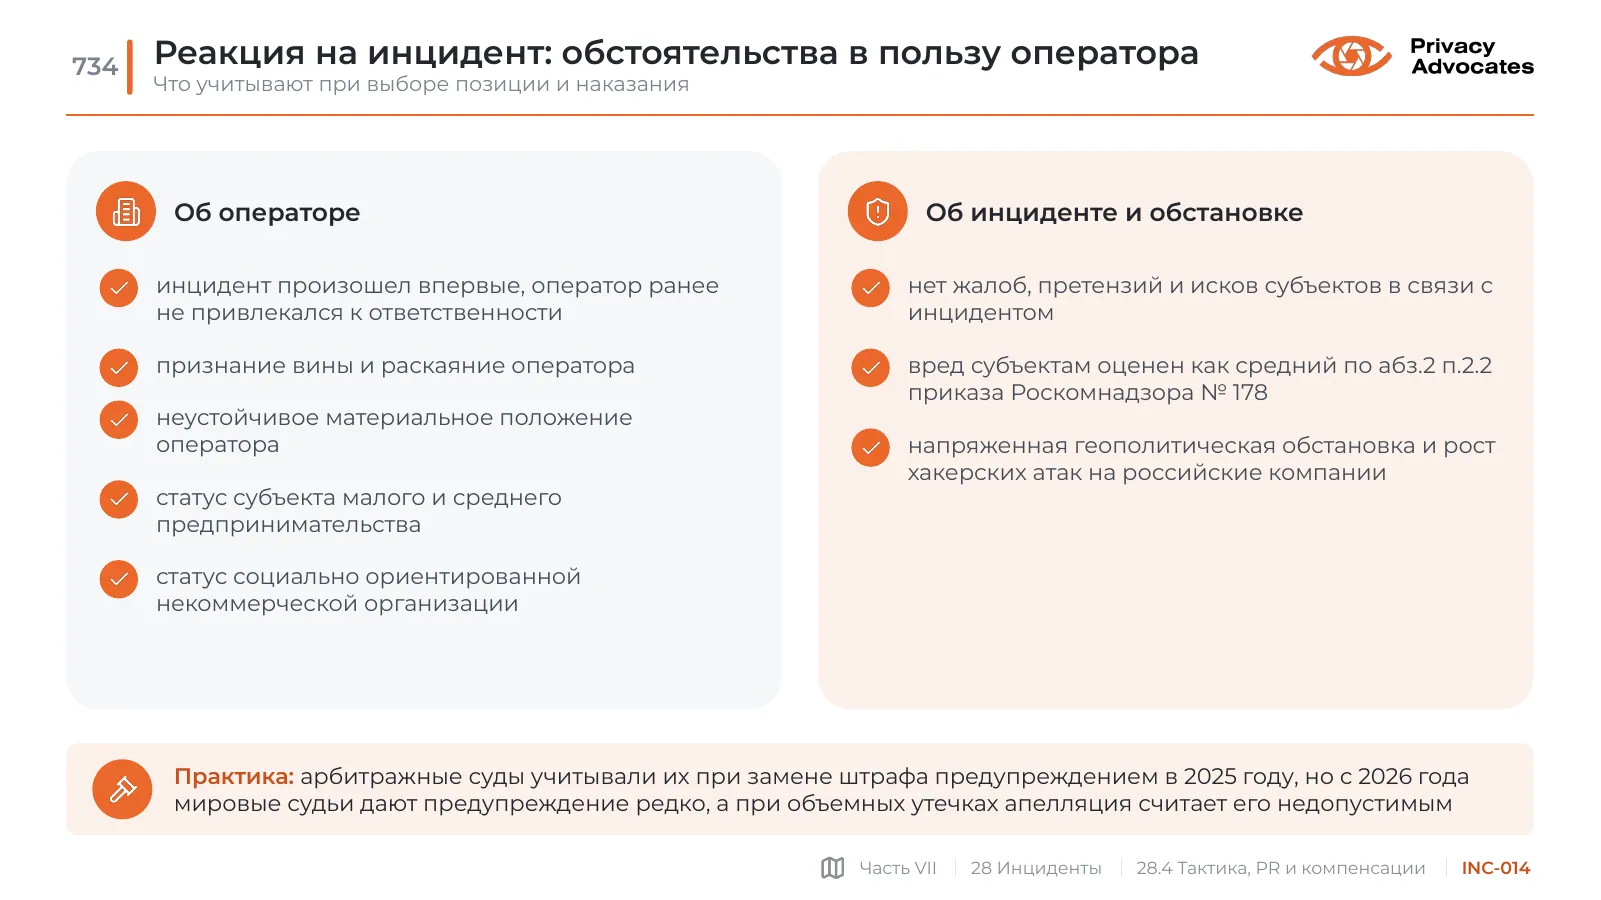
Реакция на инцидент: обстоятельства в пользу оператора

Что учитывают при выборе позиции и наказания

Слайд INC-014: Реакция на инцидент: обстоятельства в пользу оператора
Текст слайда

Об операторе

инцидент произошел впервые, оператор ранее не привлекался к ответственности

признание вины и раскаяние оператора

неустойчивое материальное положение оператора

статус субъекта малого и среднего предпринимательства

статус социально ориентированной некоммерческой организации

Об инциденте и обстановке

нет жалоб, претензий и исков субъектов в связи с инцидентом

вред субъектам оценен как средний по абз.2 п.2.2 приказа Роскомнадзора № 178

напряженная геополитическая обстановка и рост хакерских атак на российские компании

Практика: арбитражные суды учитывали их при замене штрафа предупреждением в 2025 году, но с 2026 года мировые судьи дают предупреждение редко, а при объемных утечках апелляция считает его недопустимым

INC-015

Тактика до инцидента: меры, которые потом защитят

Подготовка, которая становится доказательством

Слайд INC-015: Тактика до инцидента: меры, которые потом защитят
Текст слайда

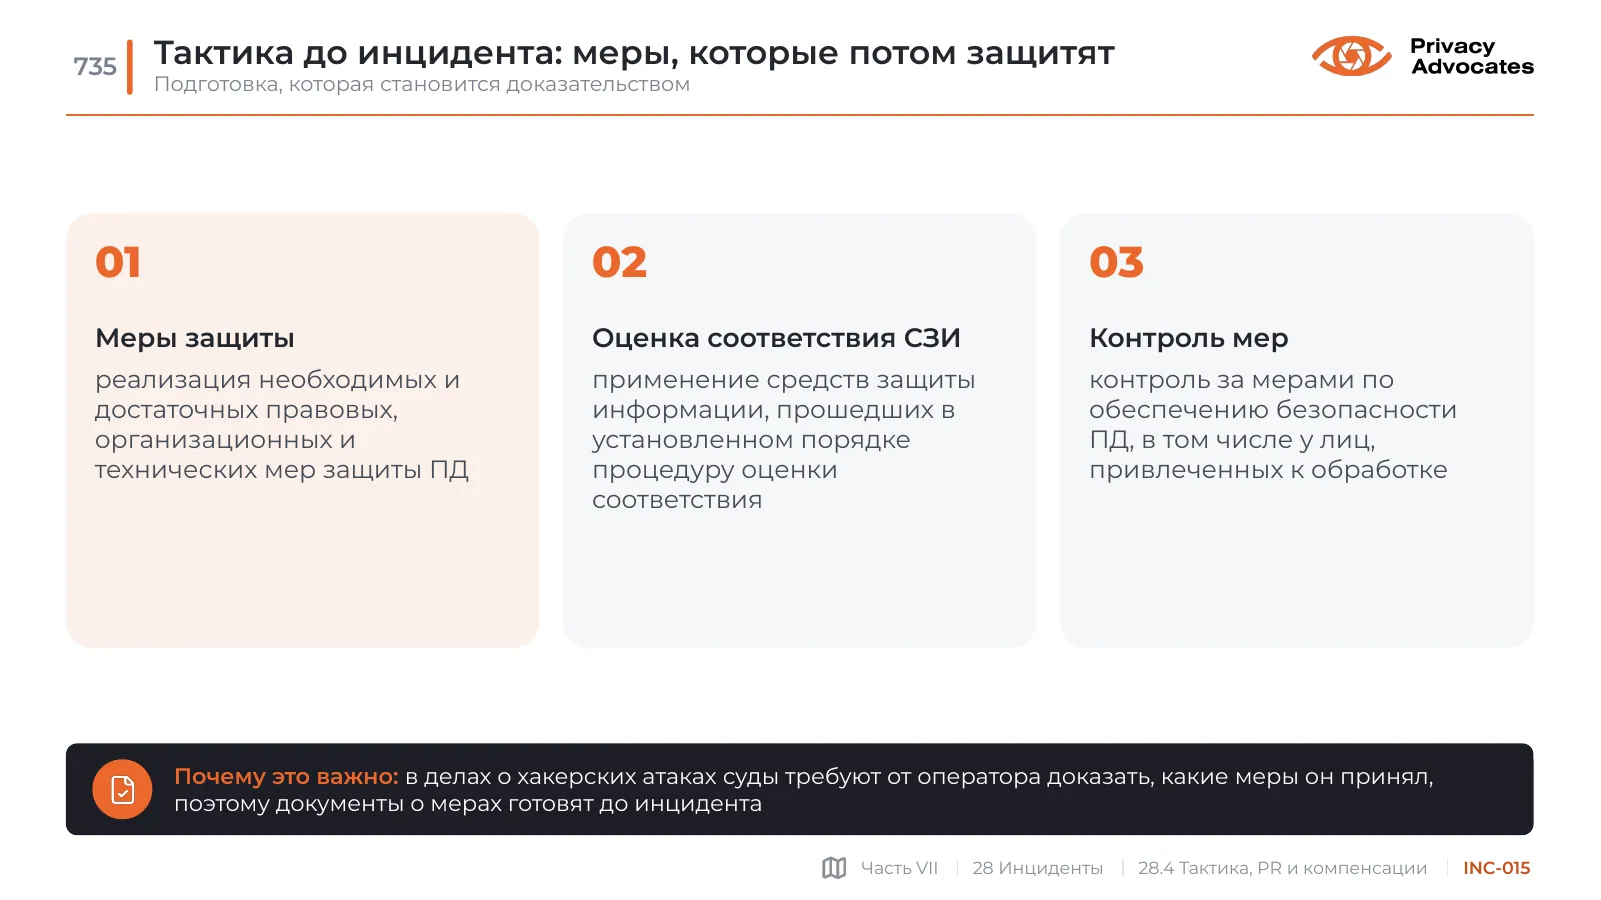
01

Меры защиты

реализация необходимых и достаточных правовых, организационных и технических мер защиты ПД

02

Оценка соответствия СЗИ

применение средств защиты информации, прошедших в установленном порядке процедуру оценки соответствия

03

Контроль мер

контроль за мерами по обеспечению безопасности ПД, в том числе у лиц, привлеченных к обработке

Почему это важно: в делах о хакерских атаках суды требуют от оператора доказать, какие меры он принял, поэтому документы о мерах готовят до инцидента

INC-016

Тактика во время инцидента: расследовать, уведомить, изолировать

Организационные и технические меры в острой фазе

Слайд INC-016: Тактика во время инцидента: расследовать, уведомить, изолировать
Текст слайда
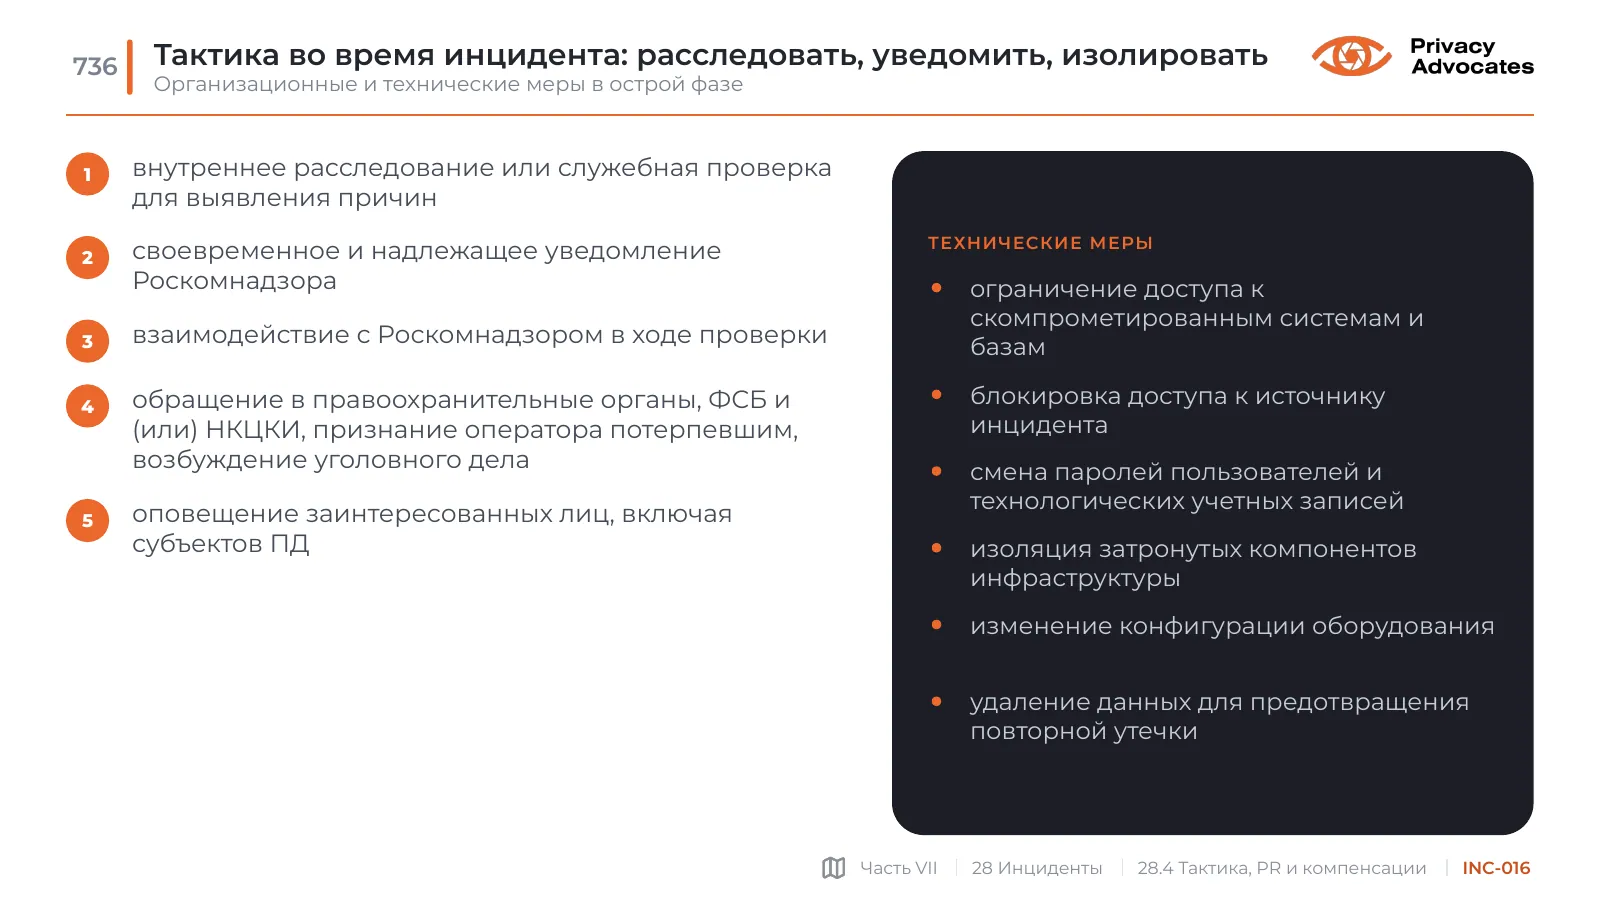
  • 1
  • внутреннее расследование или служебная проверка для выявления причин
  • 2
  • своевременное и надлежащее уведомление Роскомнадзора
  • 3
  • взаимодействие с Роскомнадзором в ходе проверки
  • 4
  • обращение в правоохранительные органы, ФСБ и (или) НКЦКИ, признание оператора потерпевшим, возбуждение уголовного дела
  • 5
  • оповещение заинтересованных лиц, включая субъектов ПД

Технические меры

ограничение доступа к скомпрометированным системам и базам

блокировка доступа к источнику инцидента

смена паролей пользователей и технологических учетных записей

изоляция затронутых компонентов инфраструктуры

изменение конфигурации оборудования

удаление данных для предотвращения повторной утечки

INC-017

Тактика после инцидента: не допустить повторения

Повторная утечка наказывается оборотным штрафом

Слайд INC-017: Тактика после инцидента: не допустить повторения
Текст слайда
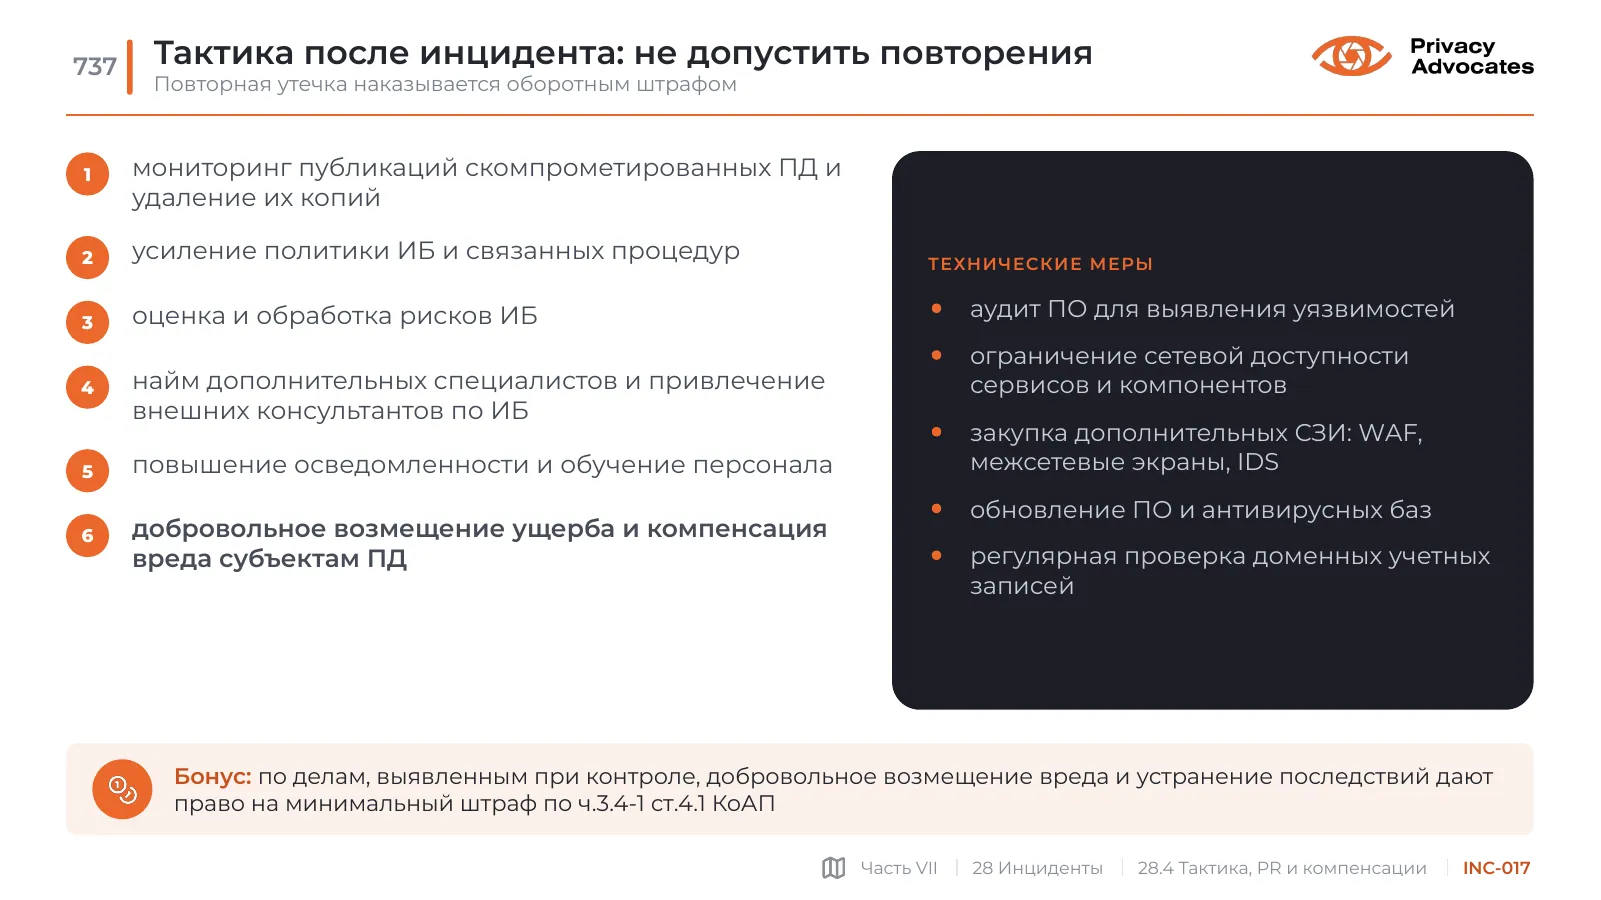
  • 1
  • мониторинг публикаций скомпрометированных ПД и удаление их копий
  • 2
  • усиление политики ИБ и связанных процедур
  • 3
  • оценка и обработка рисков ИБ
  • 4
  • найм дополнительных специалистов и привлечение внешних консультантов по ИБ
  • 5
  • повышение осведомленности и обучение персонала
  • 6
  • добровольное возмещение ущерба и компенсация вреда субъектам ПД

Технические меры

аудит ПО для выявления уязвимостей

ограничение сетевой доступности сервисов и компонентов

закупка дополнительных СЗИ: WAF, межсетевые экраны, IDS

обновление ПО и антивирусных баз

регулярная проверка доменных учетных записей

Бонус: по делам, выявленным при контроле, добровольное возмещение вреда и устранение последствий дают право на минимальный штраф по ч.3.4-1 ст.4.1 КоАП

INC-018

Антикризисный PR: утечка не баг, а фича

С кем говорить и какими техниками управлять повесткой

Слайд INC-018: Антикризисный PR: утечка не баг, а фича
Текст слайда

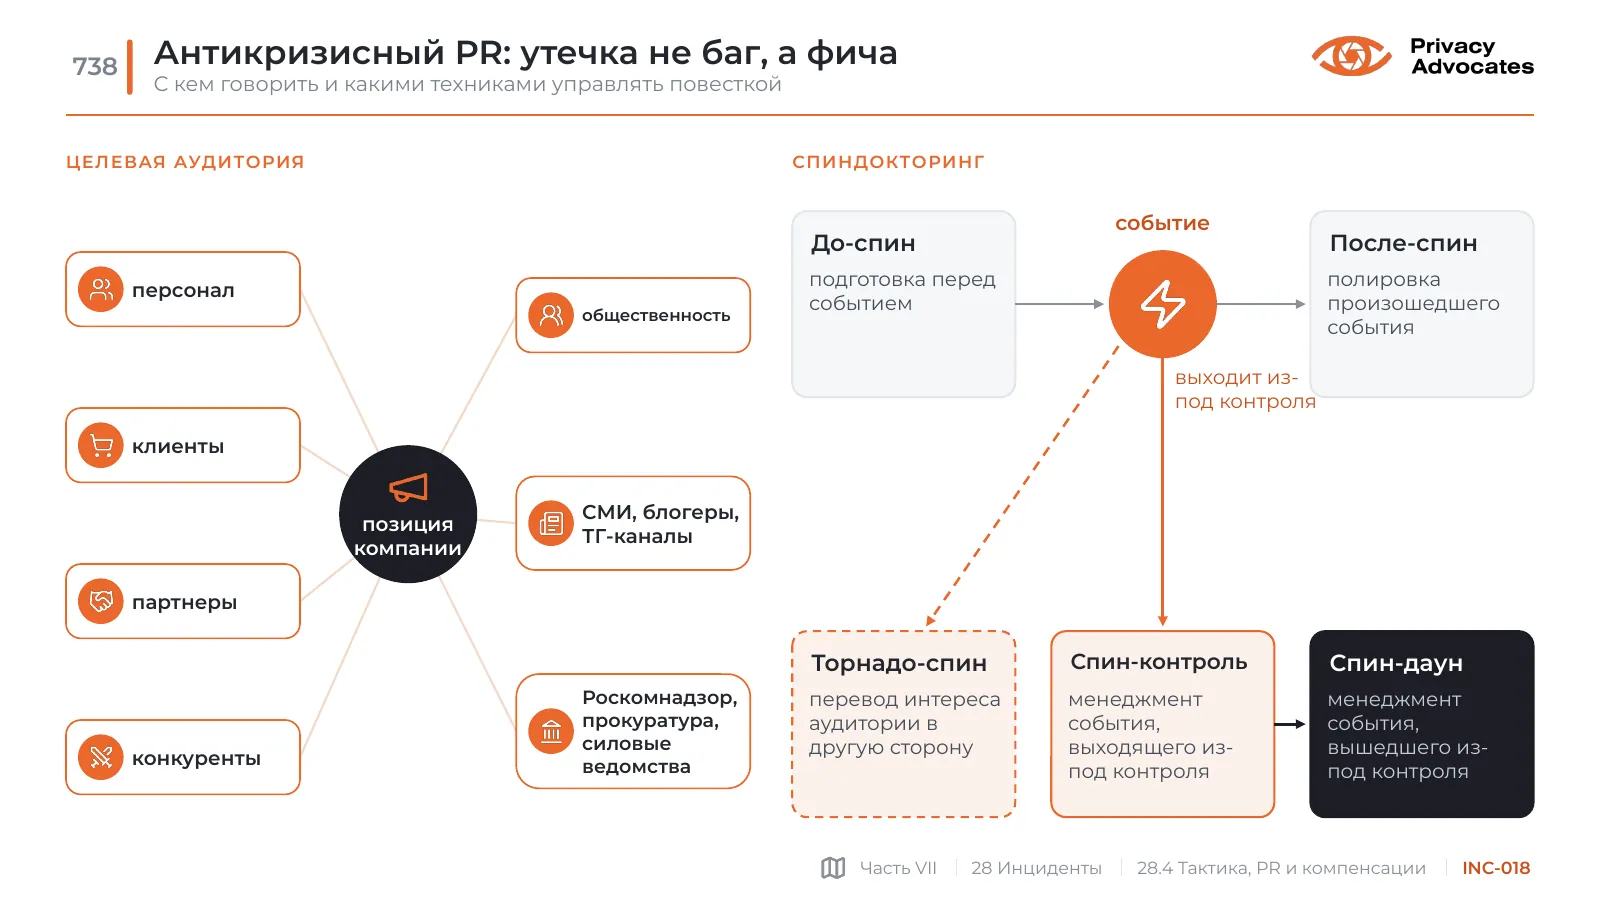
Целевая аудитория

позиция компании

персонал

клиенты

партнеры

конкуренты

общественность

СМИ, блогеры, ТГ-каналы

Роскомнадзор, прокуратура, силовые ведомства

Спиндокторинг

До-спин

подготовка перед событием

После-спин

полировка произошедшего события

событие

Торнадо-спин

перевод интереса аудитории в другую сторону

Спин-контроль

менеджмент события, выходящего из-под контроля

Спин-даун

менеджмент события, вышедшего из-под контроля

выходит из-под контроля

INC-019

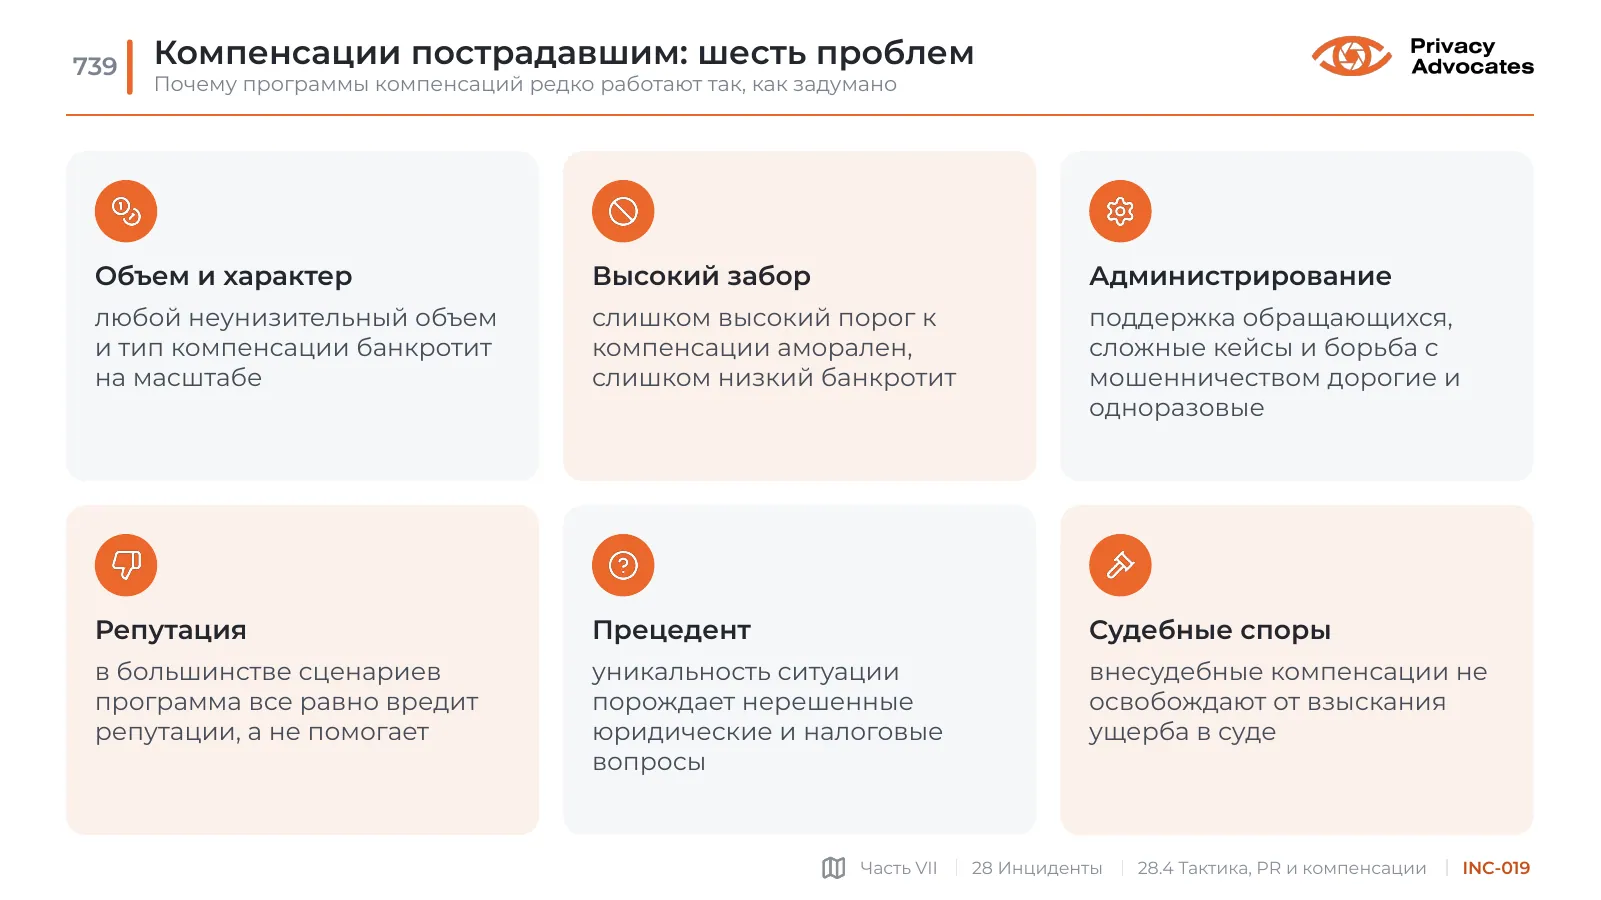
Компенсации пострадавшим: шесть проблем

Почему программы компенсаций редко работают так, как задумано

Слайд INC-019: Компенсации пострадавшим: шесть проблем
Текст слайда

Объем и характер

любой неунизительный объем и тип компенсации банкротит на масштабе

Высокий забор

слишком высокий порог к компенсации аморален, слишком низкий банкротит

Администрирование

поддержка обращающихся, сложные кейсы и борьба с мошенничеством дорогие и одноразовые

Репутация

в большинстве сценариев программа все равно вредит репутации, а не помогает

Прецедент

уникальность ситуации порождает нерешенные юридические и налоговые вопросы

Судебные споры

внесудебные компенсации не освобождают от взыскания ущерба в суде

INC-020

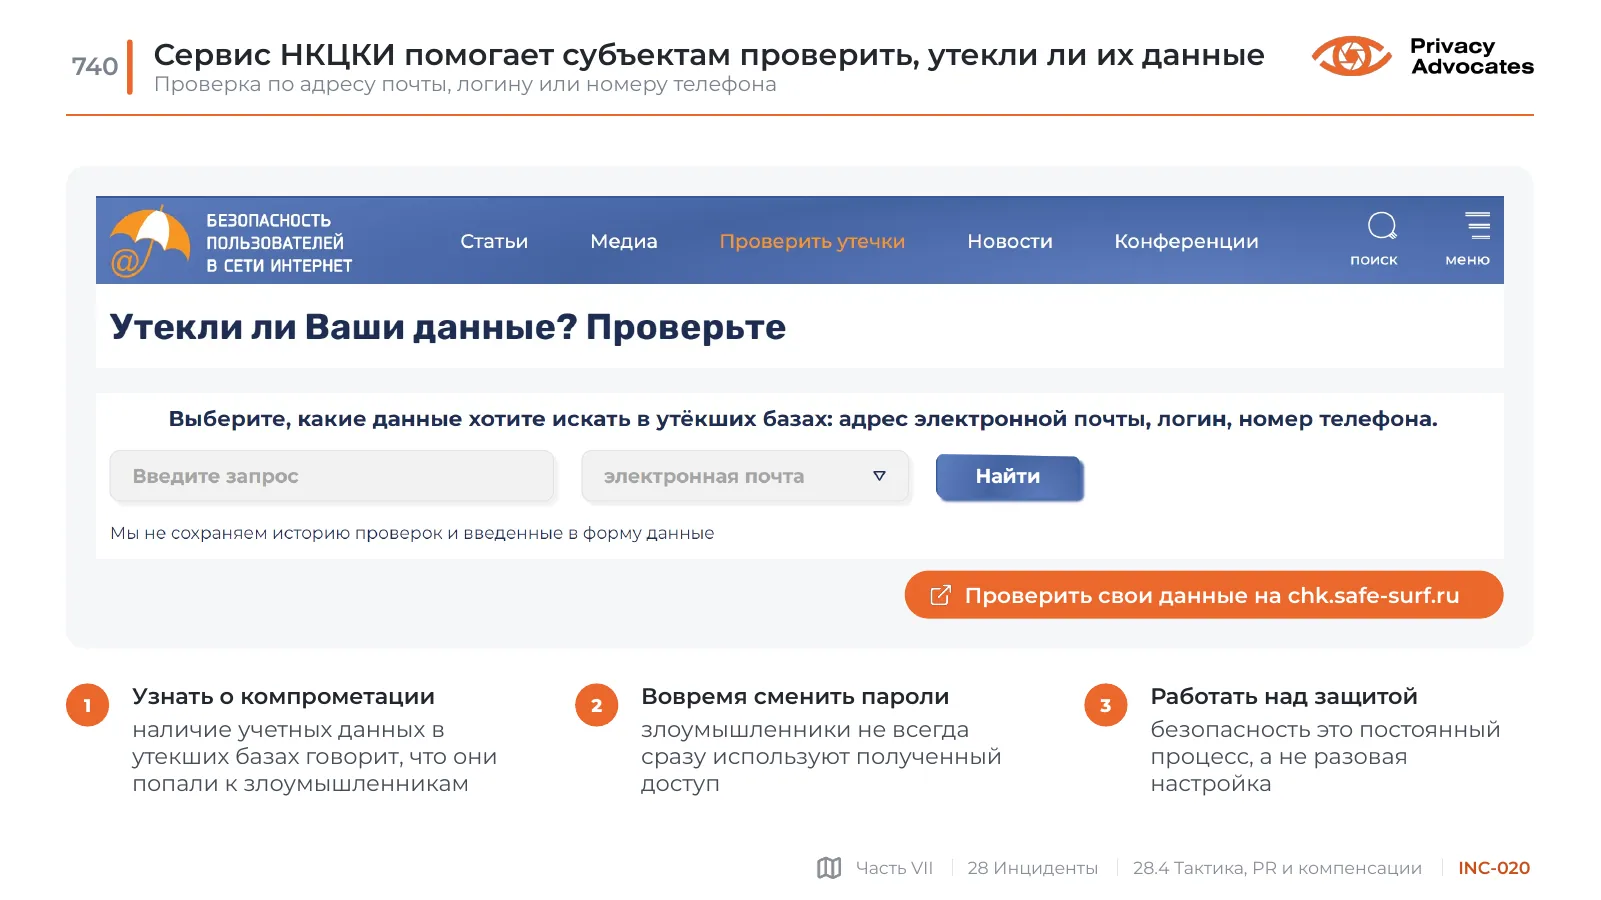
Сервис НКЦКИ помогает субъектам проверить, утекли ли их данные

Проверка по адресу почты, логину или номеру телефона

Слайд INC-020: Сервис НКЦКИ помогает субъектам проверить, утекли ли их данные
Текст слайда

Проверить свои данные на chk.safe-surf.ru

  • 1
  • Узнать о компрометации

наличие учетных данных в утекших базах говорит, что они попали к злоумышленникам

  • 2
  • Вовремя сменить пароли

злоумышленники не всегда сразу используют полученный доступ

  • 3
  • Работать над защитой

безопасность это постоянный процесс, а не разовая настройка

28.5

План реагирования и плейбук

INC-021

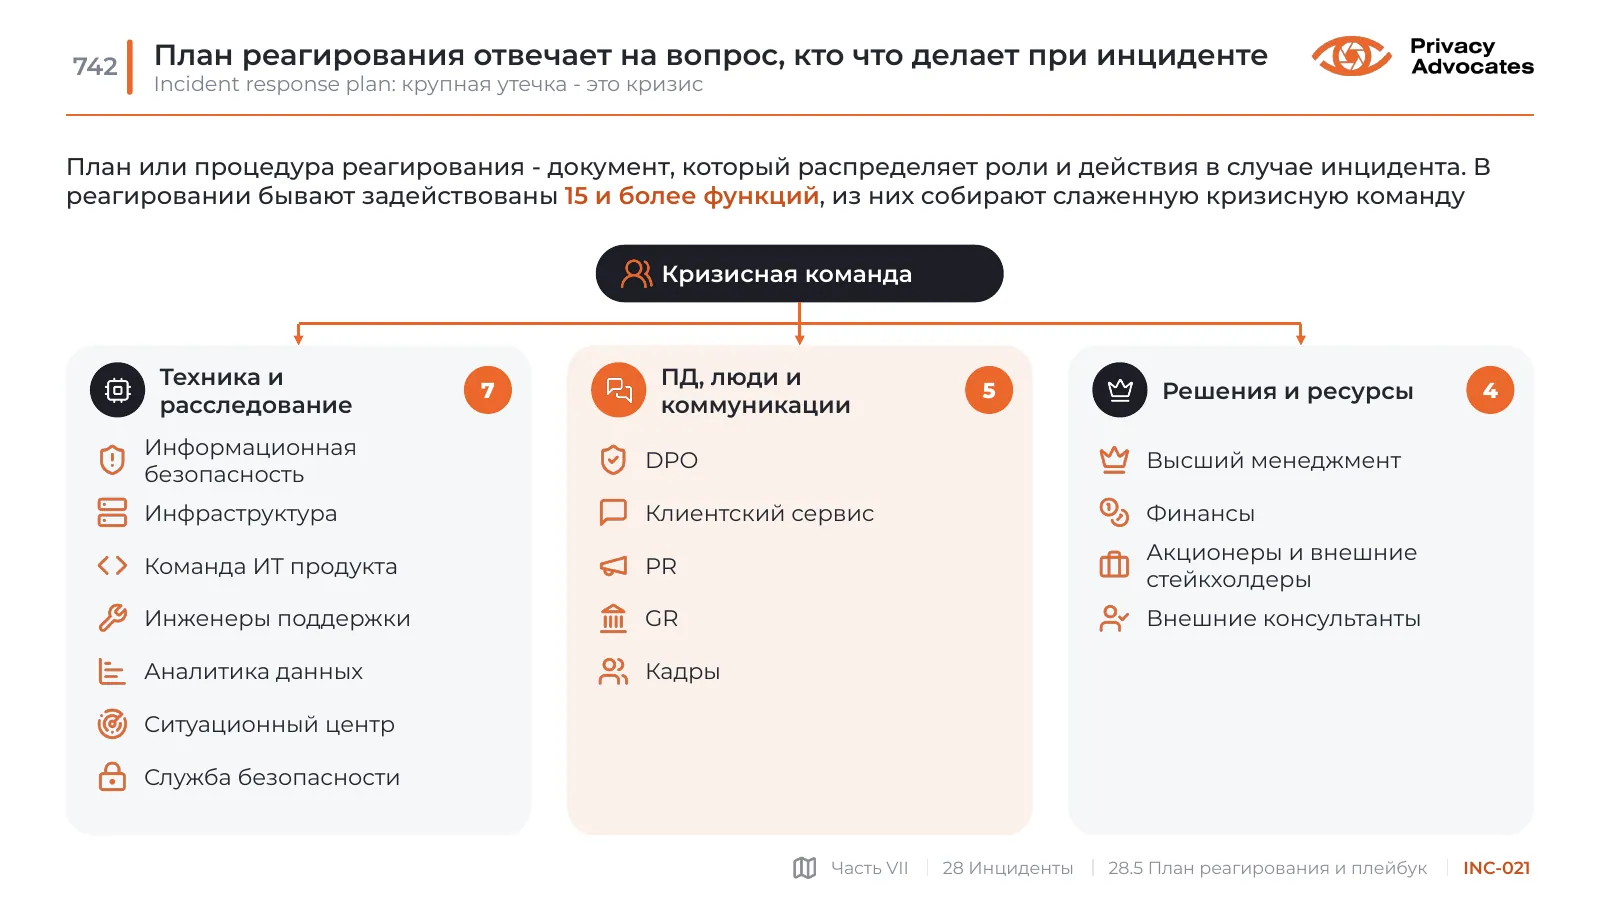
План реагирования отвечает на вопрос, кто что делает при инциденте

Incident response plan: крупная утечка - это кризис

Слайд INC-021: План реагирования отвечает на вопрос, кто что делает при инциденте
Текст слайда

План или процедура реагирования - документ, который распределяет роли и действия в случае инцидента. В реагировании бывают задействованы 15 и более функций, из них собирают слаженную кризисную команду

Кризисная команда

  • Техника и расследование
  • 7

Информационная безопасность

Инфраструктура

Команда ИТ продукта

Инженеры поддержки

Аналитика данных

Ситуационный центр

Служба безопасности

  • ПД, люди и коммуникации
  • 5

DPO

Клиентский сервис

PR

GR

Кадры

  • Решения и ресурсы
  • 4

Высший менеджмент

Финансы

Акционеры и внешние стейкхолдеры

Внешние консультанты

INC-022

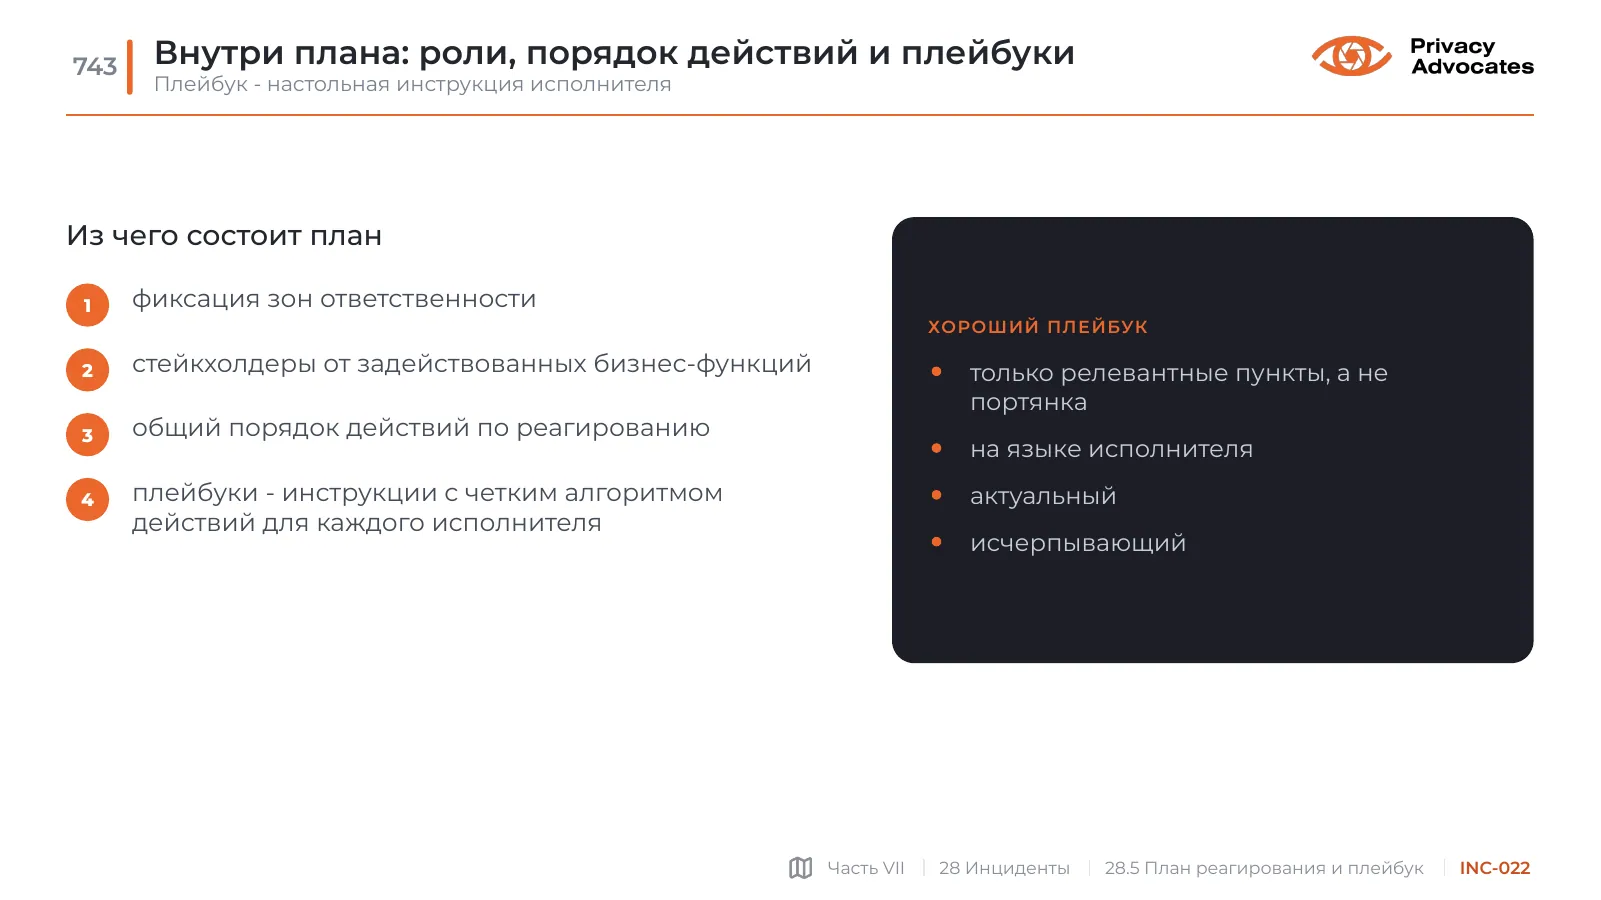
Внутри плана: роли, порядок действий и плейбуки

Плейбук - настольная инструкция исполнителя

Слайд INC-022: Внутри плана: роли, порядок действий и плейбуки
Текст слайда

Из чего состоит план

  • 1
  • фиксация зон ответственности
  • 2
  • стейкхолдеры от задействованных бизнес-функций
  • 3
  • общий порядок действий по реагированию
  • 4
  • плейбуки - инструкции с четким алгоритмом действий для каждого исполнителя

Хороший плейбук

только релевантные пункты, а не портянка

на языке исполнителя

актуальный

исчерпывающий

INC-023

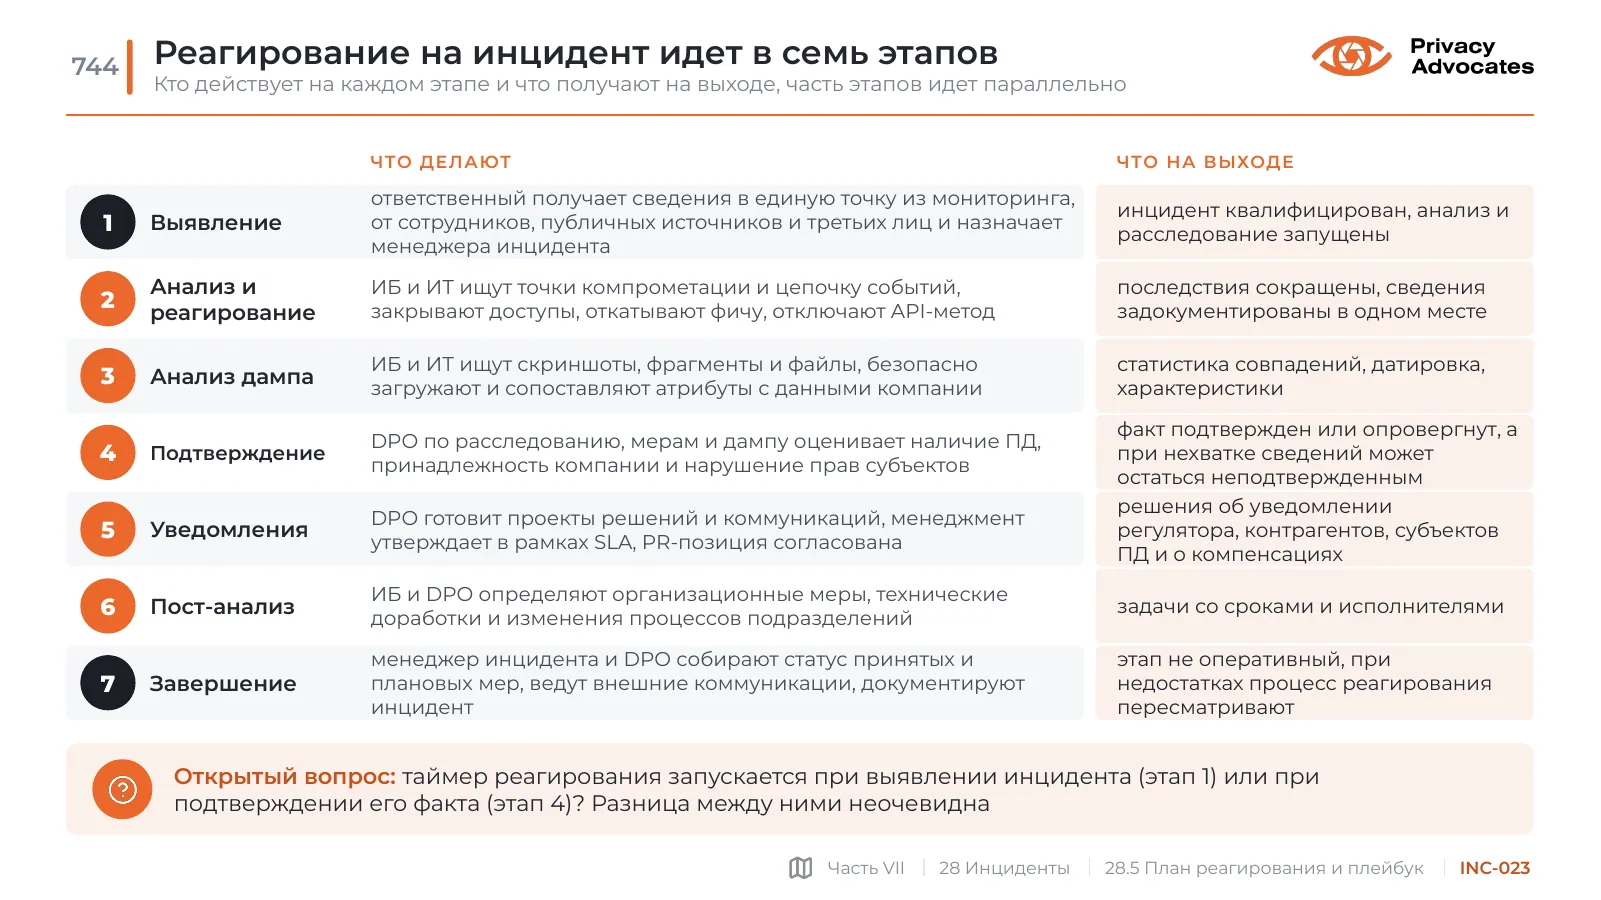
Реагирование на инцидент идет в семь этапов

Кто действует на каждом этапе и что получают на выходе, часть этапов идет параллельно

Слайд INC-023: Реагирование на инцидент идет в семь этапов
Текст слайда
  • Что делают
  • Что на выходе
  • 1
  • Выявление
  • ответственный получает сведения в единую точку из мониторинга, от сотрудников, публичных источников и третьих лиц и назначает менеджера инцидента
  • инцидент квалифицирован, анализ и расследование запущены
  • 2
  • Анализ и реагирование
  • ИБ и ИТ ищут точки компрометации и цепочку событий, закрывают доступы, откатывают фичу, отключают API-метод
  • последствия сокращены, сведения задокументированы в одном месте
  • 3
  • Анализ дампа
  • ИБ и ИТ ищут скриншоты, фрагменты и файлы, безопасно загружают и сопоставляют атрибуты с данными компании
  • статистика совпадений, датировка, характеристики
  • 4
  • Подтверждение
  • DPO по расследованию, мерам и дампу оценивает наличие ПД, принадлежность компании и нарушение прав субъектов
  • факт подтвержден или опровергнут, а при нехватке сведений может остаться неподтвержденным
  • 5
  • Уведомления
  • DPO готовит проекты решений и коммуникаций, менеджмент утверждает в рамках SLA, PR-позиция согласована
  • решения об уведомлении регулятора, контрагентов, субъектов ПД и о компенсациях
  • 6
  • Пост-анализ
  • ИБ и DPO определяют организационные меры, технические доработки и изменения процессов подразделений
  • задачи со сроками и исполнителями
  • 7
  • Завершение
  • менеджер инцидента и DPO собирают статус принятых и плановых мер, ведут внешние коммуникации, документируют инцидент
  • этап не оперативный, при недостатках процесс реагирования пересматривают

Открытый вопрос: таймер реагирования запускается при выявлении инцидента (этап 1) или при подтверждении его факта (этап 4)? Разница между ними неочевидна

INC-024

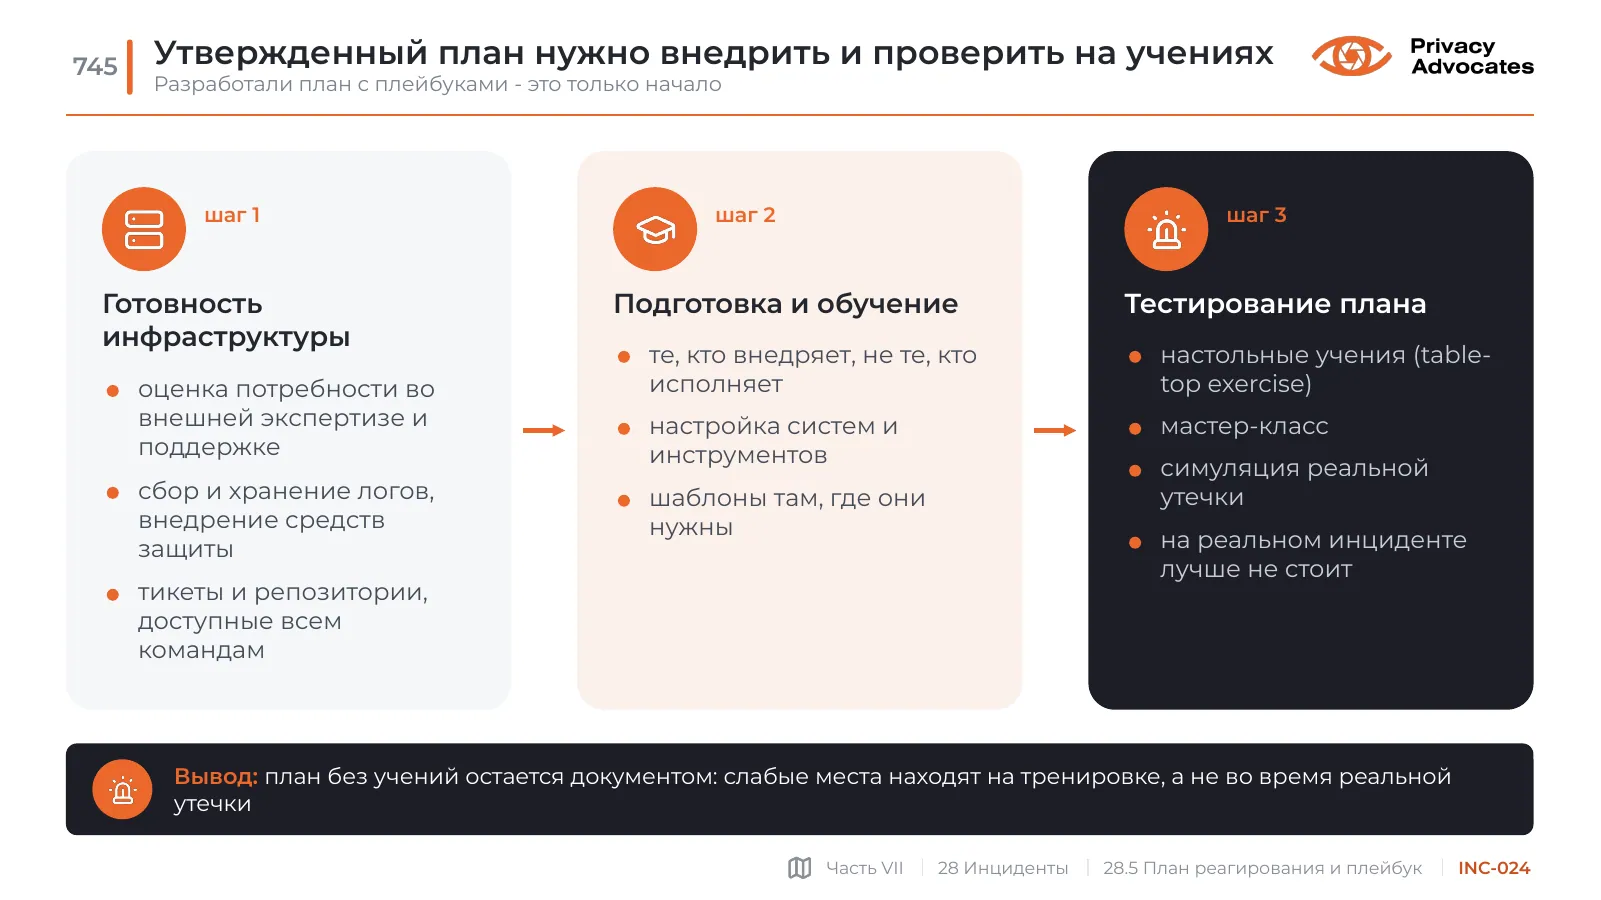
Утвержденный план нужно внедрить и проверить на учениях

Разработали план с плейбуками - это только начало

Слайд INC-024: Утвержденный план нужно внедрить и проверить на учениях
Текст слайда

шаг 1

Готовность инфраструктуры

оценка потребности во внешней экспертизе и поддержке

сбор и хранение логов, внедрение средств защиты

тикеты и репозитории, доступные всем командам

шаг 2

Подготовка и обучение

те, кто внедряет, не те, кто исполняет

настройка систем и инструментов

шаблоны там, где они нужны

шаг 3

Тестирование плана

настольные учения (table-top exercise)

мастер-класс

симуляция реальной утечки

на реальном инциденте лучше не стоит

Вывод: план без учений остается документом: слабые места находят на тренировке, а не во время реальной утечки

28.6

Ответственность и практика по утечкам