Часть VI, раздел 23

Авторизация пользователей

Особенности и перспективы регулирования на российских сайтах, в приложениях и системах

  • 16 слайдов
  • 4 подраздела
  • Редакция от 25 октября 2026 года

23.1

Регулирование авторизации

AVT-001

Регулирование авторизации

Обязанность авторизовать российских пользователей одним из разрешенных способов
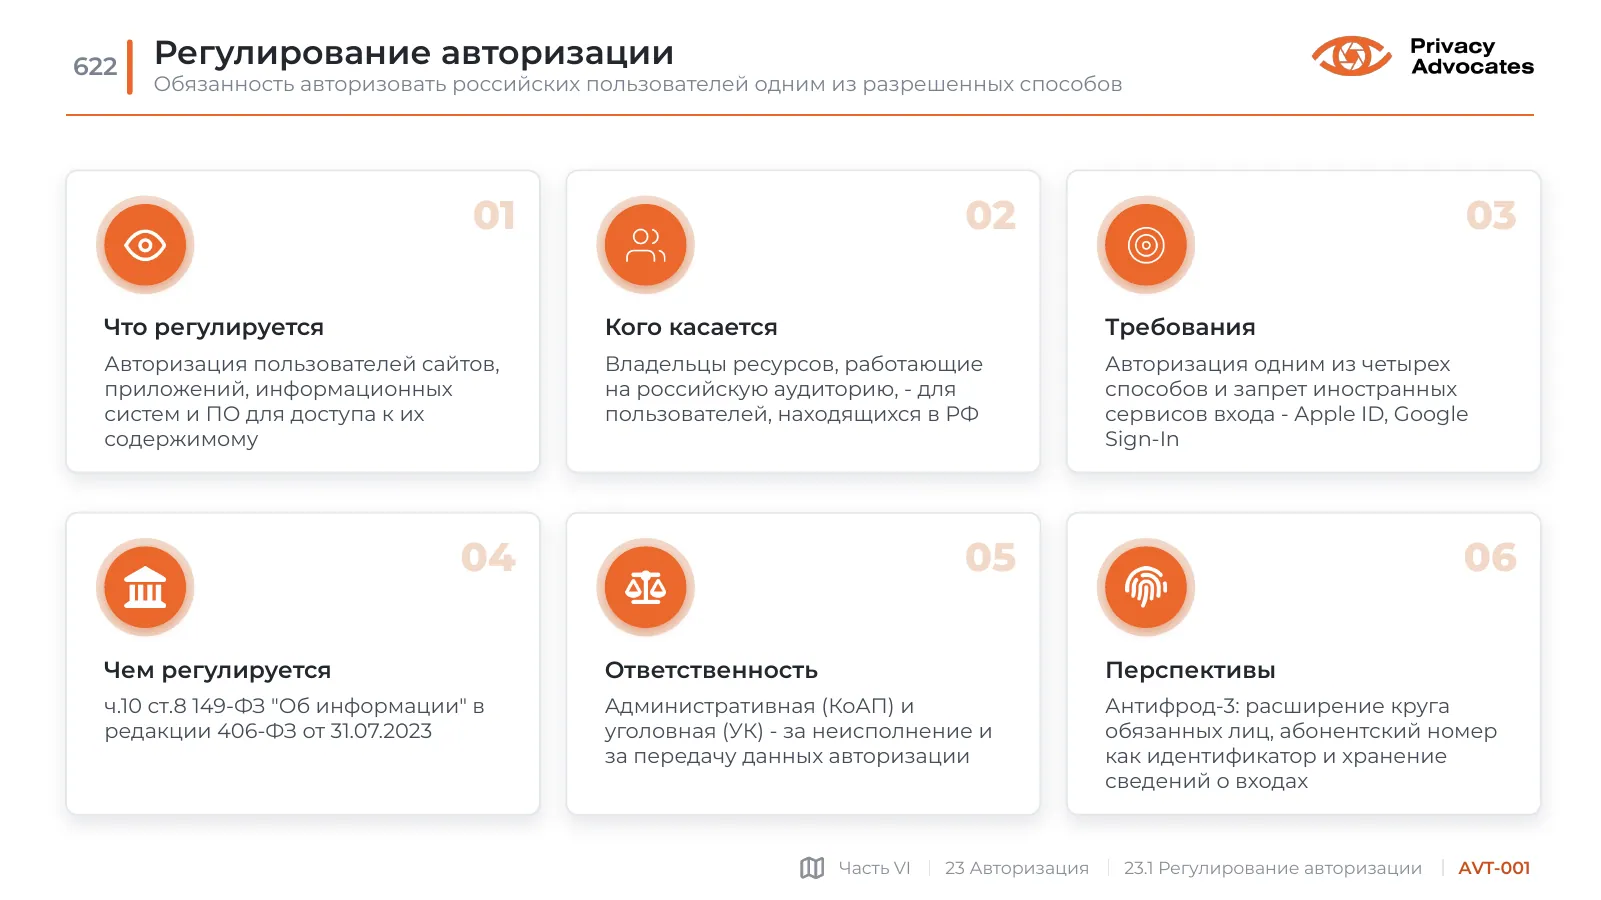
Слайд AVT-001: Регулирование авторизации
Текст слайда

01

Что регулируется

Авторизация пользователей сайтов, приложений, информационных систем и ПО для доступа к их содержимому

02

Кого касается

Владельцы ресурсов, работающие на российскую аудиторию, - для пользователей, находящихся в РФ

03

Требования

Авторизация одним из четырех способов и запрет иностранных сервисов входа - Apple ID, Google Sign-In

04

Чем регулируется

ч.10 ст.8 149-ФЗ "Об информации" в редакции 406-ФЗ от 31.07.2023

05

Ответственность

Административная (КоАП) и уголовная (УК) - за неисполнение и за передачу данных авторизации

06

Перспективы

Антифрод-3: расширение круга обязанных лиц, абонентский номер как идентификатор и хранение сведений о входах
AVT-002

Идентификация, аутентификация, авторизация

Общепринятые технические понятия и особый смысл термина в ч.10 ст.8 149-ФЗ

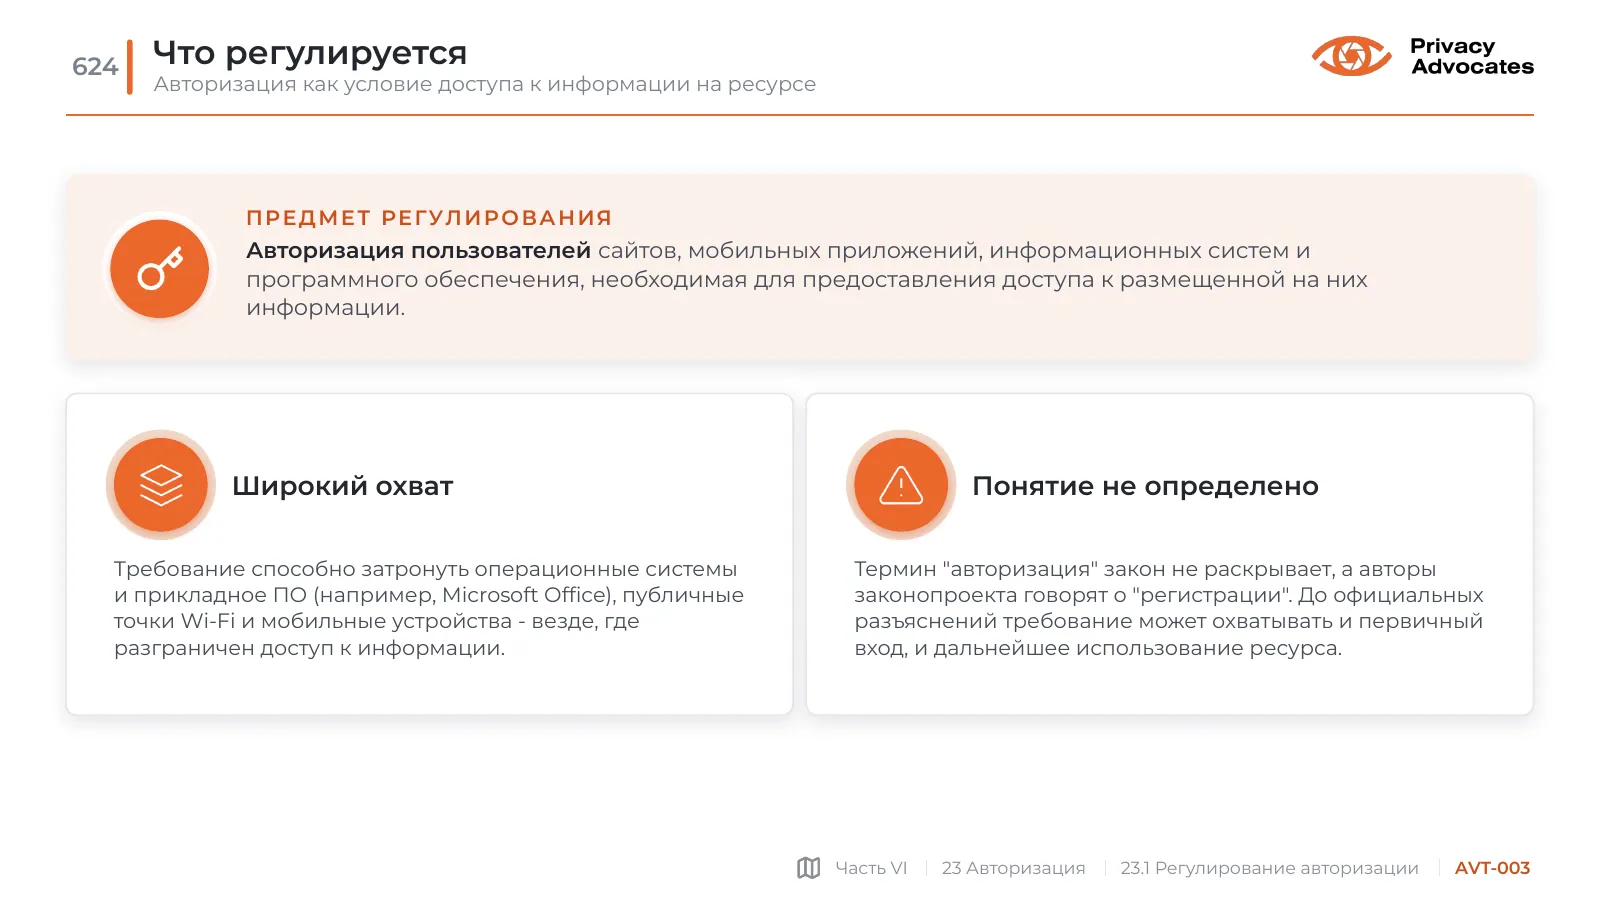
Слайд AVT-002: Идентификация, аутентификация, авторизация
Текст слайда

149-ФЗ эти термины не раскрывает. Их общепринятое значение задает ГОСТ Р 58833-2020 "Защита информации. Идентификация и аутентификация. Общие положения" - три самостоятельные процедуры, следующие одна за другой.

Идентификация

"Кто это?"

Пользователь предъявляет идентификатор - логин, адрес почты, номер телефона, - а система сравнивает его с перечнем присвоенных.

Аутентификация

"Он ли это?"

Система проверяет подлинность пользователя и то, что предъявленный идентификатор принадлежит именно ему - пароль, код из SMS, биометрия, ключ доступа.

Авторизация

"Что ему можно?"

Система предоставляет права доступа или иные полномочия по установленным правилам. Успешное опознание пользователя - лишь одно из оснований для этого.

В ч.10 ст.8 149-ФЗ "авторизация" - это не предоставление прав доступа

Норма говорит о доступе для пользователей, прошедших авторизацию, и требует проводить ее одним из четырех способов - абонентский номер, ЕСИА, ЕБС, иная информационная система. По ГОСТ все это средства идентификации и аутентификации, а не предоставления прав. Поэтому "авторизация" закона ближе к тому, что в технике называют "входом".

AVT-003

Что регулируется

Авторизация как условие доступа к информации на ресурсе

Слайд AVT-003: Что регулируется
Текст слайда

ПРЕДМЕТ РЕГУЛИРОВАНИЯ

Авторизация пользователей сайтов, мобильных приложений, информационных систем и программного обеспечения, необходимая для предоставления доступа к размещенной на них информации.

Широкий охват

Требование способно затронуть операционные системы и прикладное ПО (например, Microsoft Office), публичные точки Wi-Fi и мобильные устройства - везде, где разграничен доступ к информации.

Понятие не определено

Термин "авторизация" закон не раскрывает, а авторы законопроекта говорят о "регистрации". До официальных разъяснений требование может охватывать и первичный вход, и дальнейшее использование ресурса.

AVT-004

Правовая основа и мотив

Что вводит требование и как его объясняют авторы

Слайд AVT-004: Правовая основа и мотив
Текст слайда

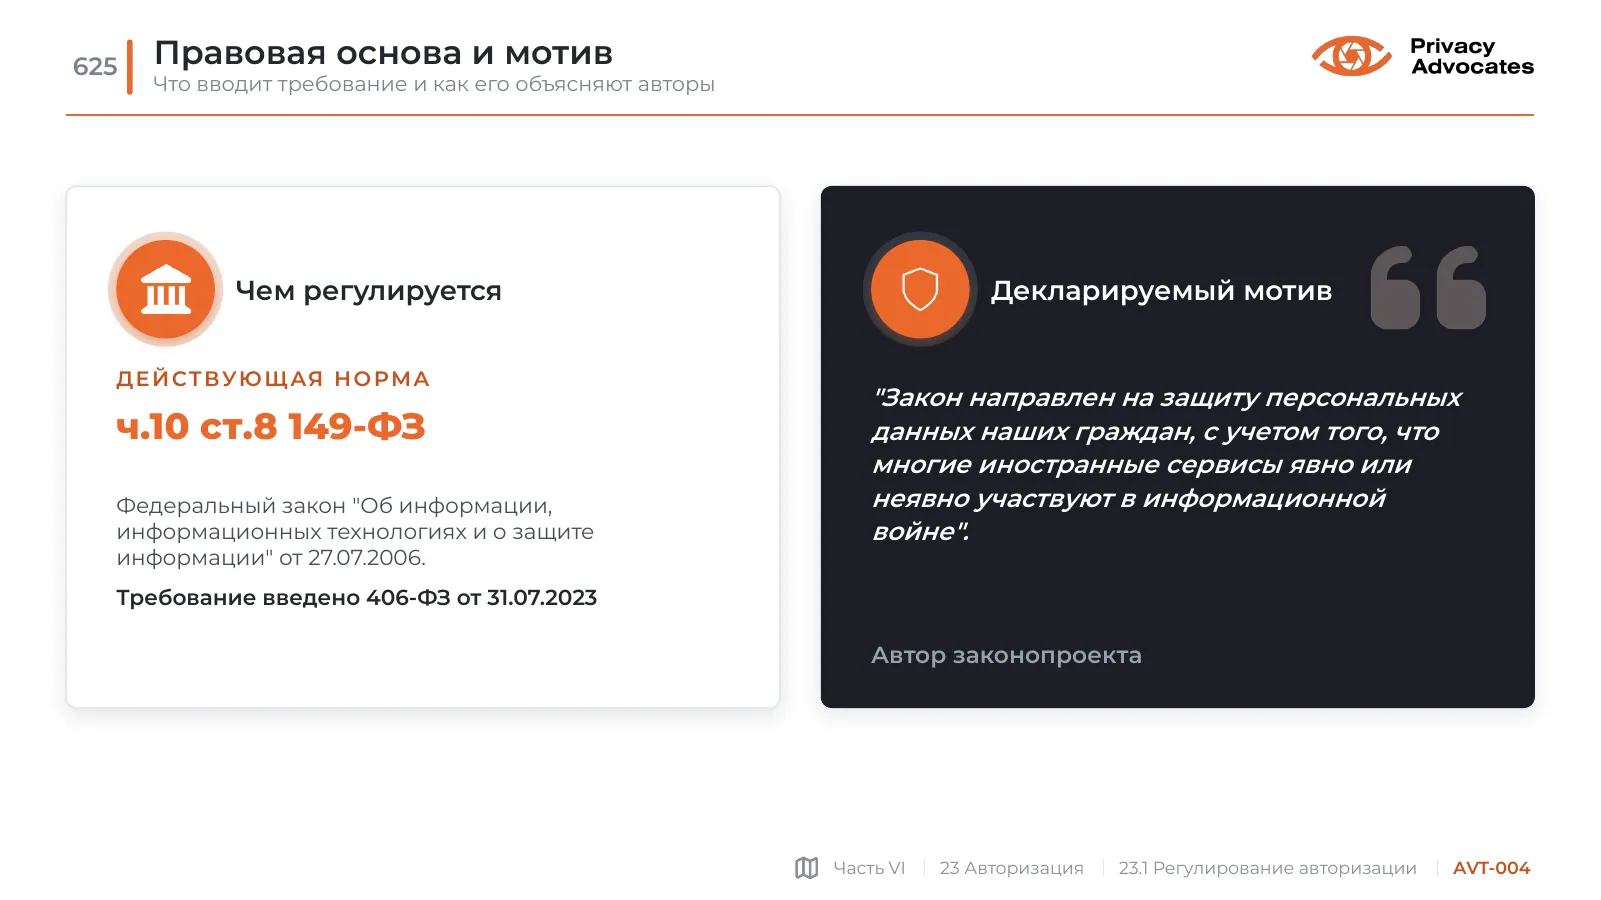
Чем регулируется

ДЕЙСТВУЮЩАЯ НОРМА

ч.10 ст.8 149-ФЗ

Федеральный закон "Об информации, информационных технологиях и о защите информации" от 27.07.2006.

Требование введено 406-ФЗ от 31.07.2023

Декларируемый мотив

"Закон направлен на защиту персональных данных наших граждан, с учетом того, что многие иностранные сервисы явно или неявно участвуют в информационной войне".

Автор законопроекта

AVT-005

Кого касается

Привязка не к гражданству, а к местонахождению пользователя

Слайд AVT-005: Кого касается
Текст слайда

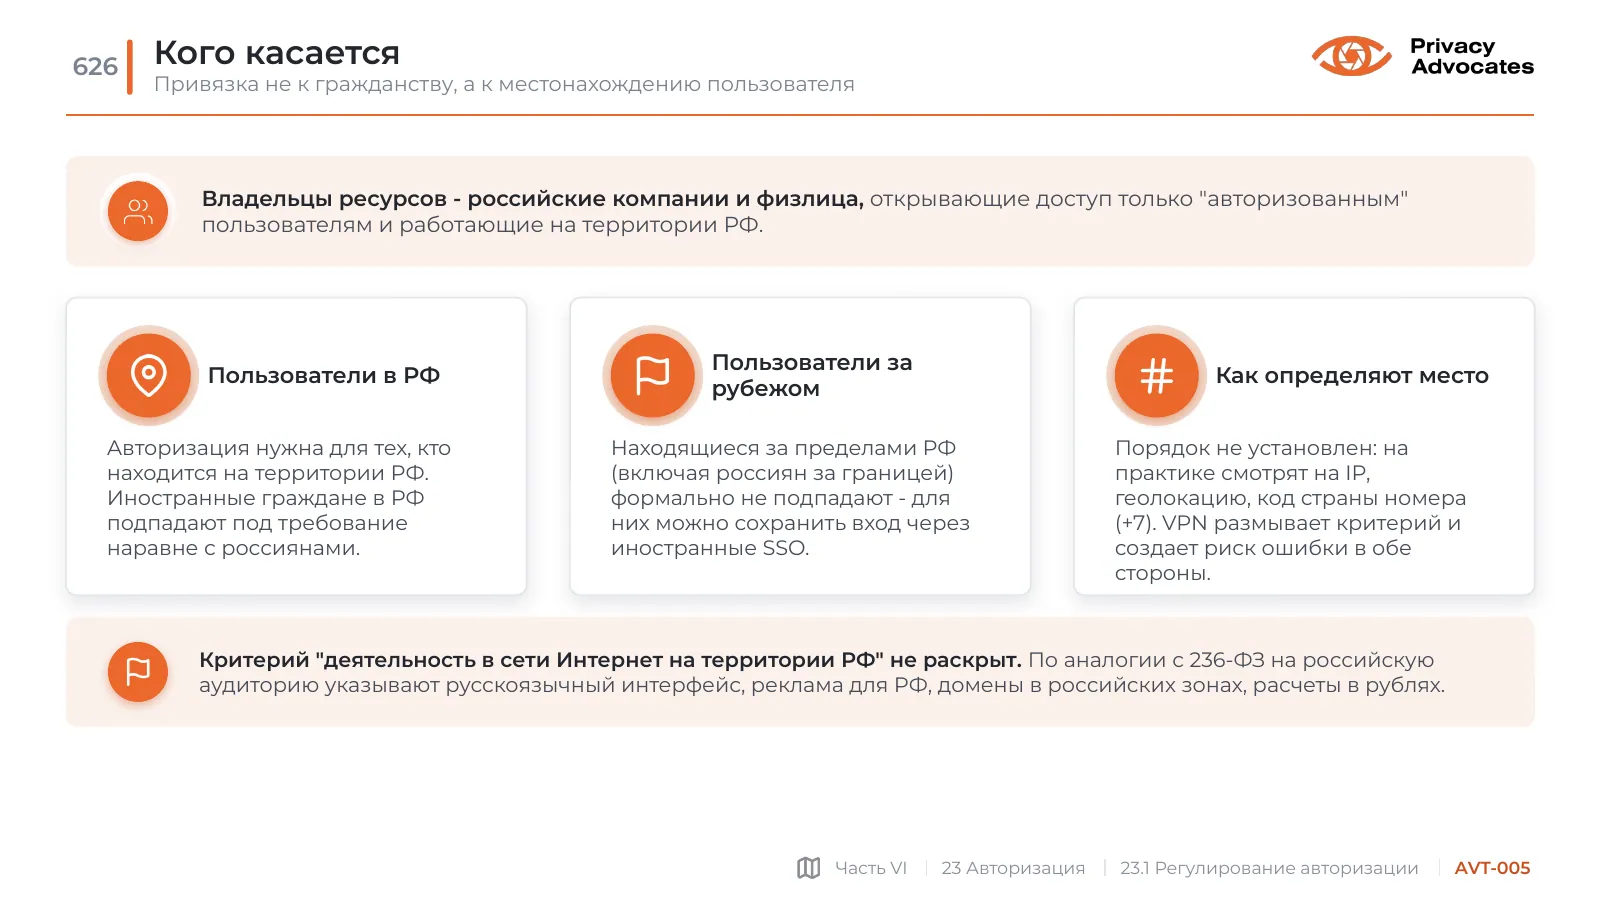
Владельцы ресурсов - российские компании и физлица, открывающие доступ только "авторизованным" пользователям и работающие на территории РФ.

Пользователи в РФ

Авторизация нужна для тех, кто находится на территории РФ. Иностранные граждане в РФ подпадают под требование наравне с россиянами.

Пользователи за рубежом

Находящиеся за пределами РФ (включая россиян за границей) формально не подпадают - для них можно сохранить вход через иностранные SSO.

Как определяют место

Порядок не установлен: на практике смотрят на IP, геолокацию, код страны номера (+7). VPN размывает критерий и создает риск ошибки в обе стороны.

Критерий "деятельность в сети Интернет на территории РФ" не раскрыт. По аналогии с 236-ФЗ на российскую аудиторию указывают русскоязычный интерфейс, реклама для РФ, домены в российских зонах, расчеты в рублях.

AVT-006

На кого не распространяется

Изъятия из требования и отсутствие обратной силы

Слайд AVT-006: На кого не распространяется
Текст слайда
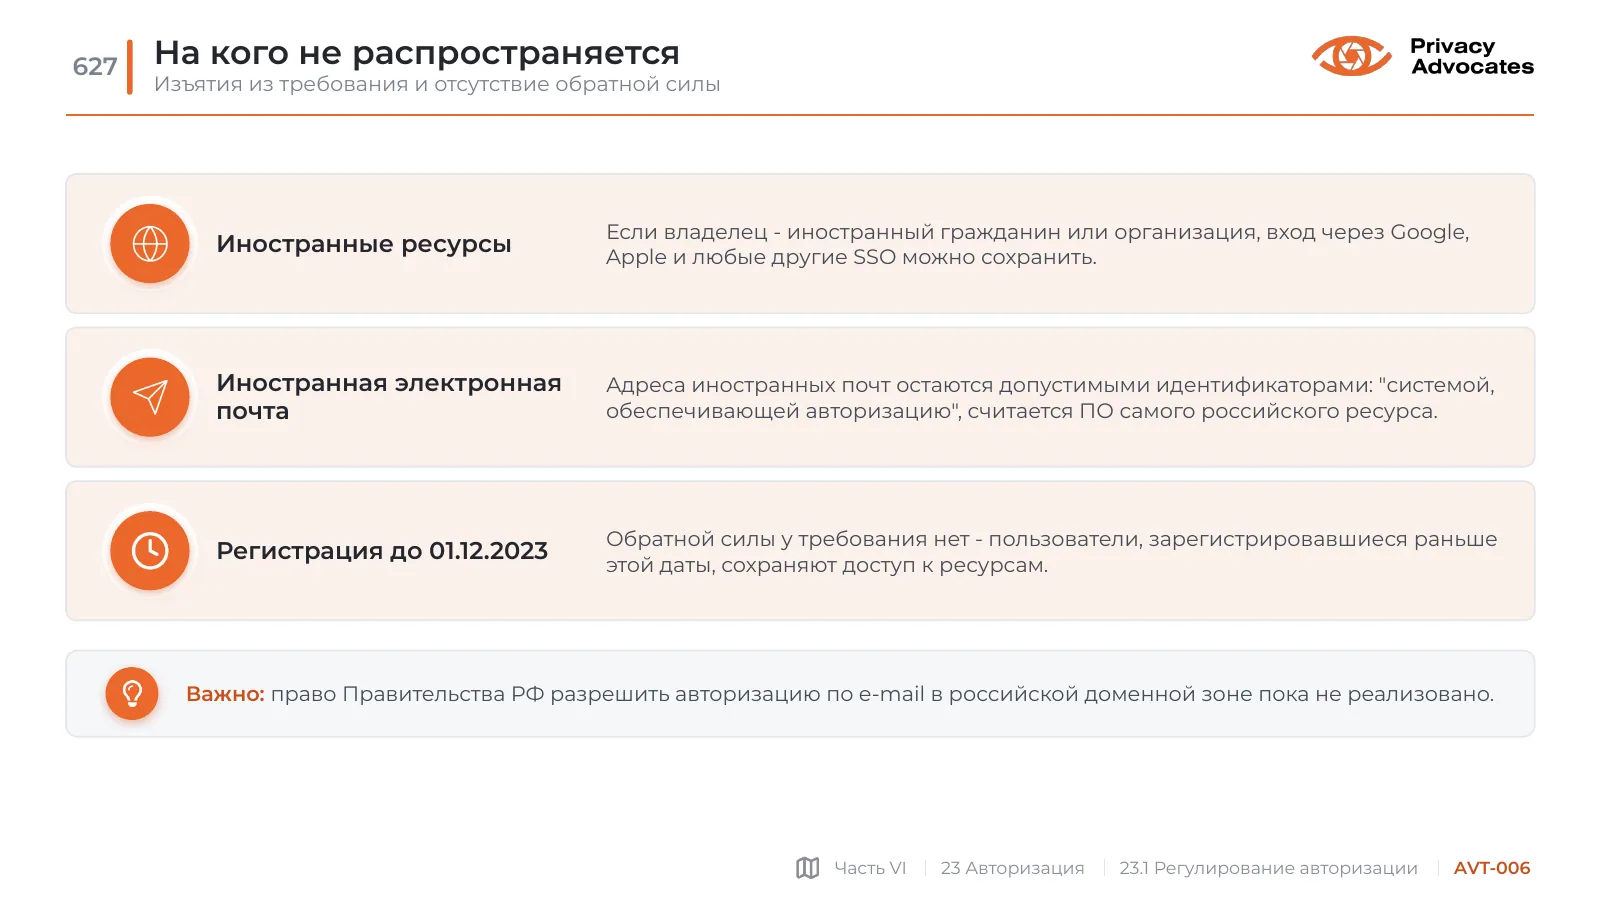
  • Иностранные ресурсы
  • Если владелец - иностранный гражданин или организация, вход через Google, Apple и любые другие SSO можно сохранить.
  • Иностранная электронная почта
  • Адреса иностранных почт остаются допустимыми идентификаторами: "системой, обеспечивающей авторизацию", считается ПО самого российского ресурса.
  • Регистрация до 01.12.2023
  • Обратной силы у требования нет - пользователи, зарегистрировавшиеся раньше этой даты, сохраняют доступ к ресурсам.

Важно: право Правительства РФ разрешить авторизацию по e-mail в российской доменной зоне пока не реализовано.

23.2

Требования и ответственность

AVT-007

Требования: способы авторизации

Российских пользователей авторизуют одним из четырех способов

Слайд AVT-007: Требования: способы авторизации
Текст слайда
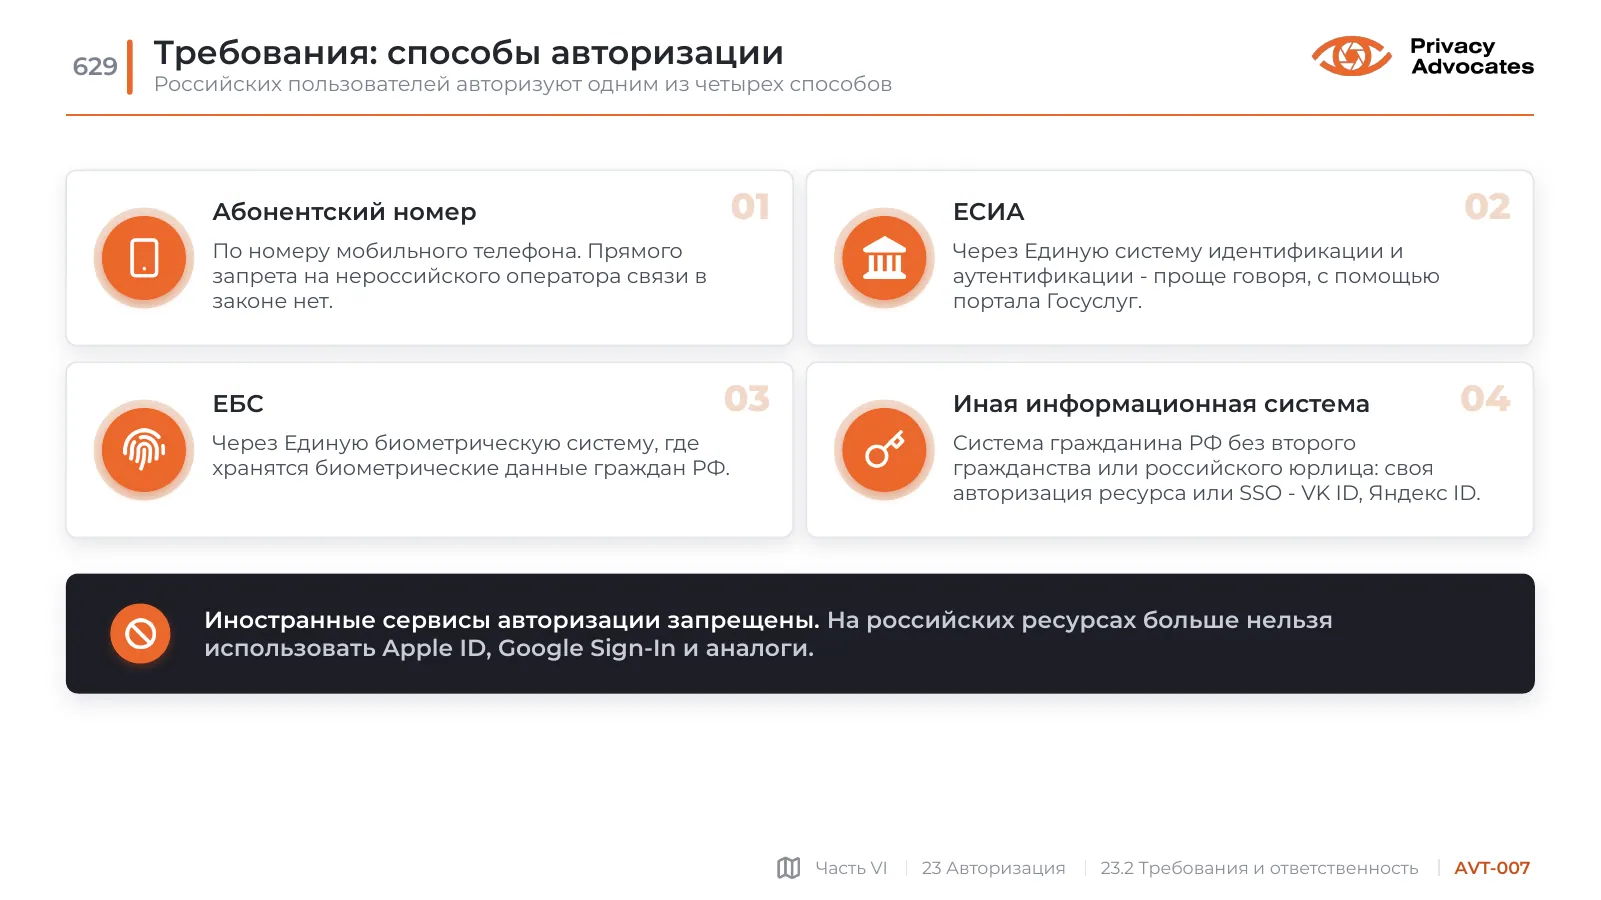
  • Абонентский номер
  • 01

По номеру мобильного телефона. Прямого запрета на нероссийского оператора связи в законе нет.

  • ЕСИА
  • 02

Через Единую систему идентификации и аутентификации - проще говоря, с помощью портала Госуслуг.

  • ЕБС
  • 03

Через Единую биометрическую систему, где хранятся биометрические данные граждан РФ.

  • Иная информационная система
  • 04

Система гражданина РФ без второго гражданства или российского юрлица: своя авторизация ресурса или SSO - VK ID, Яндекс ID.

Иностранные сервисы авторизации запрещены. На российских ресурсах больше нельзя использовать Apple ID, Google Sign-In и аналоги.

AVT-008

Ответственность

Административные и уголовные санкции за нарушения

Слайд AVT-008: Ответственность
Текст слайда

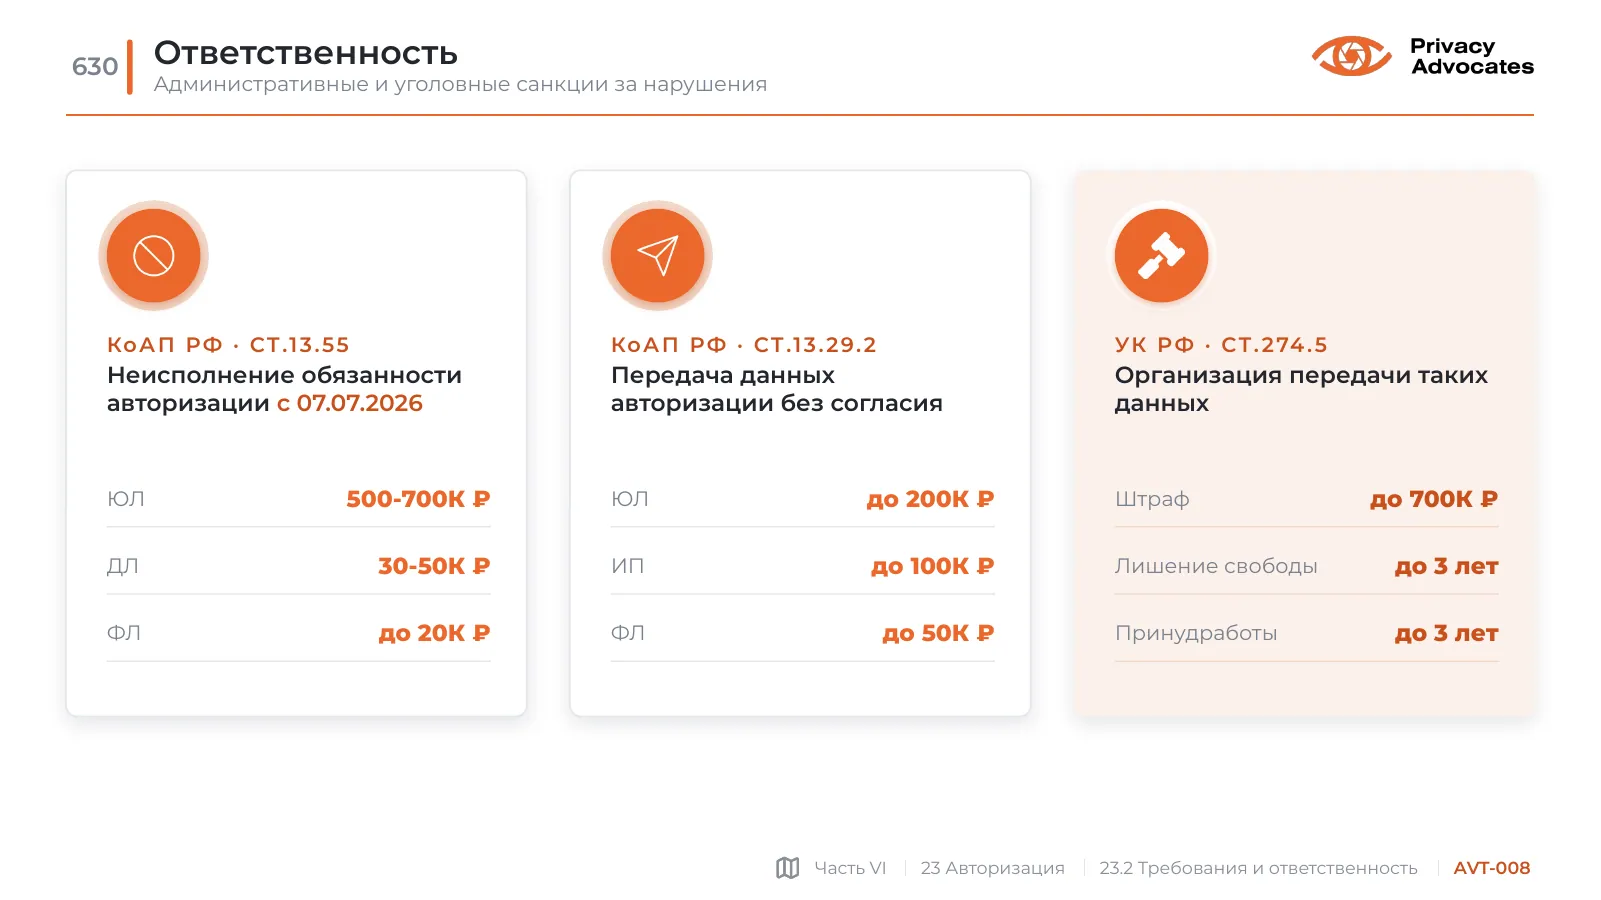
КоАП РФ, СТ.13.55

Неисполнение обязанности авторизации с 07.07.2026

  • ЮЛ
  • 500-700К ₽
  • ДЛ
  • 30-50К ₽

КоАП РФ, СТ.13.29.2

Передача данных авторизации без согласия

  • ЮЛ
  • до 200К ₽
  • ИП
  • до 100К ₽
  • ФЛ
  • до 50К ₽

УК РФ, СТ.274.5

Организация передачи таких данных

  • Штраф
  • до 700К ₽
  • Лишение свободы
  • до 3 лет
  • ФЛ
  • до 20К ₽
  • Принудработы
  • до 3 лет

23.3

Практика и вопросы

AVT-009

Проблематика и практика рынка

Открытые вопросы применения и первая реакция сервисов

Слайд AVT-009: Проблематика и практика рынка
Текст слайда

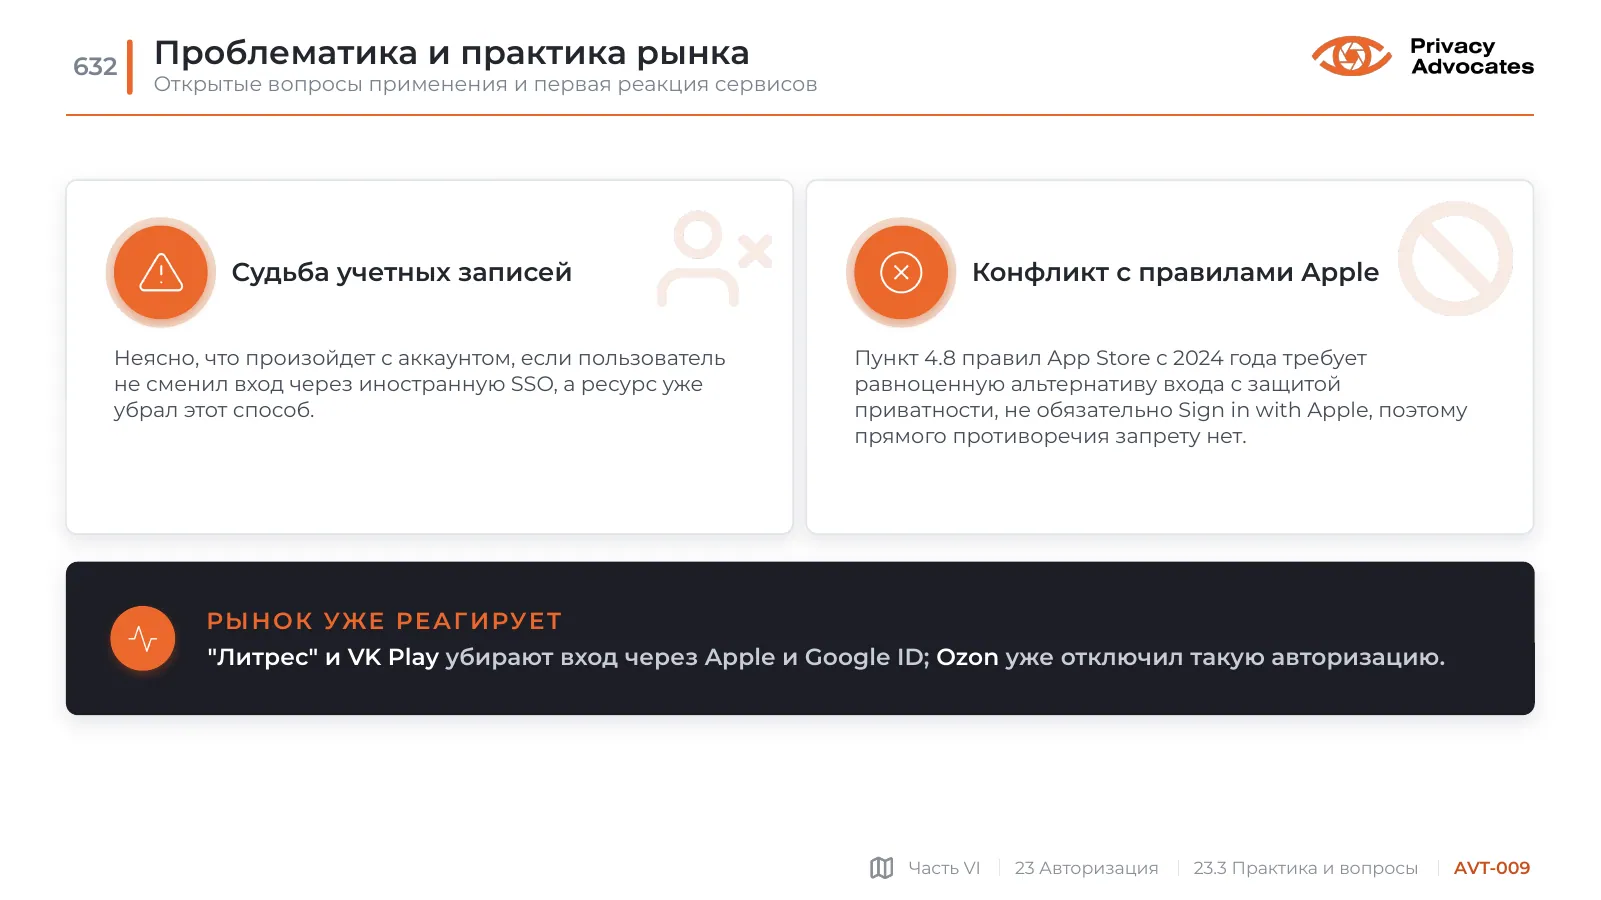
Судьба учетных записей

Неясно, что произойдет с аккаунтом, если пользователь не сменил вход через иностранную SSO, а ресурс уже убрал этот способ.

Конфликт с правилами Apple

Пункт 4.8 правил App Store с 2024 года требует равноценную альтернативу входа с защитой приватности, не обязательно Sign in with Apple, поэтому прямого противоречия запрету нет.

РЫНОК УЖЕ РЕАГИРУЕТ

"Литрес" и VK Play убирают вход через Apple и Google ID; Ozon уже отключил такую авторизацию.

AVT-010

Вопросы и ответы: границы запрета

Что подпадает под ч.10 ст.8 149-ФЗ и кто отвечает за нарушение

Слайд AVT-010: Вопросы и ответы: границы запрета
Текст слайда
  • ?
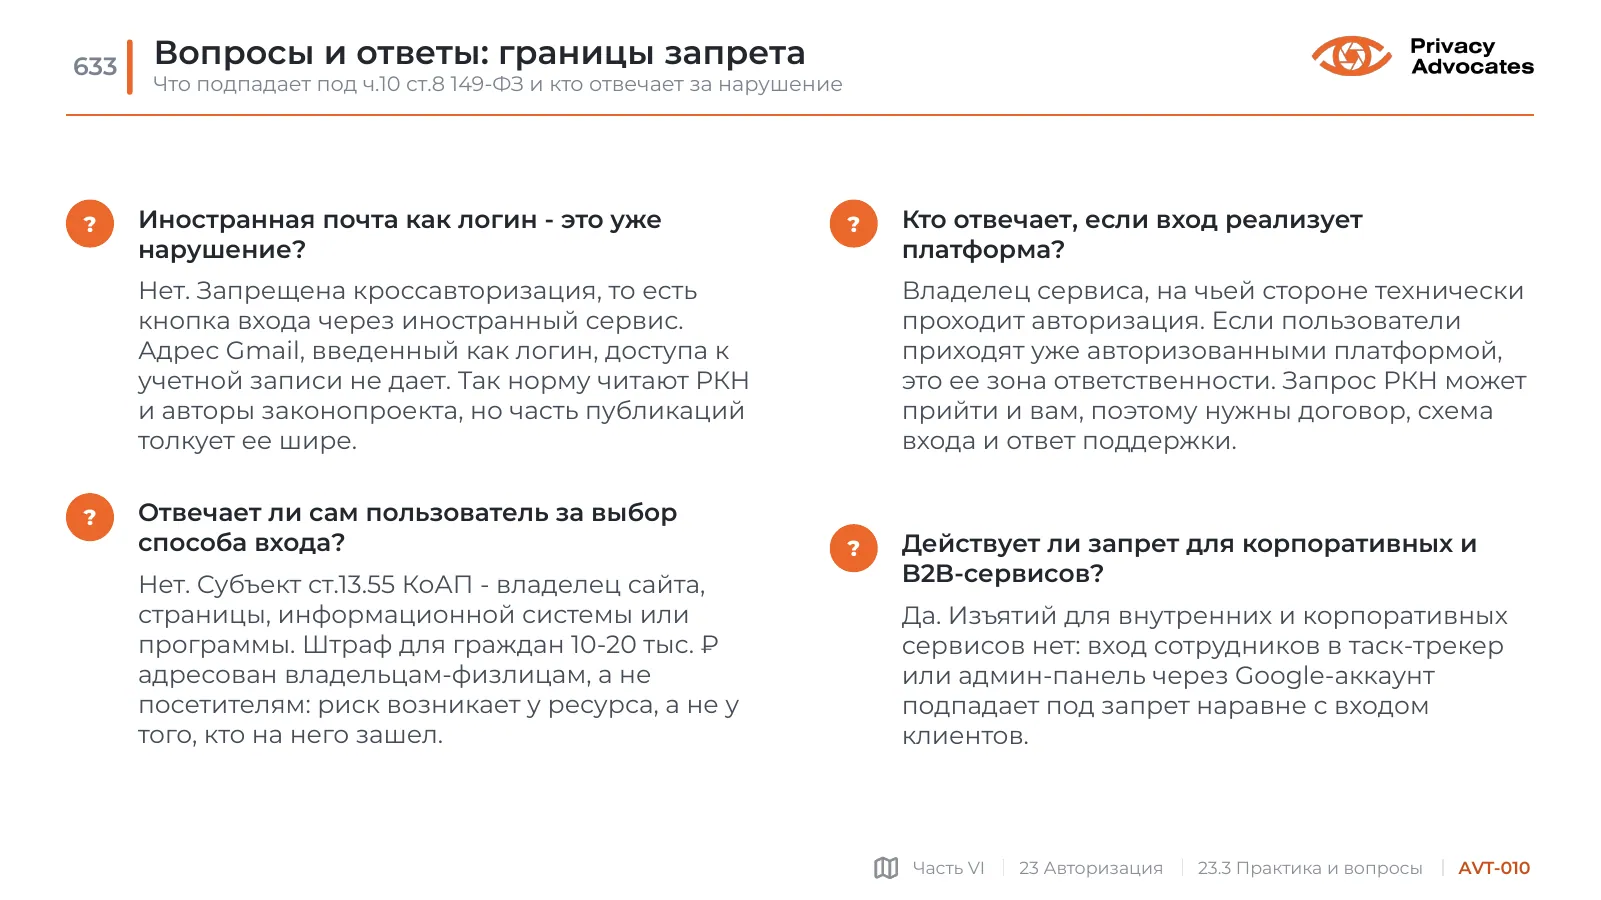
  • Иностранная почта как логин - это уже нарушение?

Нет. Запрещена кроссавторизация, то есть кнопка входа через иностранный сервис. Адрес Gmail, введенный как логин, доступа к учетной записи не дает. Так норму читают РКН и авторы законопроекта, но часть публикаций толкует ее шире.

  • ?
  • Отвечает ли сам пользователь за выбор способа входа?

Нет. Субъект ст.13.55 КоАП - владелец сайта, страницы, информационной системы или программы. Штраф для граждан 10-20 тыс. ₽ адресован владельцам-физлицам, а не посетителям: риск возникает у ресурса, а не у того, кто на него зашел.

  • ?
  • Кто отвечает, если вход реализует платформа?

Владелец сервиса, на чьей стороне технически проходит авторизация. Если пользователи приходят уже авторизованными платформой, это ее зона ответственности. Запрос РКН может прийти и вам, поэтому нужны договор, схема входа и ответ поддержки.

  • ?
  • Действует ли запрет для корпоративных и B2B-сервисов?

Да. Изъятий для внутренних и корпоративных сервисов нет: вход сотрудников в таск-трекер или админ-панель через Google-аккаунт подпадает под запрет наравне с входом клиентов.

AVT-011

Вопросы и ответы: реализация

Местонахождение пользователя, доставка кодов и выбор системы входа

Слайд AVT-011: Вопросы и ответы: реализация
Текст слайда
  • ?
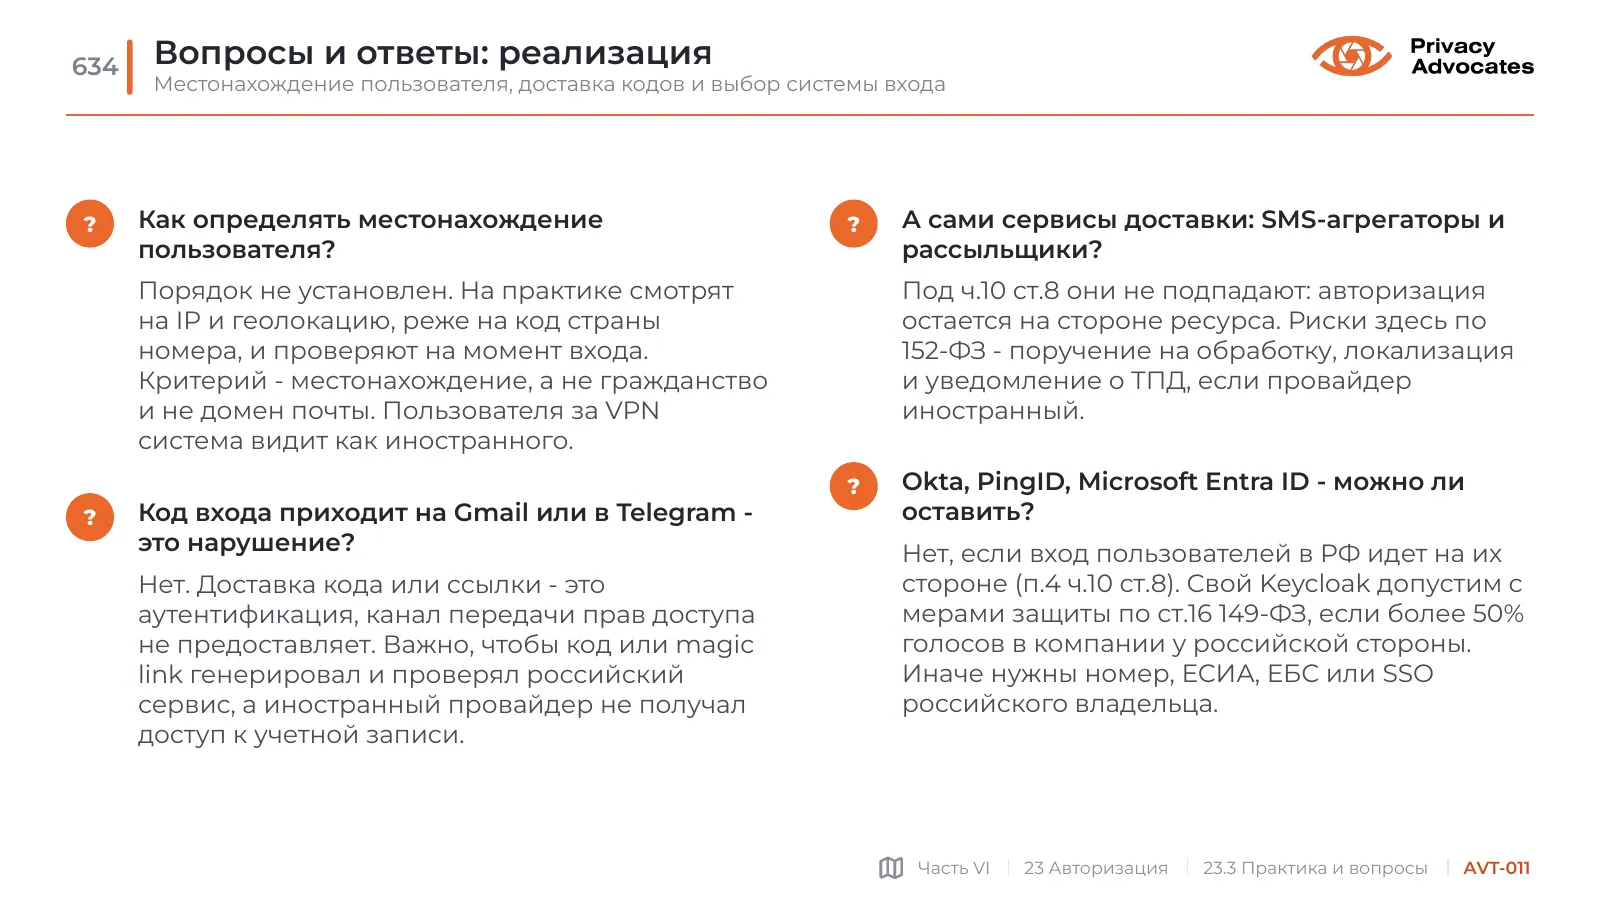
  • Как определять местонахождение пользователя?

Порядок не установлен. На практике смотрят на IP и геолокацию, реже на код страны номера, и проверяют на момент входа. Критерий - местонахождение, а не гражданство и не домен почты. Пользователя за VPN система видит как иностранного.

  • ?
  • Код входа приходит на Gmail или в Telegram - это нарушение?

Нет. Доставка кода или ссылки - это аутентификация, канал передачи прав доступа не предоставляет. Важно, чтобы код или magic link генерировал и проверял российский сервис, а иностранный провайдер не получал доступ к учетной записи.

  • ?
  • А сами сервисы доставки: SMS-агрегаторы и рассыльщики?

Под ч.10 ст.8 они не подпадают: авторизация остается на стороне ресурса. Риски здесь по 152-ФЗ - поручение на обработку, локализация и уведомление о ТПД, если провайдер иностранный.

  • ?
  • Okta, PingID, Microsoft Entra ID - можно ли оставить?

Нет, если вход пользователей в РФ идет на их стороне (п.4 ч.10 ст.8). Свой Keycloak допустим с мерами защиты по ст.16 149-ФЗ, если более 50% голосов в компании у российской стороны. Иначе нужны номер, ЕСИА, ЕБС или SSO российского владельца.

AVT-012

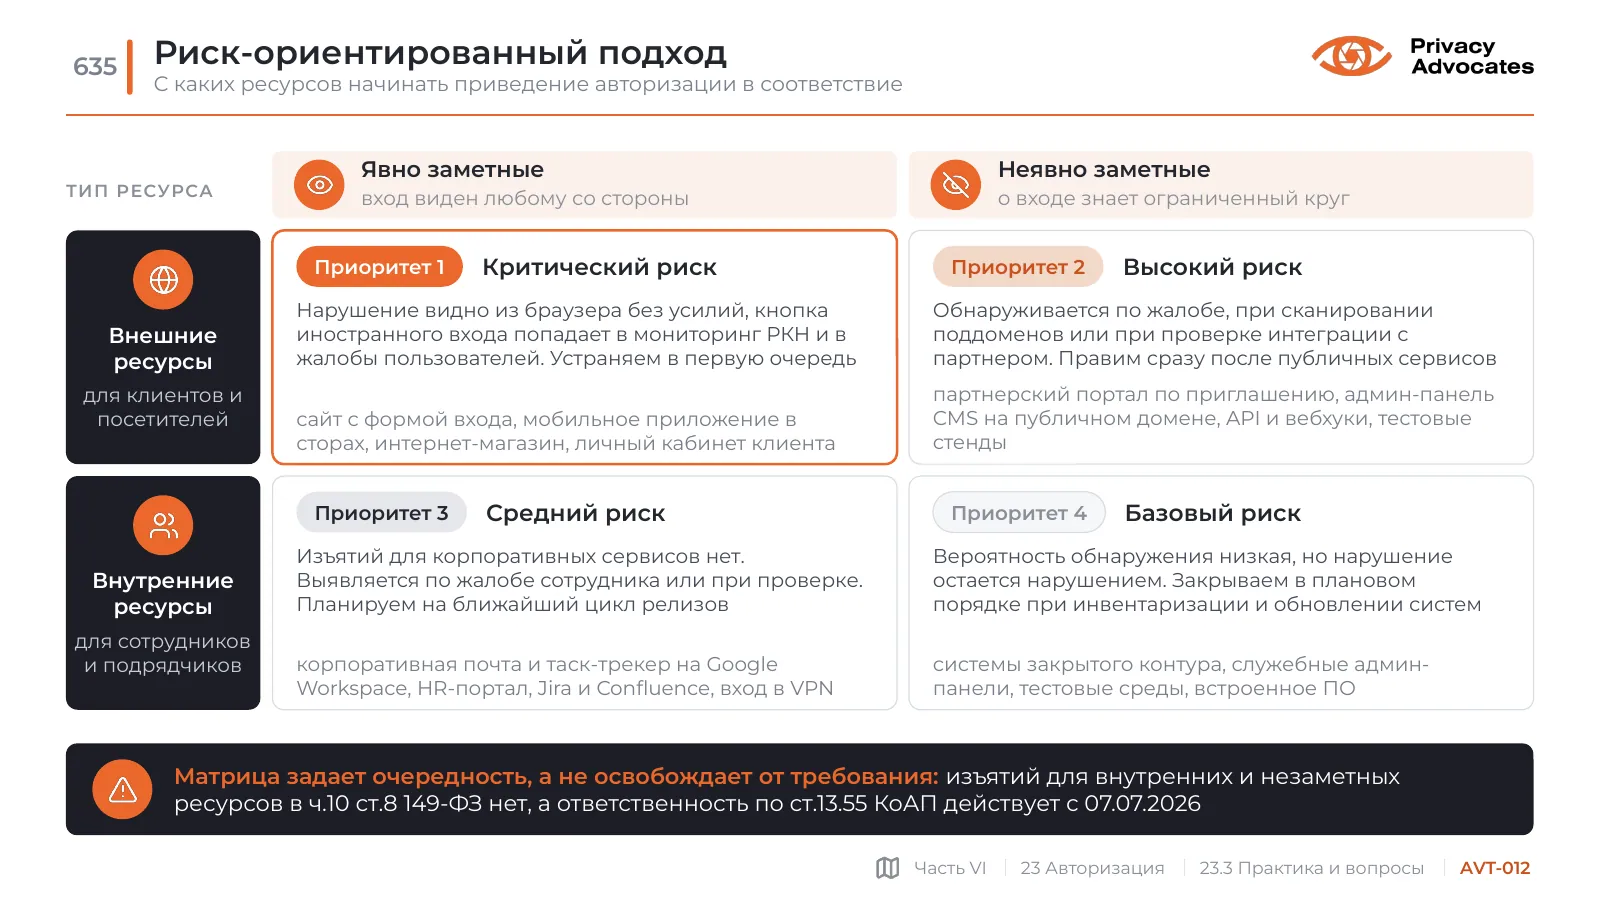
Риск-ориентированный подход

С каких ресурсов начинать приведение авторизации в соответствие

Слайд AVT-012: Риск-ориентированный подход
Текст слайда

Тип ресурса

Явно заметные

вход виден любому со стороны

Неявно заметные

о входе знает ограниченный круг

Внешние ресурсы

для клиентов и посетителей

  • Приоритет 1
  • Критический риск

Нарушение видно из браузера без усилий, кнопка иностранного входа попадает в мониторинг РКН и в жалобы пользователей. Устраняем в первую очередь

сайт с формой входа, мобильное приложение в сторах, интернет-магазин, личный кабинет клиента

  • Приоритет 2
  • Высокий риск

Обнаруживается по жалобе, при сканировании поддоменов или при проверке интеграции с партнером. Правим сразу после публичных сервисов

партнерский портал по приглашению, админ-панель CMS на публичном домене, API и вебхуки, тестовые стенды

Внутренние ресурсы

для сотрудников и подрядчиков

  • Приоритет 3
  • Средний риск

Изъятий для корпоративных сервисов нет. Выявляется по жалобе сотрудника или при проверке. Планируем на ближайший цикл релизов

корпоративная почта и таск-трекер на Google Workspace, HR-портал, Jira и Confluence, вход в VPN

  • Приоритет 4
  • Базовый риск

Вероятность обнаружения низкая, но нарушение остается нарушением. Закрываем в плановом порядке при инвентаризации и обновлении систем

системы закрытого контура, служебные админ-панели, тестовые среды, встроенное ПО

Матрица задает очередность, а не освобождает от требования: изъятий для внутренних и незаметных ресурсов в ч.10 ст.8 149-ФЗ нет, а ответственность по ст.13.55 КоАП действует с 07.07.2026

23.4

Антифрод-3

AVT-013

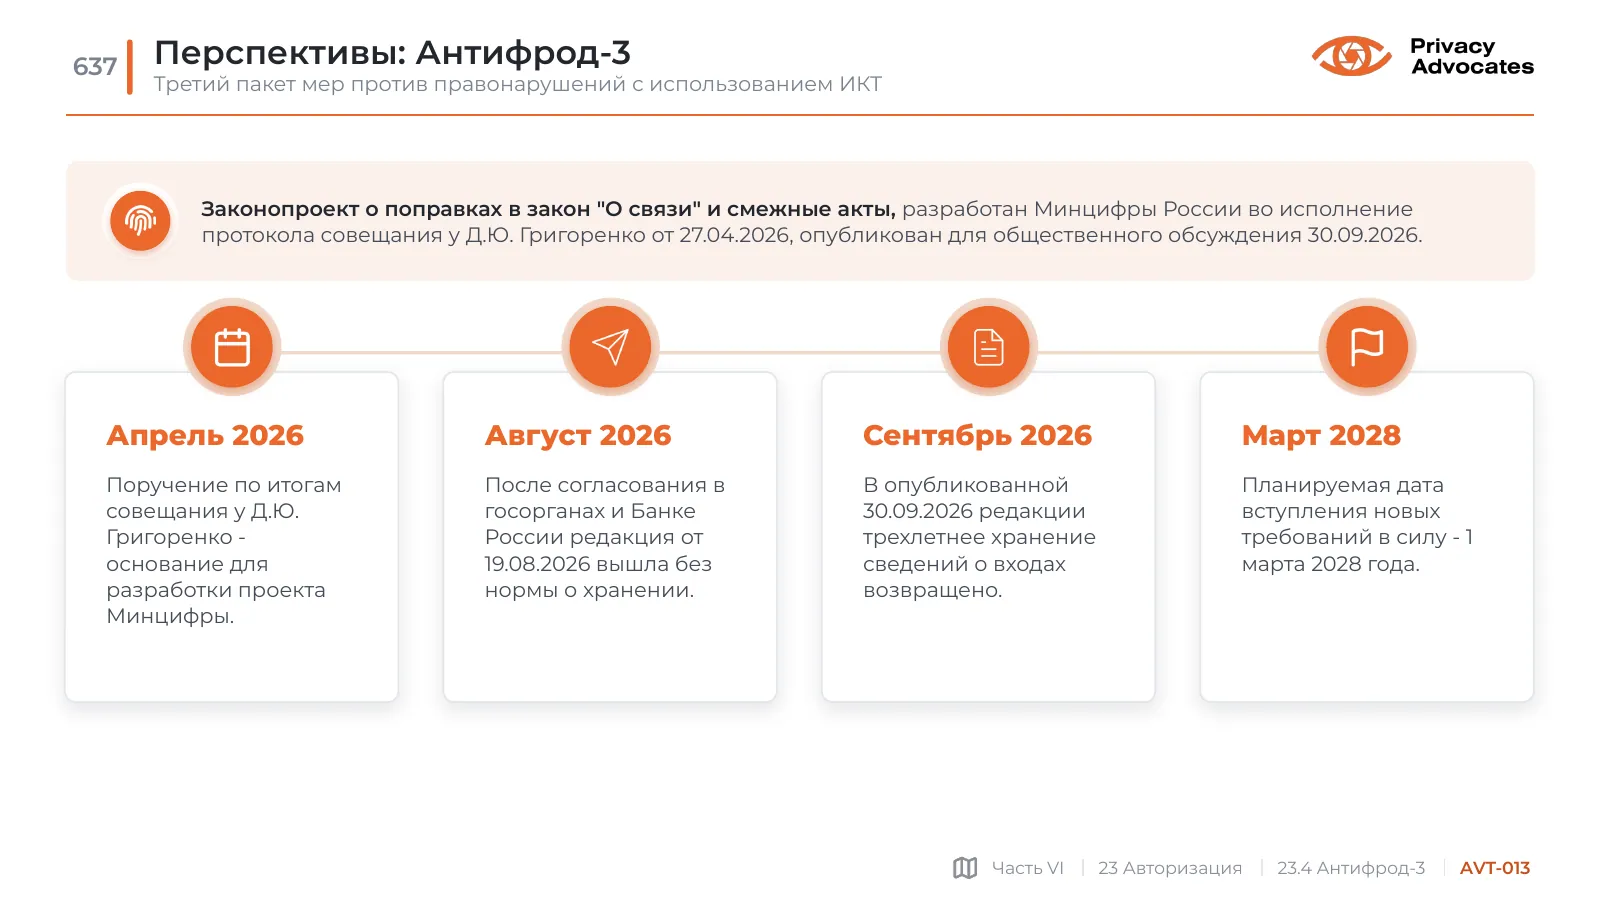
Перспективы: Антифрод-3

Третий пакет мер против правонарушений с использованием ИКТ

Слайд AVT-013: Перспективы: Антифрод-3
Текст слайда

Законопроект о поправках в закон "О связи" и смежные акты, разработан Минцифры России во исполнение протокола совещания у Д.Ю. Григоренко от 27.04.2026, опубликован для общественного обсуждения 30.09.2026.

Апрель 2026

Поручение по итогам совещания у Д.Ю. Григоренко - основание для разработки проекта Минцифры.

Август 2026

После согласования в госорганах и Банке России редакция от 19.08.2026 вышла без нормы о хранении.

Сентябрь 2026

В опубликованной 30.09.2026 редакции трехлетнее хранение сведений о входах возвращено.
Март 2028

Планируемая дата вступления новых требований в силу - 1 марта 2028 года.

AVT-014

Антифрод-3: расширение круга лиц

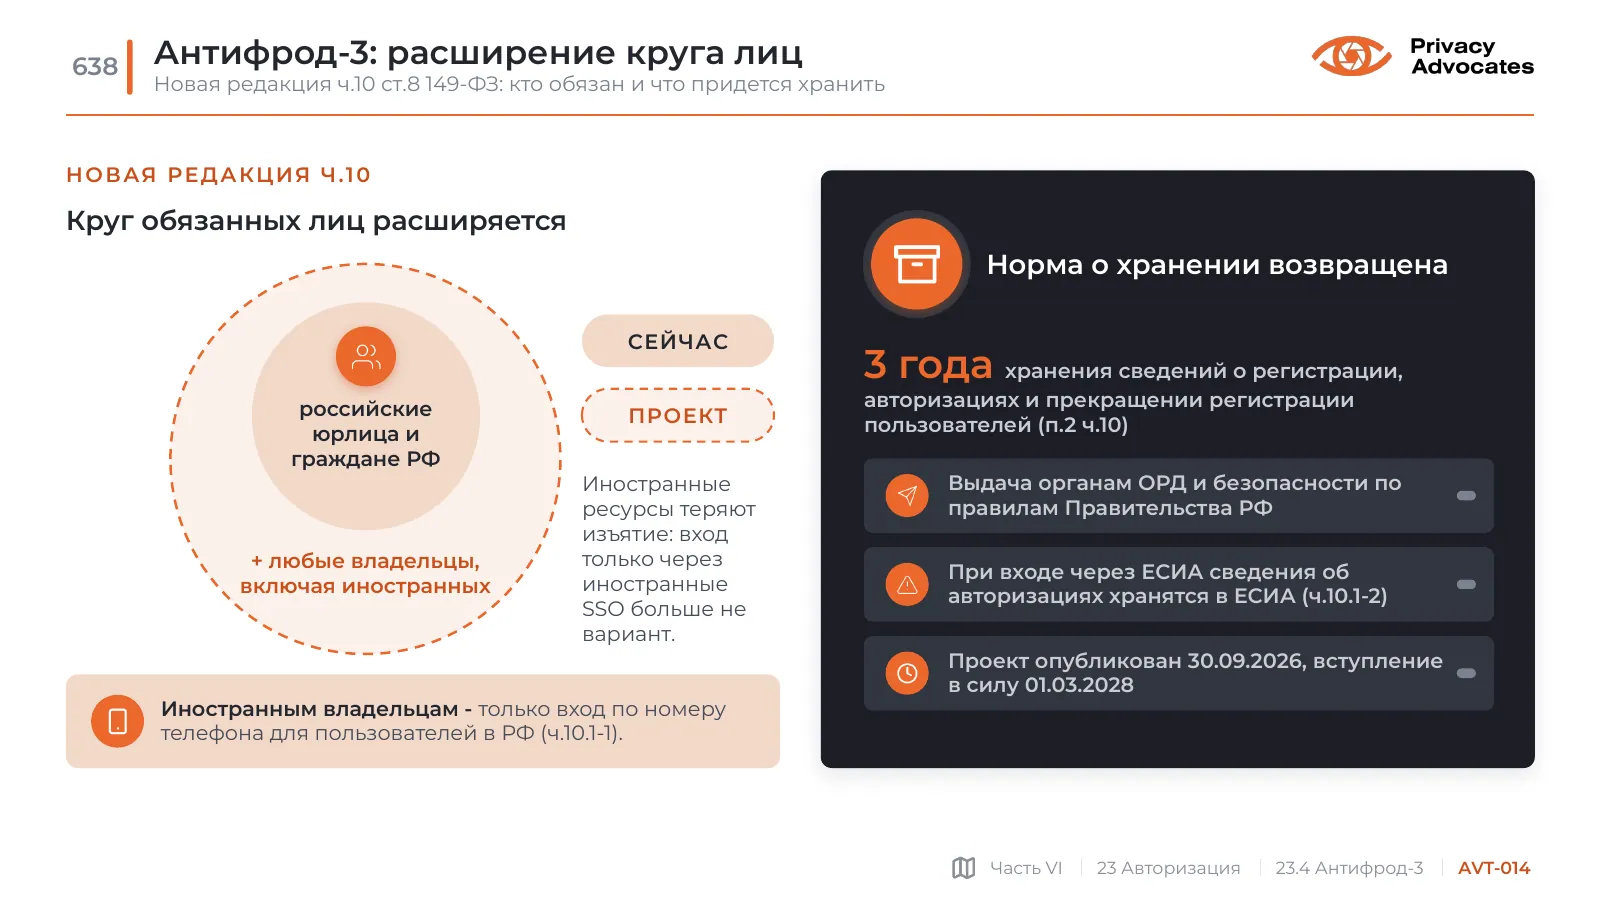
Новая редакция ч.10 ст.8 149-ФЗ: кто обязан и что придется хранить

Слайд AVT-014: Антифрод-3: расширение круга лиц
Текст слайда

НОВАЯ РЕДАКЦИЯ Ч.10

Круг обязанных лиц расширяется

российские юрлица и граждане РФ

+ любые владельцы,

включая иностранных

СЕЙЧАС

ПРОЕКТ

Иностранные ресурсы теряют изъятие: вход только через иностранные SSO больше не вариант.

Иностранным владельцам - только вход по номеру телефона для пользователей в РФ (ч.10.1-1).

Норма о хранении возвращена

3 года хранения сведений о регистрации, авторизациях и прекращении регистрации пользователей (п.2 ч.10)

Выдача органам ОРД и безопасности по правилам Правительства РФ

При входе через ЕСИА сведения об авторизациях хранятся в ЕСИА (ч.10.1-2)

Проект опубликован 30.09.2026, вступление в силу 01.03.2028

AVT-015

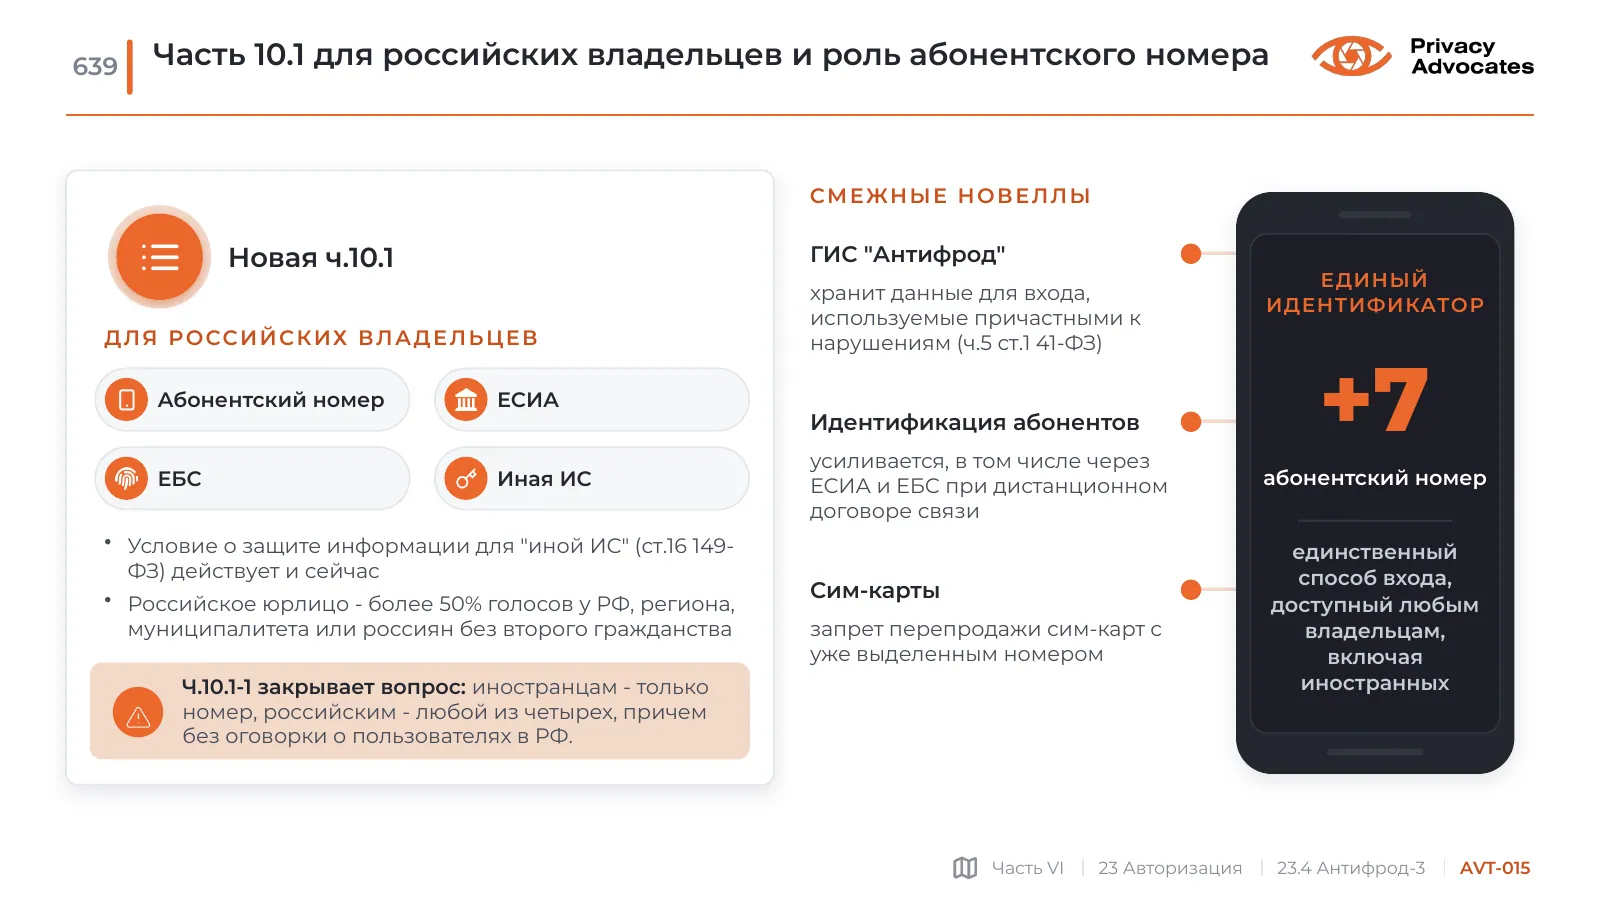
Часть 10.1 для российских владельцев и роль абонентского номера

Слайд AVT-015: Часть 10.1 для российских владельцев и роль абонентского номера
Текст слайда

Новая ч.10.1

ДЛЯ РОССИЙСКИХ ВЛАДЕЛЬЦЕВ

  • Абонентский номер
  • ЕСИА
  • ЕБС
  • Иная ИС

Условие о защите информации для "иной ИС" (ст.16 149-ФЗ) действует и сейчас

Российское юрлицо - более 50% голосов у РФ, региона, муниципалитета или россиян без второго гражданства

Ч.10.1-1 закрывает вопрос: иностранцам - только номер, российским - любой из четырех, причем без оговорки о пользователях в РФ.

СМЕЖНЫЕ НОВЕЛЛЫ

ГИС "Антифрод"

хранит данные для входа, используемые причастными к нарушениям (ч.5 ст.1 41-ФЗ)

Идентификация абонентов

усиливается, в том числе через ЕСИА и ЕБС при дистанционном договоре связи

Сим-карты

запрет перепродажи сим-карт с уже выделенным номером

ЕДИНЫЙ ИДЕНТИФИКАТОР

+7

абонентский номер

единственный способ входа, доступный любым владельцам, включая иностранных

AVT-016

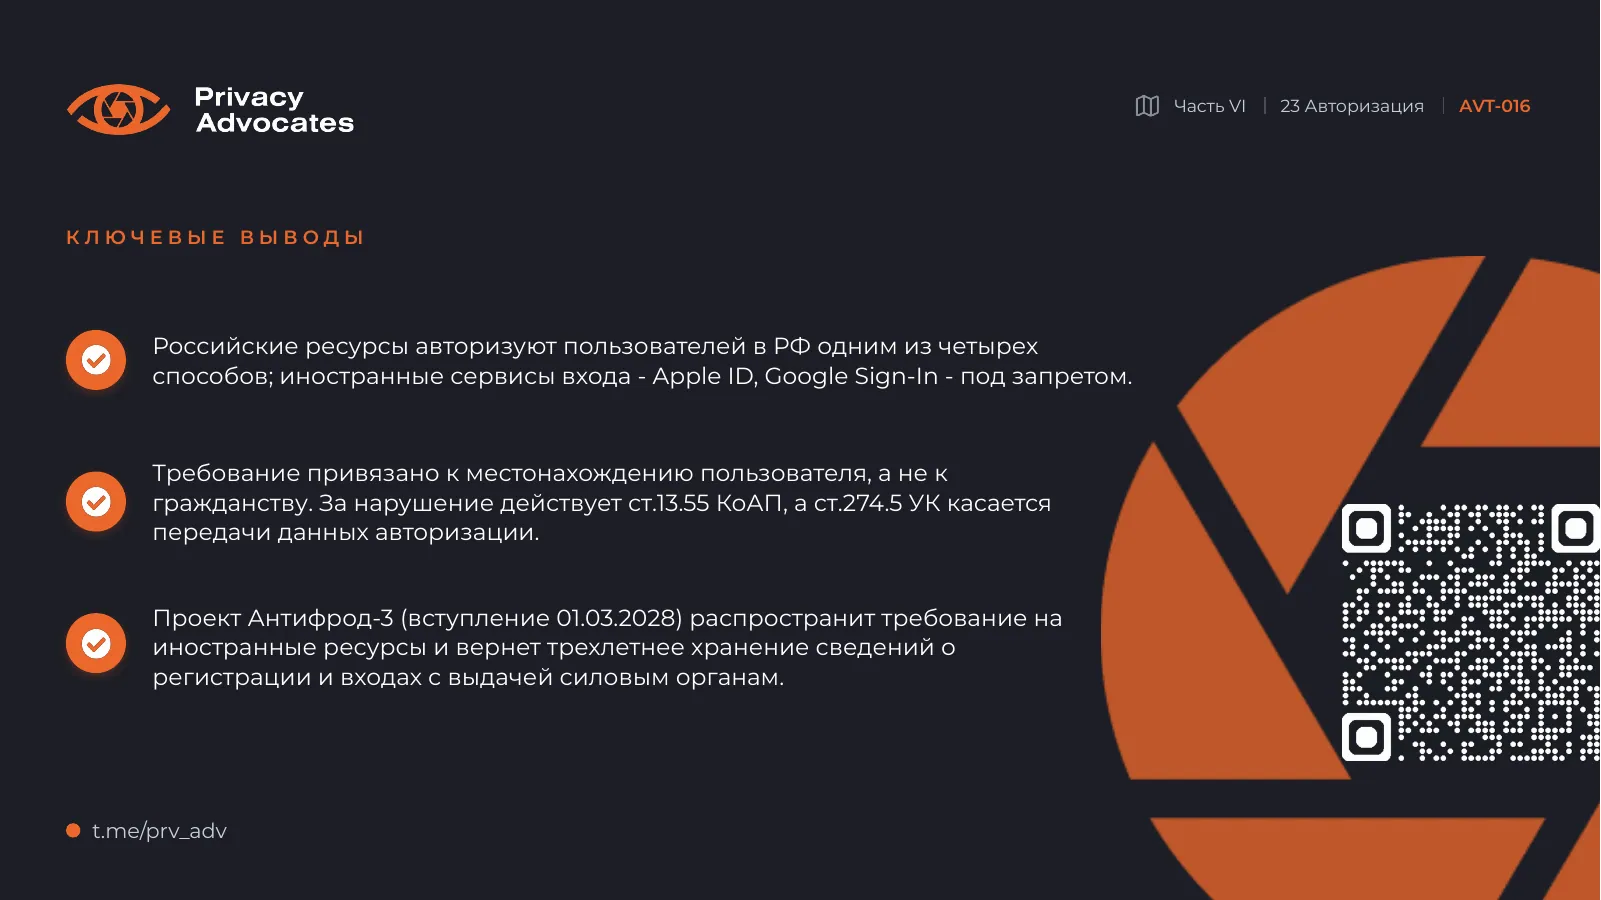
Ключевые выводы

Слайд AVT-016: Ключевые выводы
Текст слайда

Российские ресурсы авторизуют пользователей в РФ одним из четырех способов; иностранные сервисы входа - Apple ID, Google Sign-In - под запретом.

Требование привязано к местонахождению пользователя, а не к гражданству. За нарушение действует ст.13.55 КоАП, а ст.274.5 УК касается передачи данных авторизации.

Проект Антифрод-3 (вступление 01.03.2028) распространит требование на иностранные ресурсы и вернет трехлетнее хранение сведений о регистрации и входах с выдачей силовым органам.

t.me/prv_adv